#1
 horkimhab/cve-2026-80844
CVE-2026-80844(DirtyAH6)的概念验证与研究仓库,提供教育材料与实验环境搭建指南,用于经授权的漏洞测试。
 gyaansastra/cve-2023-21716
Microsoft Office 的 wwlib 中存在一个漏洞,允许攻击者借助打开恶意 RTF 文档的受害者权限实现远程代码执行。攻击者可以将此文件作为电子邮件附件(或其他方式)进行传递。
 liske/needrestart
系统实用程序,用于在软件包升级后识别并重启使用过时库的守护进程,以维护安全性。支持容器和解释器。
 o-sec/cve-2026-41452-poc
针对 CVE-2026-41452 的概念验证漏洞利用,该漏洞是 Krayin CRM <= 2.2.4 中的一个严重身份验证绕过漏洞,允许通过中间件绕过实现未经身份验证的管理员账户接管。
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
针对 CVE-2026-49179 的概念验证与漏洞利用脚本,该漏洞是 Active Directory 的 WriteSPNScript 函数中的命令注入,可在域控制器上实现 SYSTEM 权限的远程代码执行。
 pczbuilds/monikerlink-cve-2024-21413-writeup
TryHackMe 的 Moniker Link 房间的 Writeup,利用 CVE-2024-21413 绕过 Outlook 受保护的视图,并通过精心构造的 Moniker Link 捕获 NTLMv2 哈希。
 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
针对 ZoneMinder 1.29/1.30 的未认证 SQL 注入到 RCE 漏洞利用(CVE-2016-10204,EDB-41239)。Python 编写的单命令 SQLi 到 webshell 再到反向 shell 的 PoC。
 murrez/cve-2026-88854
Python 3 PoC 扫描器和针对 CVE-2026-88854 的漏洞利用工具,该漏洞是 OrdaSoft Joomla Gallery 中的未认证 SQL 注入,具备批量检测和 EXTRACTVALUE 数据读取模式。

 serotav/writeups
各种CTF挑战的详细且优化(?)的解题报告合集
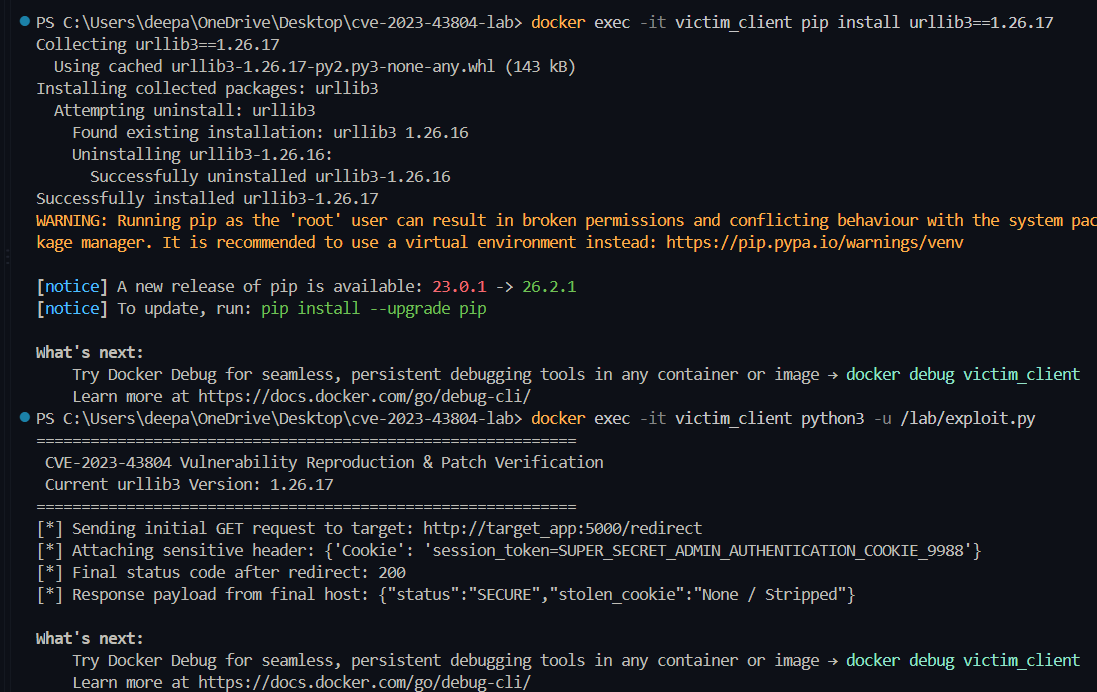 deepanshu-khurana/cve-2023-43804
容器化三层实验环境,通过跨源重定向复现 CVE-2023-43804 urllib3 cookie 泄露,包含漏洞利用脚本和补丁验证。
 cc1a2b/jshunter
jshunter 是一款命令行工具,专为分析 JavaScript 文件并提取端点而设计。该工具专注于识别敏感数据,例如 API 端点和潜在的安全漏洞,使其成为渗透测试人员和漏洞赏金猎人的必备资源。
 yadyvazifeh1oz92/ecdsa-private-key-recovery
对ECDSA和DSA nonce重用私钥恢复攻击进行执行,以分析签名漏洞并从区块链签名中恢复私钥。
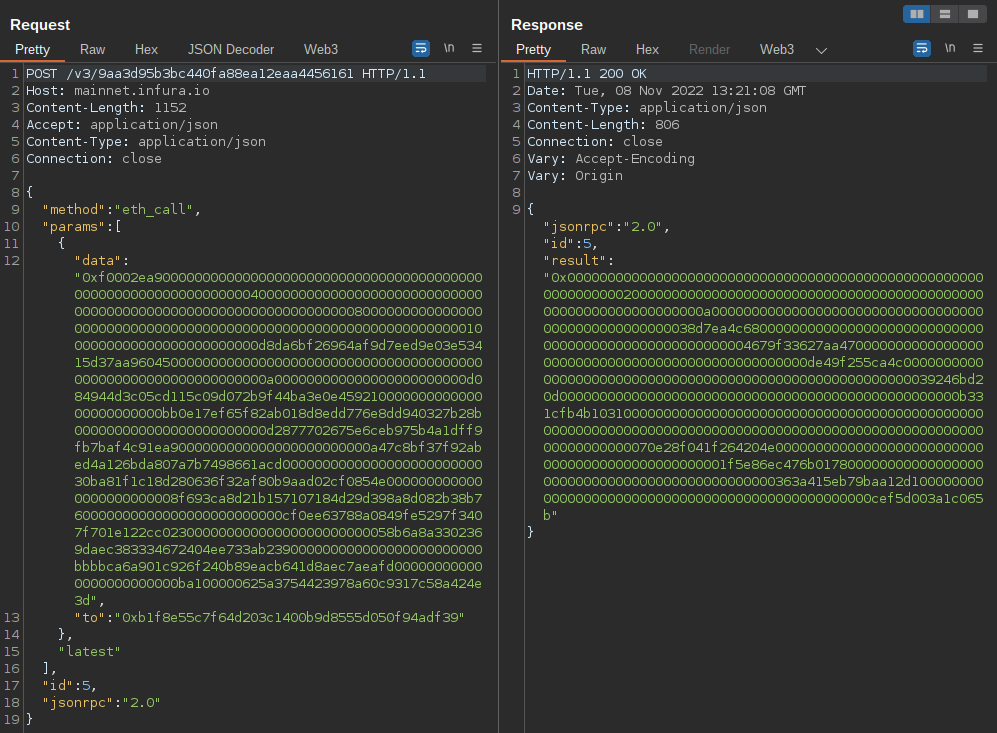 uwctcjnwlk/web3-decoder
Burp Suite 扩展,用于解码以太坊 JSON-RPC 调用和智能合约交互,支持多条链并自动获取 ABI。
 polosss/by-poloss..-.cve-2026-89274
针对 CVE-2026-89274 的 Python PoC 漏洞利用程序,该漏洞是 WordPress WP Recipe Maker <= 10.8.1 中通过食谱评论触发的未认证任意短代码执行漏洞。
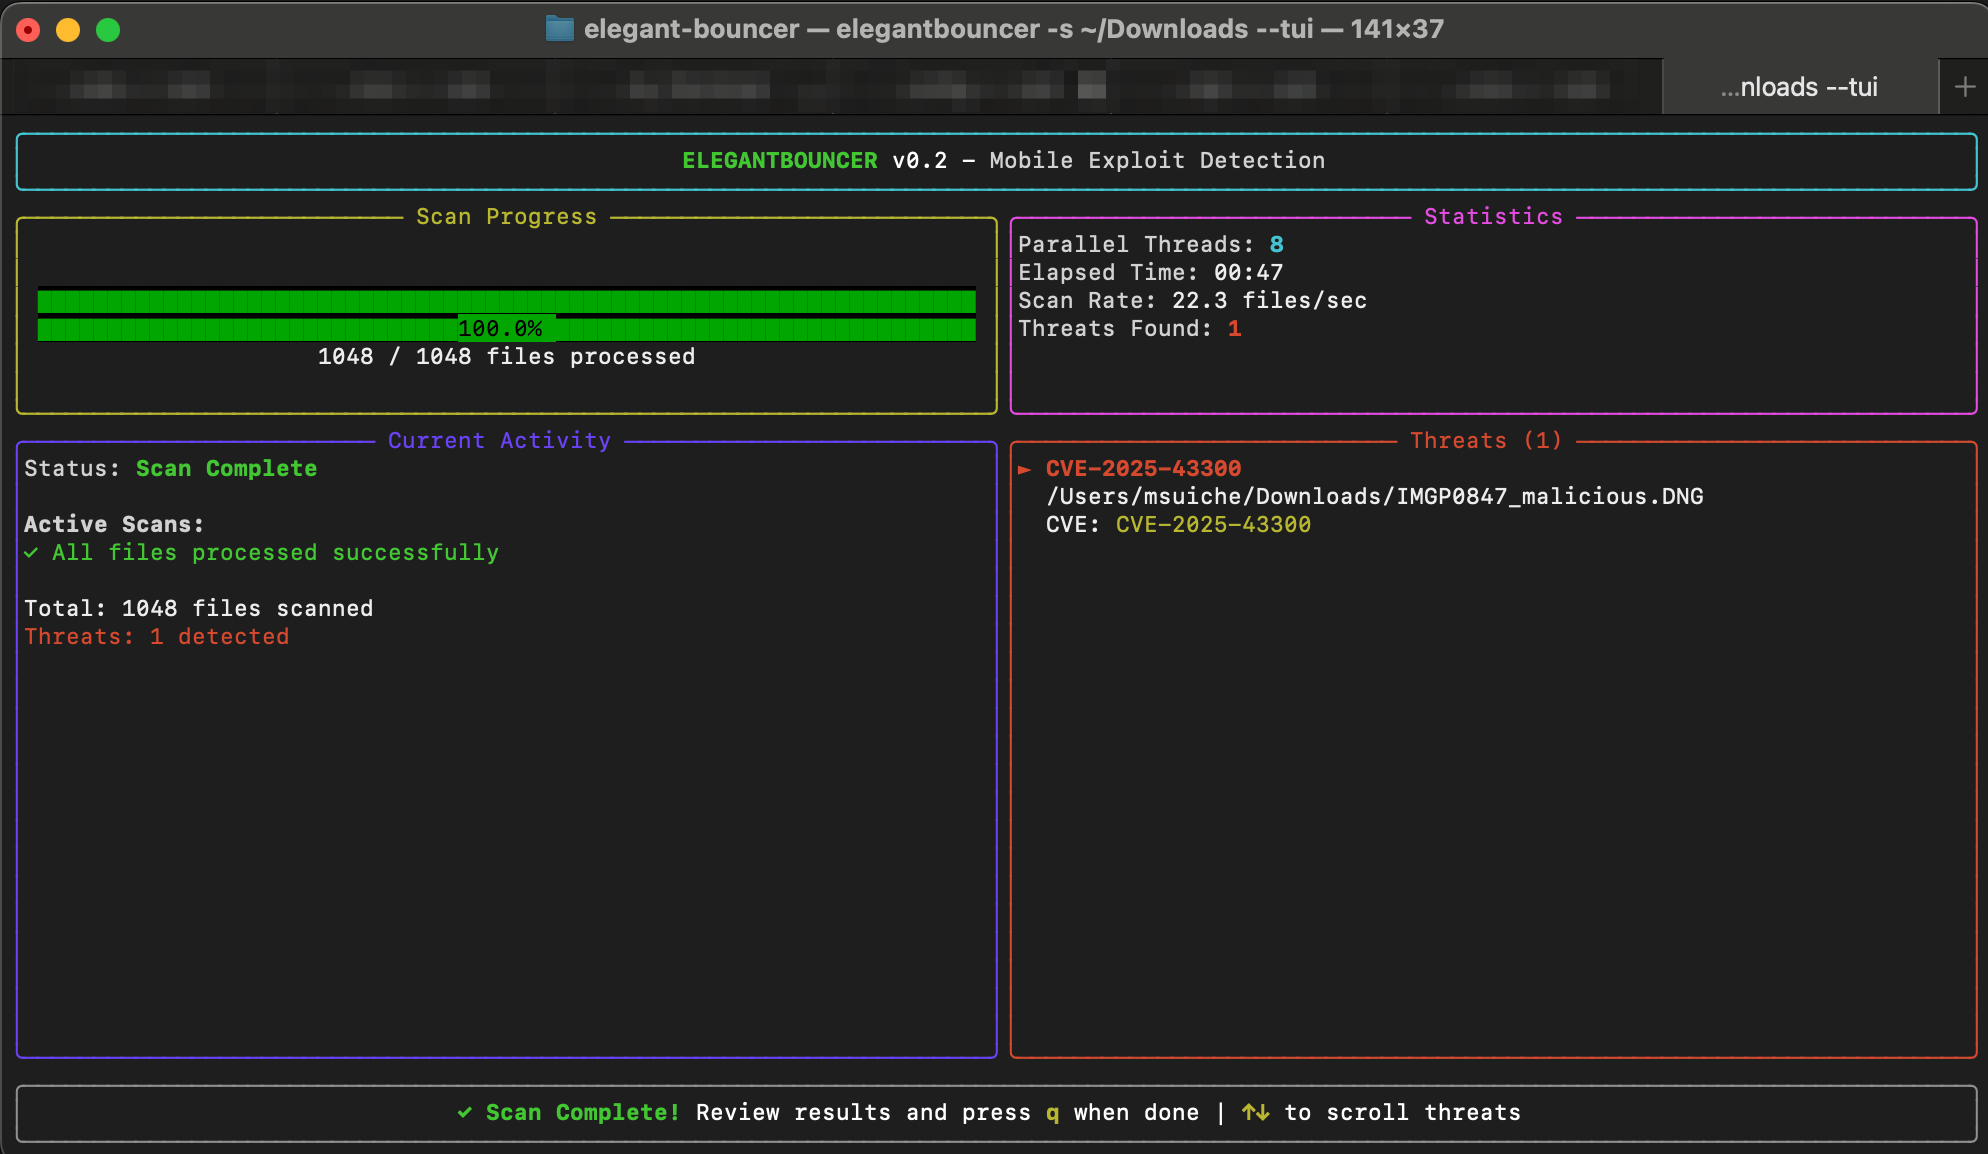 msuiche/elegant-bouncer
ELEGANTBOUNCER 是一款用于检测基于文件的移动端漏洞利用的工具。