
 #1

 kryptsec/oasis
开源AI安全基准测试CLI。使用MITRE ATT&CK分析和KSM评分来衡量AI模型执行攻击性安全任务的表现。
 huynambka/cve-2026-26114-poc
针对CVE-2026-26114的概念验证漏洞利用,这是Microsoft SharePoint中的一个远程代码执行漏洞,包含Python PoC和Metasploit模块,用于自动化利用和反向shell传递。
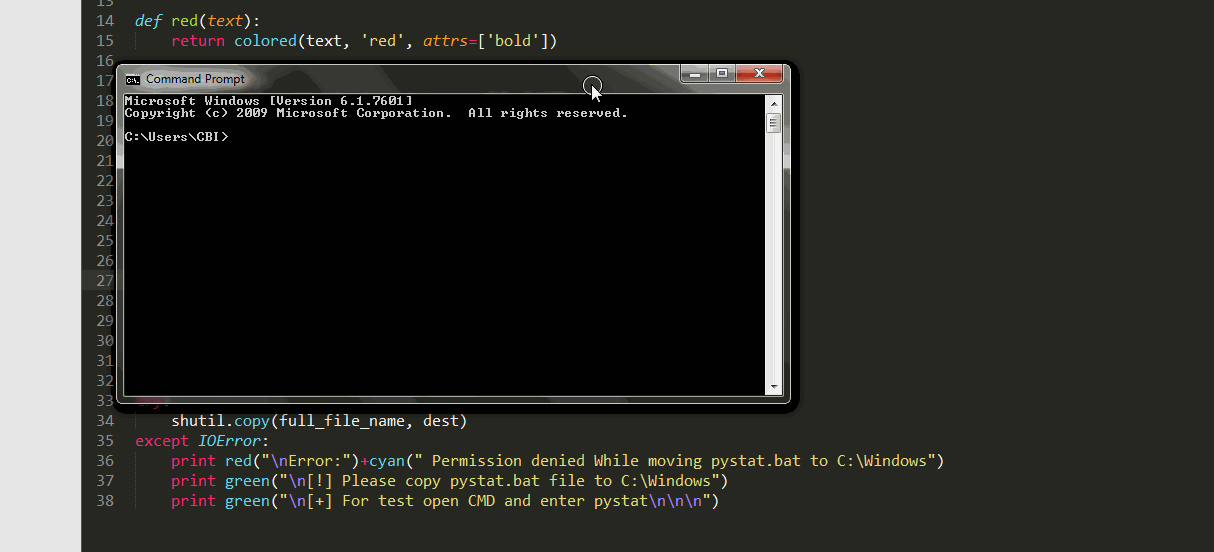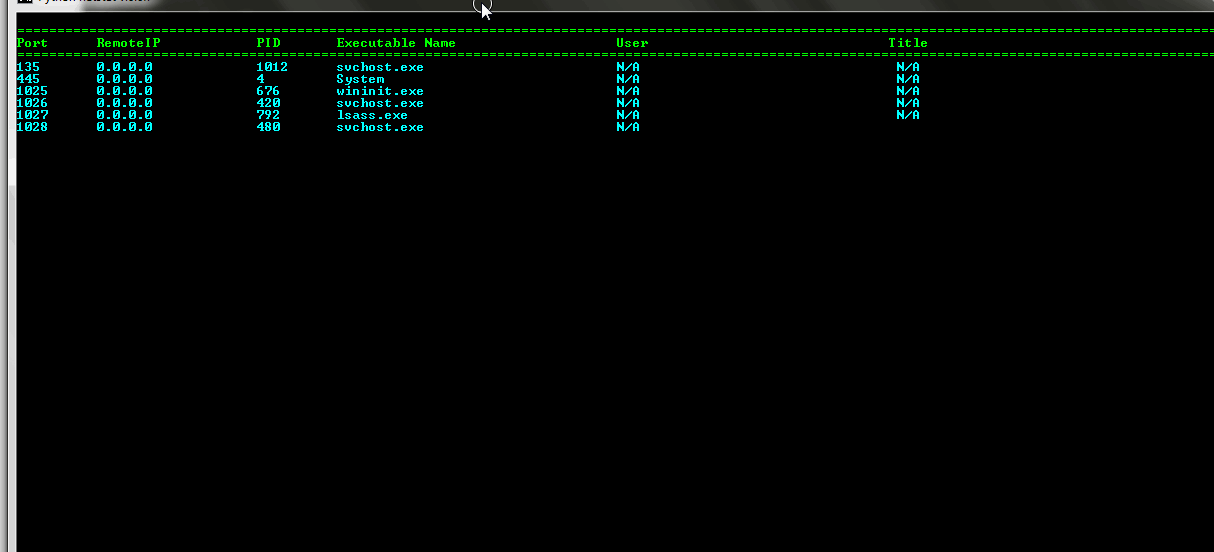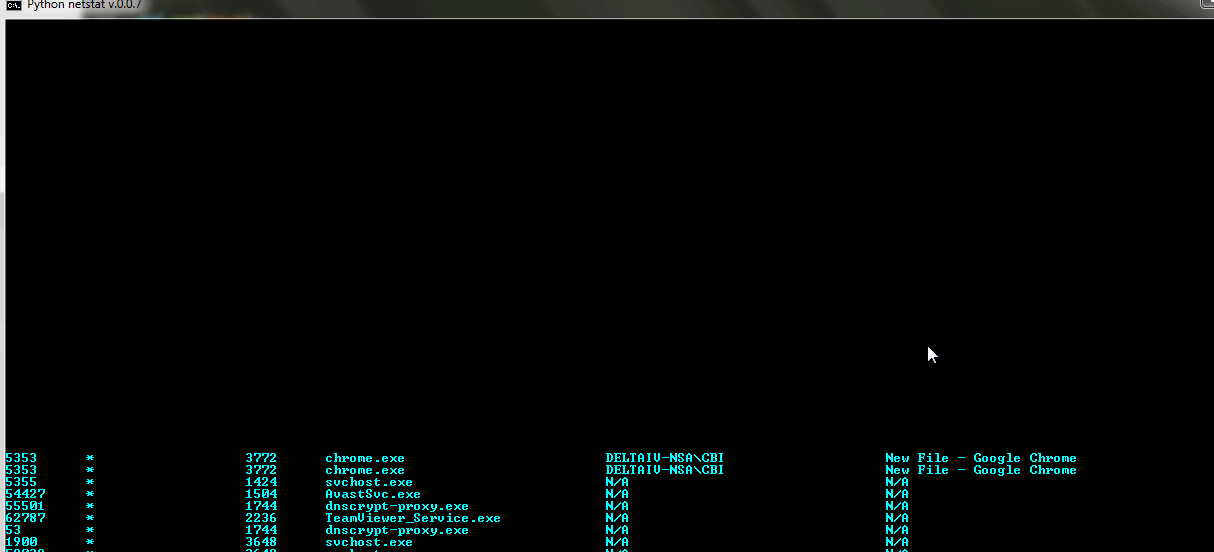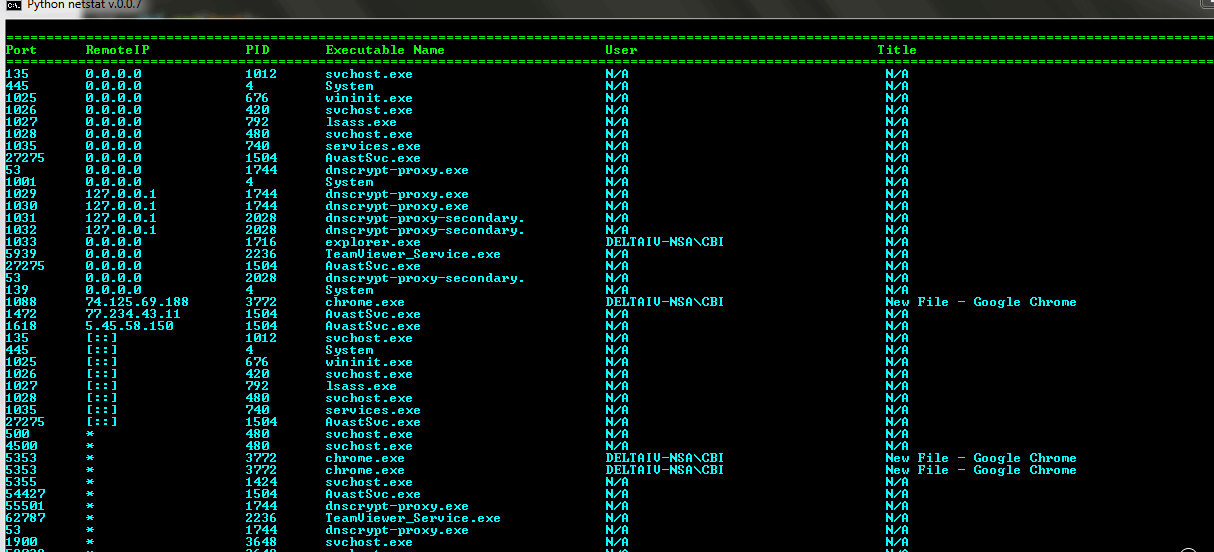 roothaxor/pystat
使用Python的Windows高级Netstat工具
 catern/rsyscall
独立于进程的 Linux 系统调用接口
 alice39s/xmtr
Parallel multi-target traceroute tool that traces IPv4/IPv6 routes with ICMP, TCP or UDP probes, resolves hop ASNs, and exports MTR-style tables and…
 jasondrawdy/forerunner
快速且可扩展的网络扫描库,支持多线程、ping探测和扫描获取器。
 ynwarcs/cve-2023-24871
CVE-2023-24871 的 pocs 和漏洞利用 (rce + lpe)
 priyankvadaliya/zip-cracker-
使用字典攻击破解Zip密码的Python脚本,并利用Crunch作为管道
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 estamelgg/cve-2021-4034-nogcc
针对 CVE-2021-4034(polkit pkexec)的独立利用程序,无需 gcc 或 cmake 即可运行,可在 Linux 系统上提供交互式 Shell 或单行命令执行。
 joelgmsec/thunderstorm
用于利用UPS设备的模块化框架
 duck-sec/cve-2023-28252-compiled-exe
对fortra的CVE-2023-28252利用程序的一个修改版本,已编译为exe文件。
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
 mixaoc/osint-sync
用于OSINT研究的浏览器扩展,支持在20多个平台上搜索用户名、电子邮件和电话号码,并集成了GHunt、IntelX、Epieos和Holehe API的访问。
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
 nccgroup/windowsjoblock
使用作业对象的 Windows 进程锁定工具









