
 #1
 synacktiv/bbs
bbs 是一个用于 SOCKS 和 HTTP 代理的路由器。它对外提供 SOCKS5(或 HTTP CONNECT)服务,并根据请求的目标将传入请求转发到代理或代理链。路由可以通过 PAC 脚本(如果构建时启用了 PAC 支持)或 JSON 文件进行配置。

 capsulerun/vpod
轻量级、安全的 Linux 沙箱,用于隔离不受信任的进程。可在浏览器和服务器上运行。
 salespeak-ai/buyer-eval-skill
针对Claude Code的B2B软件供应商评估技能——领域专家提问、供应商AI代理对话、基于证据的评分
 exbotanical/brutus
基于模块化多任务架构的可扩展漏洞利用框架
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM代理,将SOCKS4/SOCKS5转换为HTTP/HTTPS/HTTP2/HTTP3代理,具有透明TCP/UDP重定向、ARP/NDP/DNS欺骗、流量嗅探和数据包捕获功能。纯Go实现,无需libpcap。
 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
 angelorc/vmsan
Firecracker 化繁为简。毫秒级启动安全微虚拟机,从安装到交互式 Shell 只需一条命令。
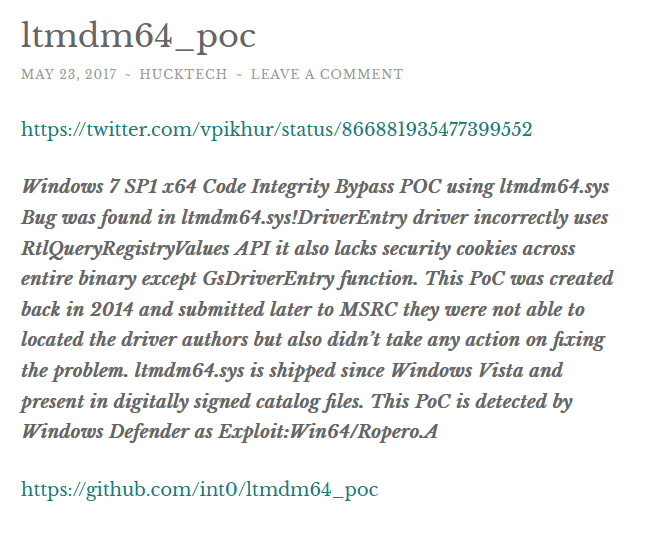 moiz-2x/cve-2025-24990_poc
CVE-2025-24990(Agere Systems 驱动程序)的概念验证
 tg12/phantomstars
自动检测和追踪GitHub上的虚假互动——每日持续集成,零基础设施
 uziii2208/cve-2025-33073
针对 CVE-2025-33073 的通用利用工具,目标为具有 DNSAdmins 权限且启用 WinRM 的 Windows 域控制器。
 dobin/defender_observer
C#/.NET 控制台工具,可实时捕获、记录、重放并解释 Microsoft Defender Antivirus 和 EDR 的 ETW 遥测数据,支持过滤功能并内置事件知识库。
 tjnull/cygor
一个用Python编写的模块化资产发现框架,用于自动化重复的手动工作。









