
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。


将 Kage 指向一台可疑的 Windows 主机,它便会在一条链中完成整个分类排查: CyLR 收集工件,Hayabusa 将事件日志与 Sigma 进行关联, THOR Lite 扫描 YARA 匹配项,VirusTotal 和 AbuseIPDB 对指标进行鉴定,而你选择的 AI 提供商会起草报告。 每个阶段都实时流式输出,封存其产出,并且可以单独重放。
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
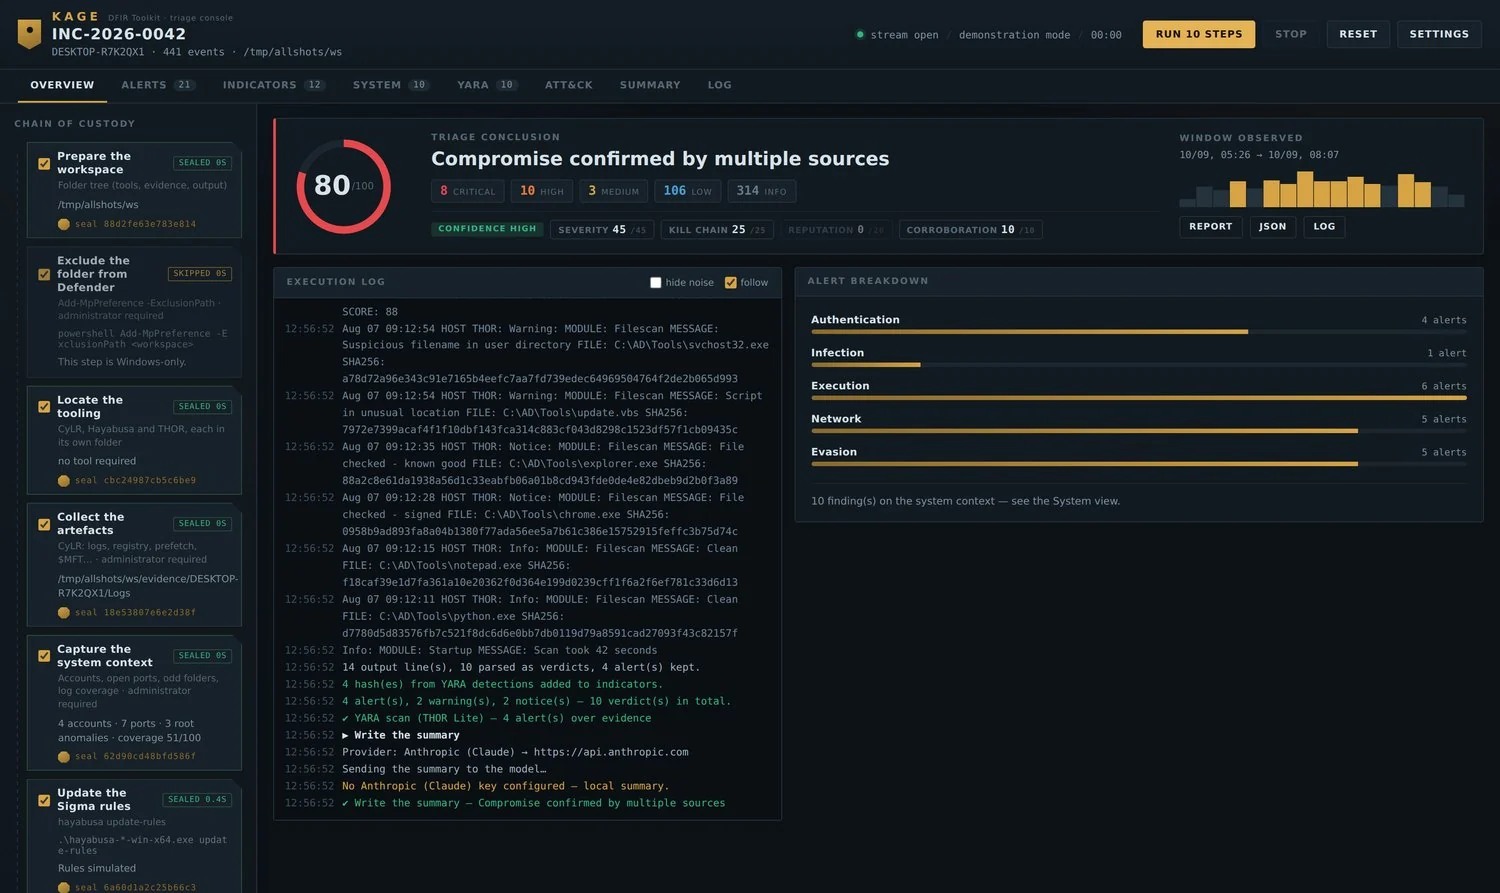
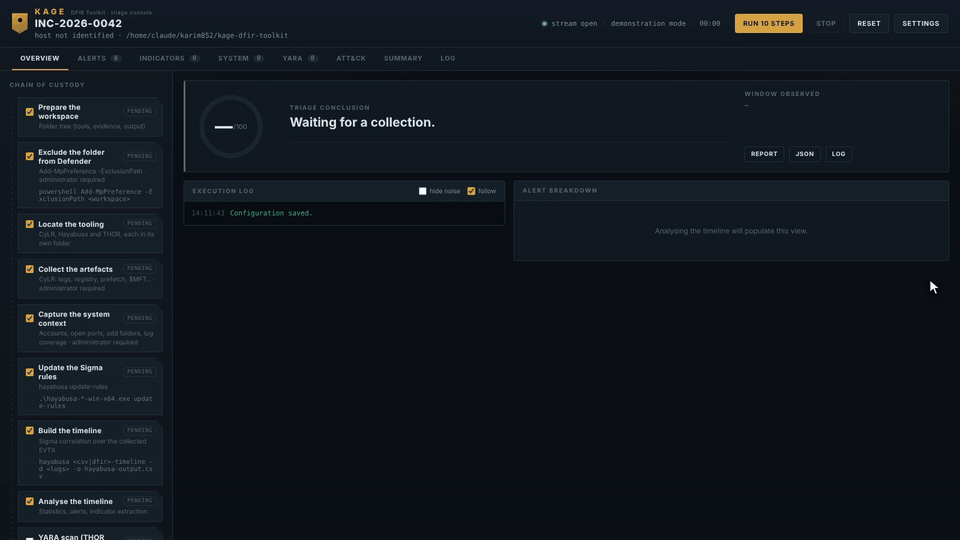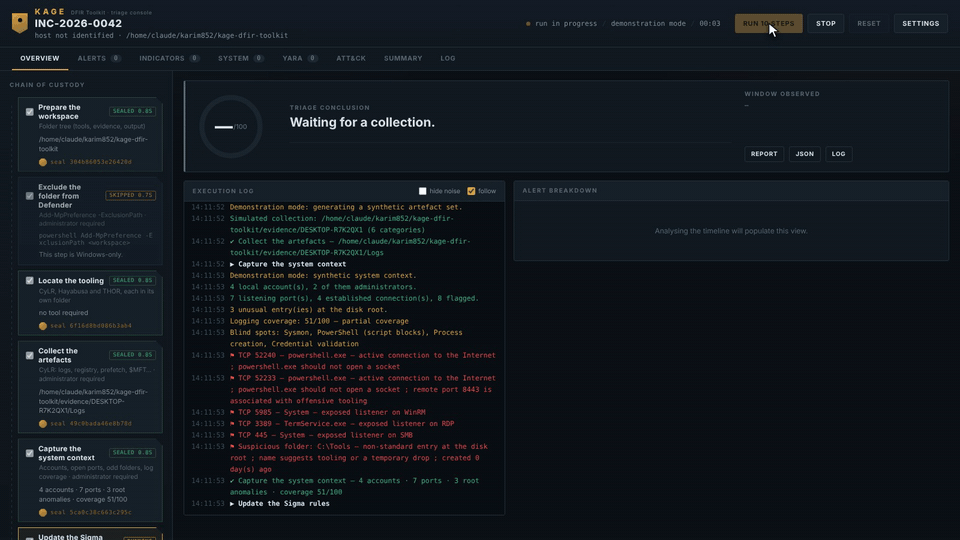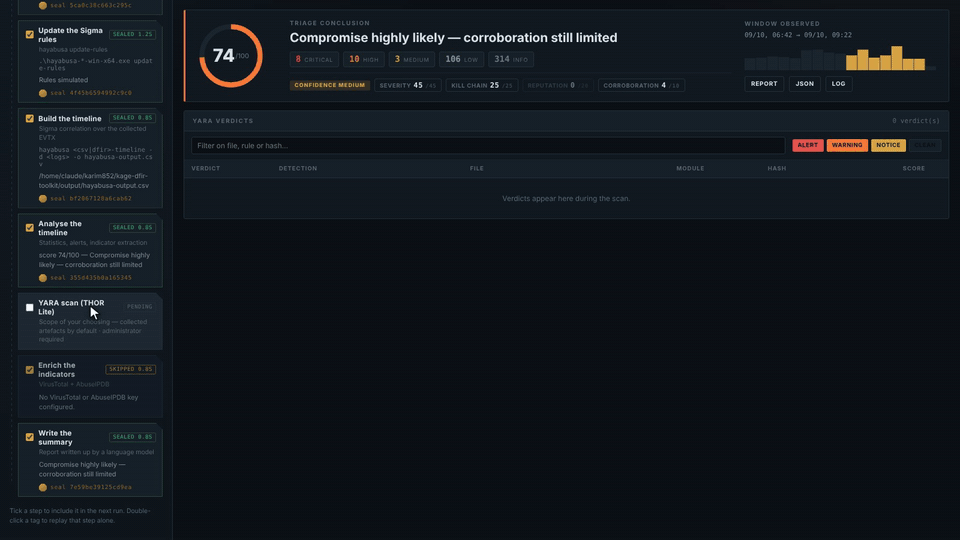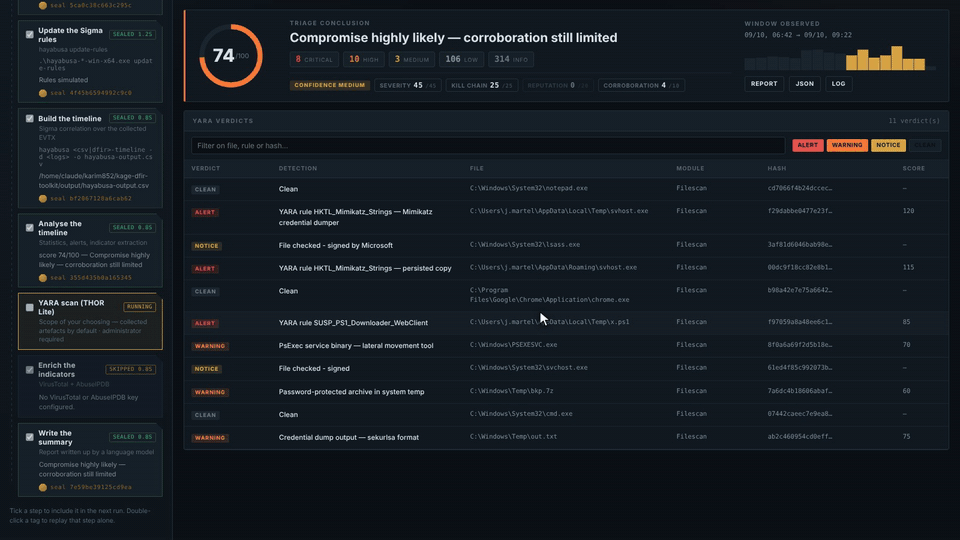
概览:左侧是十一个密封步骤,执行日志实时输出,评分拆分为四个组成部分。
| 操作系统 | Windows 10 / 11 或 Windows Server |
| Python | 3.10+,从 python.org 下载,为所有用户安装 |
| 权限 | 管理员 |
| 磁盘 | 需要几 GB 可用空间用于数据收集 |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py 报告哪些已就绪,哪些缺失。
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
或者右键点击 launch.bat → 以管理员身份运行,它会自动处理
virtualenv、安装并为你打开浏览器。
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
工作区就是你启动时所在的目录。 无需任何配置。工具、 证据和输出都落在控制台旁边。
python -m dfirconsole --demo
演示模式会构建一次合成入侵——恶意附件、编码的 PowerShell、Defender 被禁用、凭据窃取、持久化、C2、卷影副本 被删除——并在其上运行整个链条。你机器上的任何东西都不会被触碰。 这是在真实事件发生前熟悉界面的最佳方式。
以管理员身份启动,打开 http://127.0.0.1:8787,并检查状态栏
显示的是 live run · Windows 而不是 demonstration mode。
点击 Settings:
| 字段 | 示例 | 为什么重要 |
|---|---|---|
| Case reference | INC-2026-0042 | 为报告、日志和归档命名 |
| Analyst | N. Delaunay | 出现在报告页眉上 |
将 Workspace folder 留空,它会自行跟踪启动文件夹。 点击 Save。
左列是证据链。每一步都有一个复选框;除 YARA 扫描外, 所有步骤默认都被勾选。
首次运行时,取消勾选除以下之外的所有项:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
点击 Run 4 steps。大约一分钟。这会下载 CyLR 和 Hayabusa,并在任何长时间操作开始之前确认你的提权确实有效。
一旦这四项被密封,勾选其余项:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
点击 Run,观察执行日志流式输出。每个完成的步骤都会获得一个 seal——一个 SHA-256,你可以稍后验证。
| 位置 | 你将获得 |
|---|---|
| Overview | 风险评分及其四个组成部分,按家族分类的告警 |
| Alerts | 所有告警,可按严重程度和家族筛选 |
| System | 账户、与进程关联的套接字、异常文件夹、日志覆盖情况 |
| Indicators | 从时间线中提取的哈希值、IP 和域名 |
点击任意表格行以打开阅读窗格:每个字段、完整命令行、所有原始数据。← → 在条目之间移动,Esc 关闭。
配置 API 密钥后:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
没有密钥时,两者都会被标记为已跳过,并生成一份本地报告——结构相同,但不进行网络调用。
仪表盘右上角:
💡 重放单个步骤: 双击左栏中对应的标签。当 Hayabusa 失败但采集正常时非常有用——无需重新采集两次。
YARA 扫描是 Kage 无法为你自动配置的唯一步骤。Nextron 要求注册,因此脚本无法获取该二进制文件。CyLR 和 Hayabusa 可以自行下载;THOR 则不行。
在 nextron-systems.com/thor-lite 注册并下载。你会收到扫描器以及一个许可证文件(.lic)——通常通过电子邮件发送。
tools\thor\Kage 在首次启动时已经为你创建了该文件夹。将压缩包的内容复制到其中,保持所有文件在一起:
C:\Kage\
└── tools\
    └── thor\                    ← everything goes here
        ├── thor64-lite.exe        the scanner
        ├── yourname.lic           the licence — THOR will not start without it
        ├── config\                from the archive
        ├── signatures\            from the archive — the YARA rules themselves
        └── custom-signatures\     from the archive
为什么要将它们放在一起? THOR 从其可执行文件所在的目录运行,并相对于该目录解析其签名。仅复制二进制文件只会得到一个没有可扫描内容的扫描器。
另外两个工具位于其旁边,各自在自己的文件夹中:
tools\
├── cylr\        CyLR.exe                 ← downloaded automatically
├── hayabusa\    hayabusa-<version>.exe   ← downloaded automatically
└── thor\        thor64-lite.exe + .lic   ← you place this one
python preflight.py
Tooling
  [ok]   CyLR in C:\Kage\tools\cylr
  [ok]   Hayabusa in C:\Kage\tools\hayabusa
  [ok]   THOR Lite: C:\Kage\tools\thor\thor64-lite.exe
  [ok]   THOR licence file (*.lic)
如果许可证行显示 [!],THOR 将立即启动并停止。
设置 → YARA 扫描文件夹:
| 值 | 扫描内容 | 耗时 |
|---|---|---|
| (空) | CyLR 刚刚收集的工件 | 分钟 |
C:\Users\target | 一个用户配置文件 | 分钟 |
C:\ | 整个系统卷 | 小时 |
在链中勾选 YARA 扫描 并运行它。判定结果会在文件被检查时实时显示——警报、警告、通知以及干净文件,每个都带有其哈希值。
默认没有时间限制。 三小时的扫描是一项决定,而非异常。如果你想要一个上限,可以以分钟为单位设置。
没有 THOR 时,该步骤会报告为已跳过,链会继续执行。 你会失去评分中的 YARA 维度——仅此而已。
十一个步骤。勾选你需要的,双击标签可单独重放一个步骤。
| # | 步骤 | 实际运行的内容 |
|---|---|---|
| 01 | 准备工作区 | 文件夹树、权限提升和可用空间检查 |
| 02 | 从 Defender 中排除 | Add-MpPreference -ExclusionPath <workspace> |
| 03 | 定位工具 | 解析并从 GitHub releases 下载 CyLR + Hayabusa |
| 04 | 收集工件 | CyLR.exe -od evidence\ -of <case>.zip -v |
| 05 | 捕获系统上下文 | systeminfo · Get-LocalUser · netstat -ano · tasklist · auditpol |
| 06 | 更新 Sigma 规则 | hayabusa update-rules |
| 07 | 构建时间线 | hayabusa <csv|dfir>-timeline -d <Logs> -o hayabusa-output.csv -r <rules> |
| 08 | 分析时间线 | 评分、警报家族、指标提取 |
| 09 | YARA 扫描 (可选) | thor64-lite.exe --nocsv -p <chosen folder> |
| 10 | 丰富指标 | VirusTotal v3 · AbuseIPDB v2 |
| 11 | 编写摘要 | 你的 AI 提供商,或本地撰写 |
Hayabusa 子命令是从其自身的帮助输出中读取的,因此 v3(csv-timeline)和 v4(dfir-timeline)均可工作,不支持的标志会被丢弃,而不是导致命令失败。


