
 #1

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 guneykabel/cve-2026-85706
针对 CVE-2026-85706 的 Python PoC 漏洞利用,该漏洞是 GitLab CE/EE 中通过 Workhorse 路径编码绕过实现的未认证任意文件读取,附带分析文章和绕过变体。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。

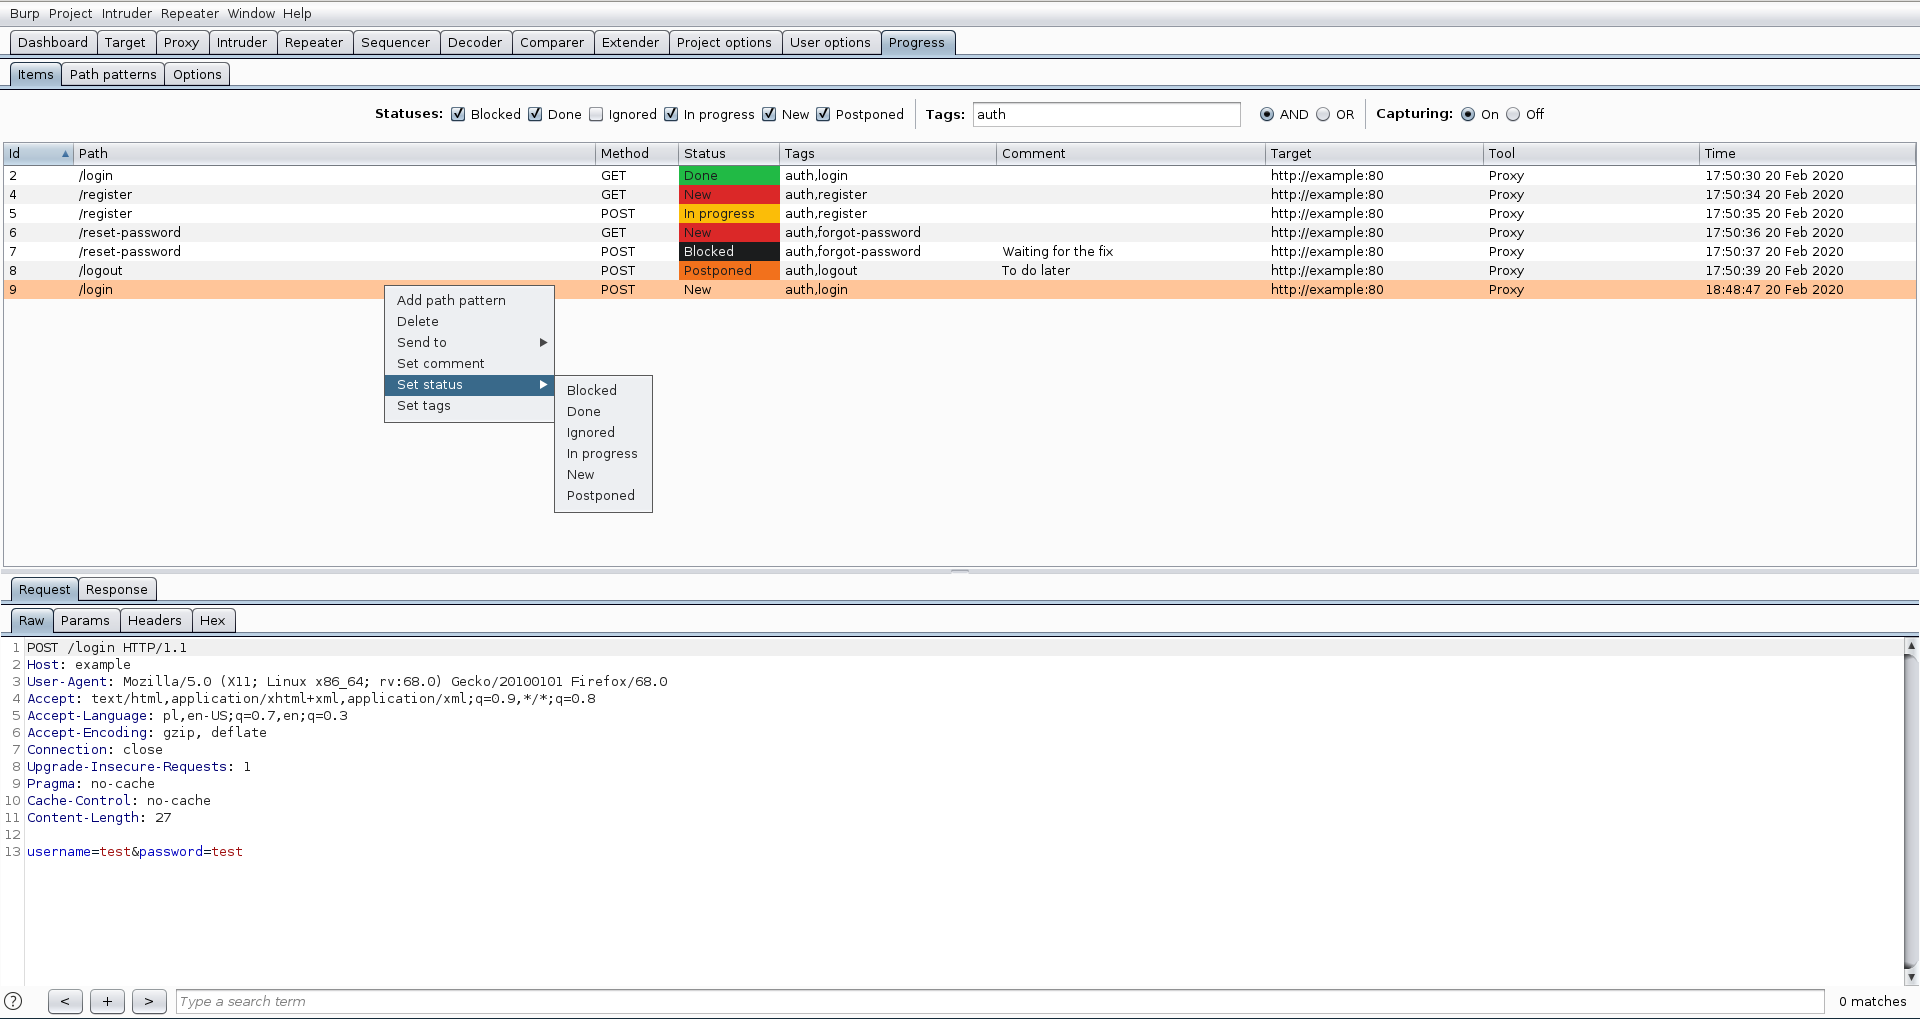 dariusztytko/progress-burp
用于跟踪漏洞评估进度的Burp Suite扩展
 onescripter/wmiexec
使用仅 WMI 和 PowerShell(非远程处理)远程执行 Windows 命令并捕获输出。
 xenoncyber/envy
一个基于终端的秘密管理工具,同时支持 TUI 和 CLI。
 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
 xchwarze/magic-extractor
通用 Windows 解压工具,可检测未知文件并将其路由到正确的内置解压器。
 n1ght-w0lf/uchihash
一个用于处理恶意软件嵌入哈希的小型实用工具。
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 v9mirza/lazyports
lazyports 是一款用于可视化和管理网络端口的终端 UI 工具。它提供了一个交互式表格,可检查监听进程并轻松将其终止。

 kalilinux/build-scripts/kali-packer
创建并配置轻量级、可复现且可移植的开发环境 Kali 的 HashiCorp Packer 配置,用于创建 Kali HashiCorp Vagrant 盒子
 fabiobaroni/cve-2024-3094-checker
快速且粗糙的PoC,用于检查是否安装了易受攻击版本的xz-utils (CVE-2024-3094)
 charmve/pystegosploit
PoC - 通过隐写术和多语言文件实现漏洞利用投递,CVE-2014-0282









