
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 golem445/corporate_masks
基于渗透测试中破解的320万个NTLM哈希分析得出的8-14字符Hashcat掩码

 redsiege/persistassist
完全模块化的持久化框架
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 navikt/cplt
用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
 trimstray/mkchain
开源工具,帮助您构建有效的SSL证书链。
 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
 byt3bl33d3r/pymalleablec2
Cobalt Strike 可塑性 C2 配置文件的 Python 解释器。允许您以编程方式解析、构建和修改它们。
 badsectorlabs/copyfail-go
一个 Go 语言实现的 copyfail(CVE-2026-31431)
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 集成与 Azure Servicebus,通过 Azure Servicebus 传输 C2 流量
 crossc2/crossc2kit
基于Cobalt Strike框架开发的CrossC2可用于其他跨平台系统控制。CrossC2Kit提供了一些接口供用户调用,以操纵CrossC2 Beacon会话,从而扩展Cobalt Strike的功能。
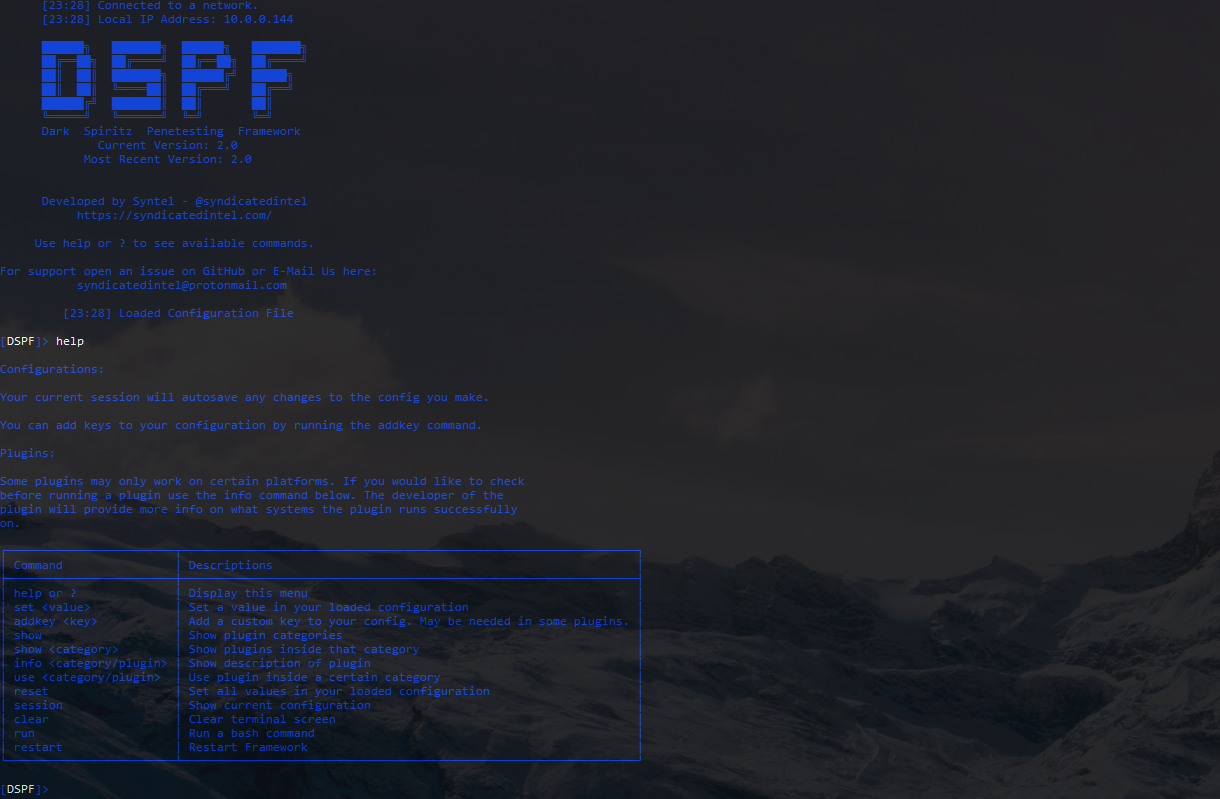 m4cs/darkspiritz
🌔 DarkSpiritz渗透测试框架的官方仓库 | 使用Python编写 🐍
 cckuailong/pocsploit
一个轻量级、灵活且新颖的开源POC验证框架
 postmodern/ruby-nmap
nmap(探索工具和安全/端口扫描器)的Ruby接口。允许自动化nmap并解析nmap XML文件。
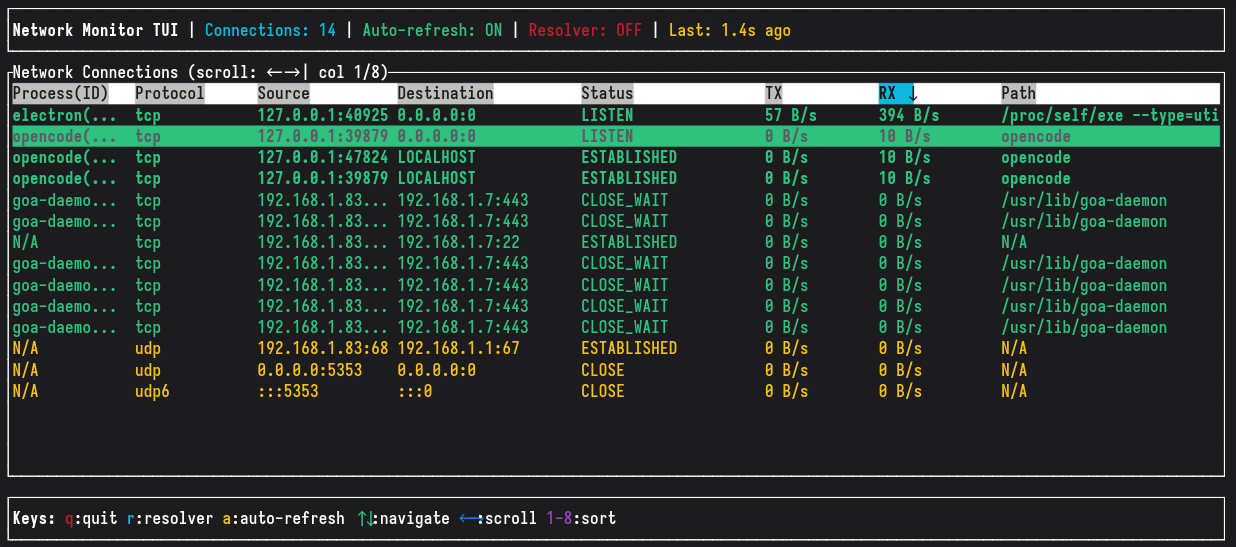 grigio/network-monitor
一款使用 Rust 和 GTK4 构建的实时网络连接监控工具,在现代图形界面中显示活动连接及实时 I/O 统计信息。
 echo-devim/fhex
一个全功能十六进制编辑器,兼容 Linux/Windows/MacOS
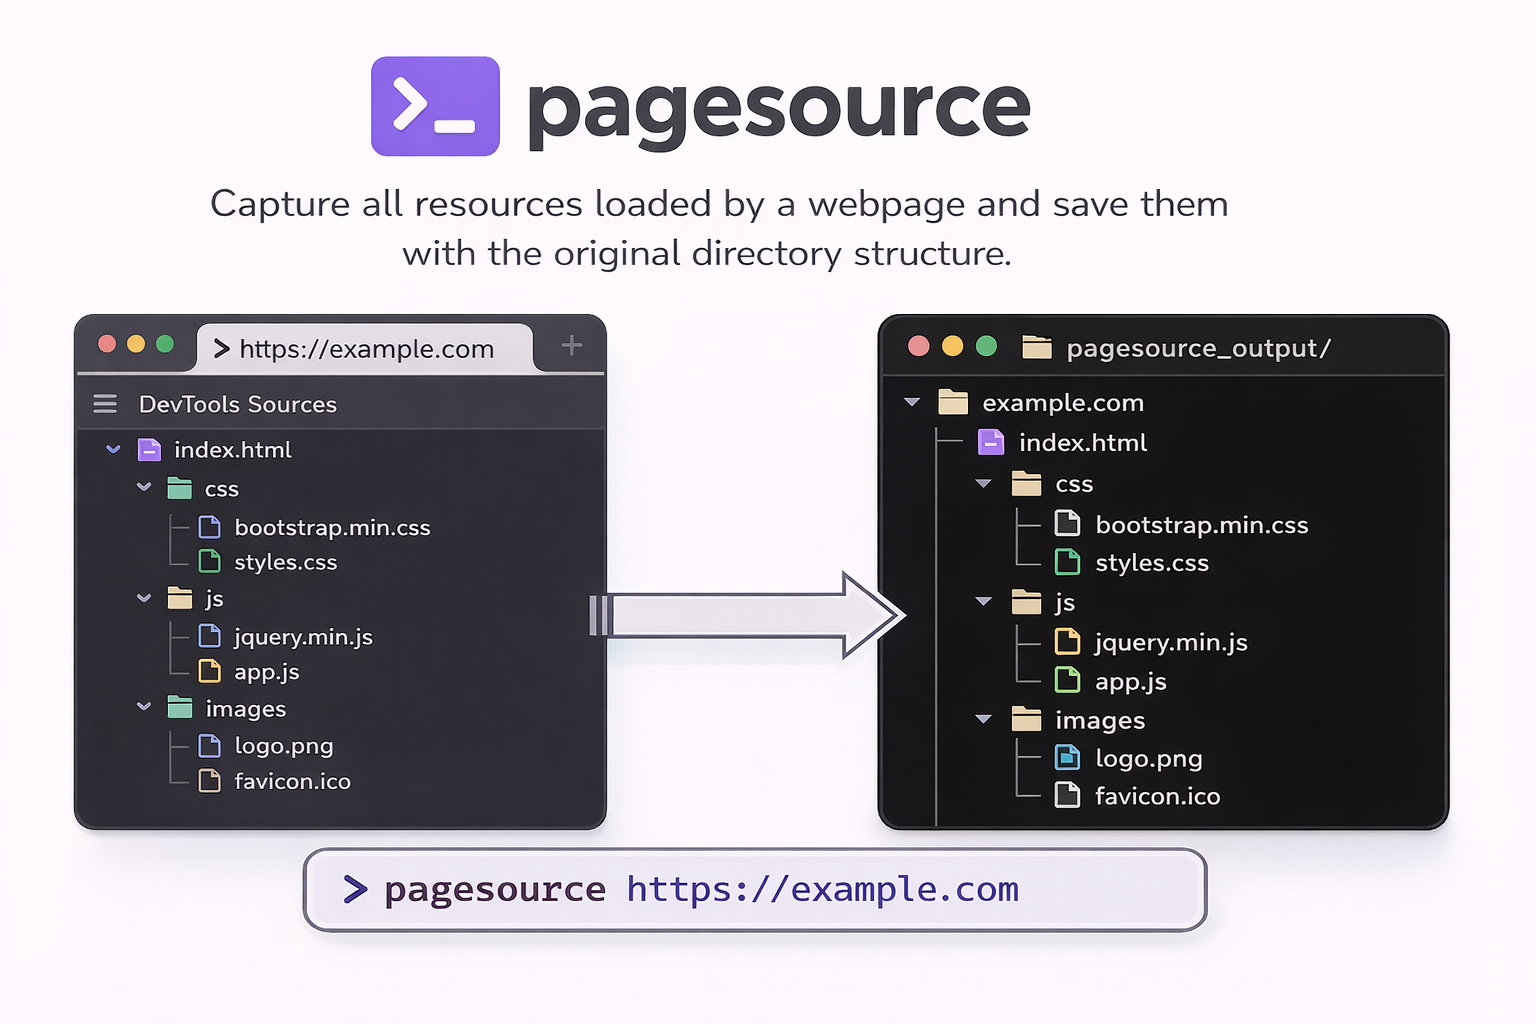 timf34/pagesource
用于下载网站实际 JS/CSS/资源的 CLI(而非扁平化的 HTML)








