
 #1
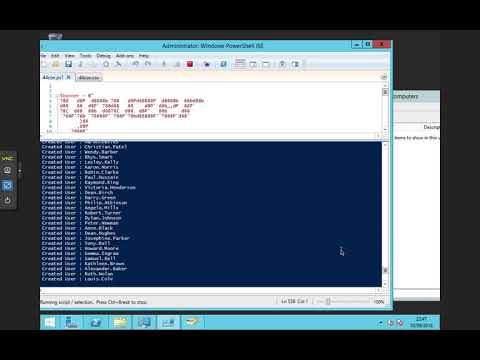
 lorentzenman/youzer
适用于 Active Directory 环境的虚假用户生成器
 b1n4r1b01/desc_race
# iOS 15.1 内核漏洞利用 POC,针对 CVE-2021-30955
 cakehonolulu/pciem
一个Linux框架,允许用户空间定义"虚拟"PCIe卡垫片,以支持在主机内进行PCIe卡驱动开发。
 rsrdesarrollo/generator-burp-extension
关于Burp扩展生成,你所需要的一切
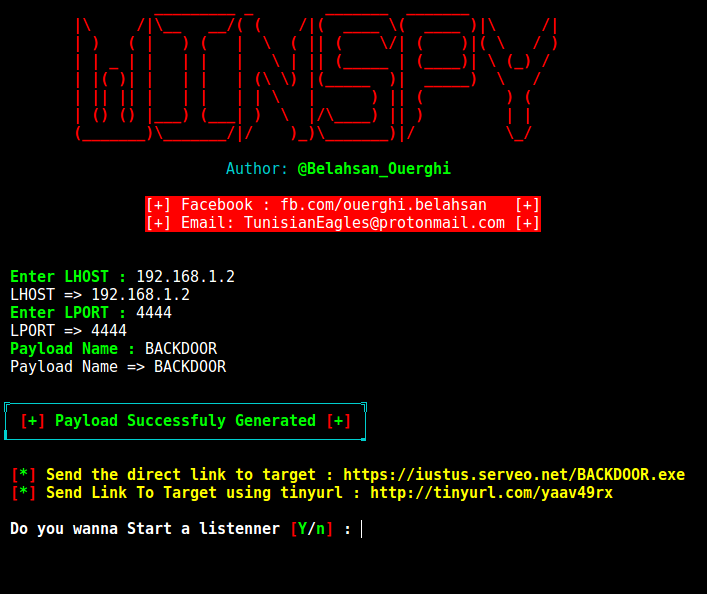 cyb0r9/winspy
生成带有自动IP投毒的Windows反向Shell后门,利用Metasploit创建payload,并通过Apache在渗透测试场景中交付。
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
 cwolff411/powerob
一个用于红队行动的即时 PowerShell 脚本混淆器。因实际需求而构建。
 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…
 ruped24/killchain
一个统一的控制台,用于执行‘杀伤链’攻击阶段。
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。

 noahoksuz/osripper
跨平台反病毒规避后门与加密器框架,集成轻量级webUI
 kalilinux/build-scripts/kali-vm
Kali Linux VM 镜像构建脚本
 projectdiscovery/retryabledns
用 Go 编写的可重试 DNS 客户端
 projectdiscovery/openrisk
openrisk 是一款根据 Nuclei 扫描结果生成风险评分的工具。
 rarecoil/pantagrule
从真实世界泄露的密码生成的大型hashcat规则集









