
 #1

 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
 d3mondev/burp-vps-proxy
这个 Burp Suite 扩展允许在主流云服务上自动创建和删除上游 SOCKS5 代理。
 adityatelange/frida-ui
直接从您的浏览器与 Frida 设备、进程和脚本进行交互。
 swimlane/soc-faker
一个用于为SOC和安全自动化生成虚假数据的Python包。
 schumilo/vusbf
一个基于 QEMU/KVM 的 USB 模糊测试框架,通过可复现的虚拟机执行、多进程处理和 XML 测试用例生成来发现设备驱动程序漏洞。
 usbarmory/gotee
Go 可信执行环境 (TEE)
 emcghee/payloadautomation
通过 Python 到 Sleep 的桥接,自动化 Cobalt Strike 载荷开发、测试和部署;包括工件检查、IoC 追踪和编译。
 lkarlslund/deploy-goad
用于在 Ubuntu Linux 22.04 上部署 GOAD 的前置依赖安装脚本
 thelicato/secbutler
渗透测试者、漏洞赏金猎人和安全研究人员的完美管家
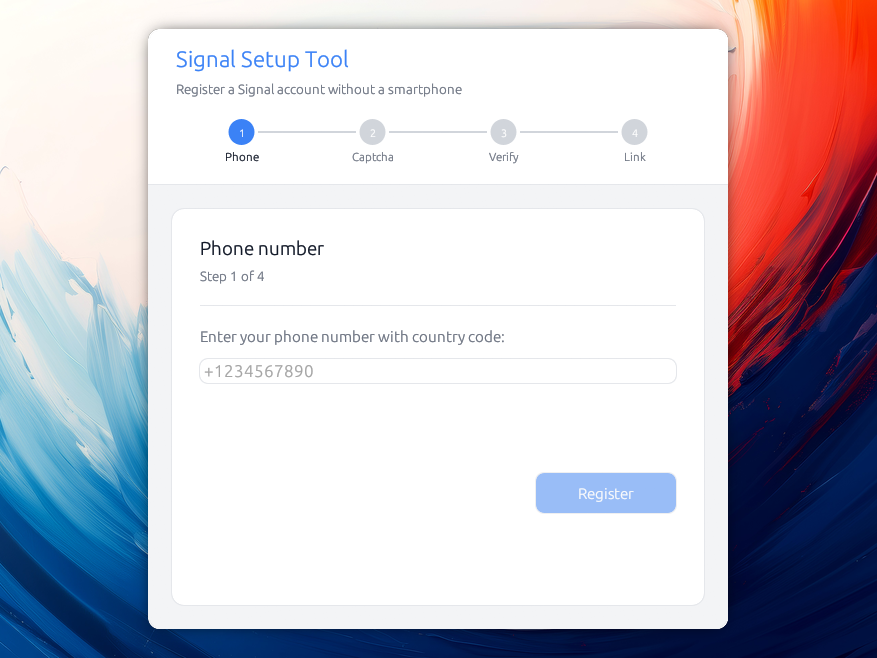 almet/signal-without-smartphone
桌面应用程序,用于注册Signal账户并链接Signal Desktop,无需智能手机,使用Signal的加密协议进行安全的设备配置。
 wrogistefan/desktop-2fa
一款用于生成和管理 TOTP 2FA 验证码的安全离线桌面应用程序。具备加密保险库存储、现代密码学(Argon2 + AES‑GCM)、模块化架构以及无云端依赖的本地优先方案。专为可靠性、可扩展性和未来的跨平台 UI 而设计。

 kryptsec/oasis
开源AI安全基准测试CLI。使用MITRE ATT&CK分析和KSM评分来衡量AI模型执行攻击性安全任务的表现。
 bounteous17/libenom
CLI 封装工具,用于简化 MSFvenom 的有效载荷创建过程,支持配置文件管理、自动生成监听器,以及为渗透测试工作流提供有序的输出组织。
 projectdiscovery/httpx-action
HTTP Web 服务器探测
 samanzamani/copy-fail-checker
针对 Copy Fail Linux 内核漏洞(CVE-2026-31431)的只读 Bash 检查器









