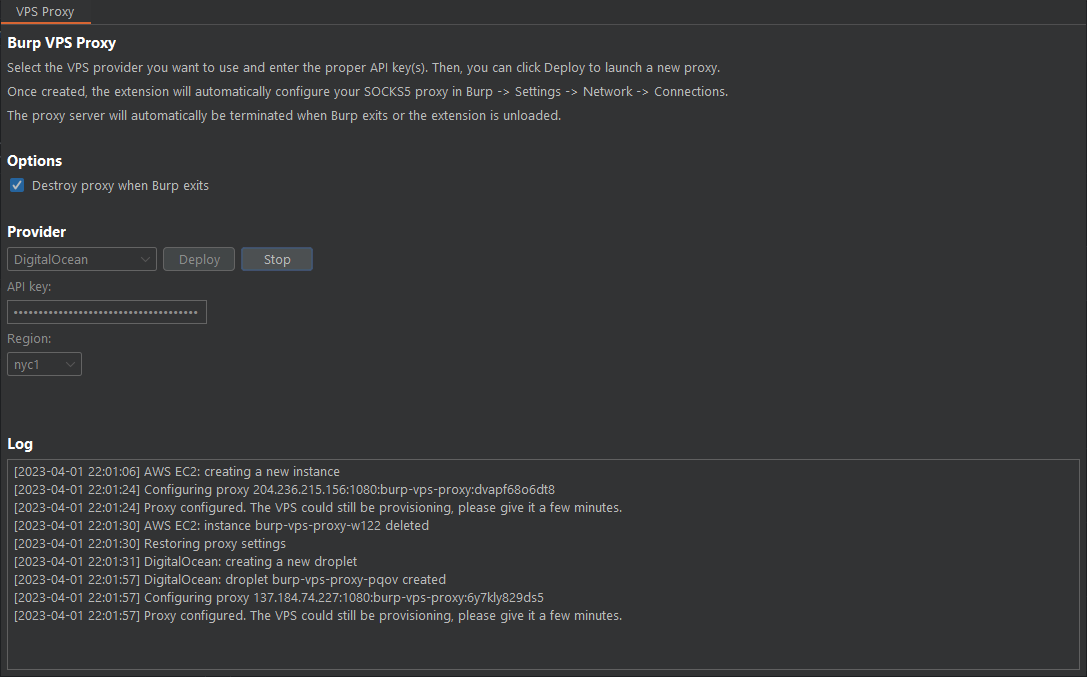


Burp VPS Proxy 是一个 Burp Suite 扩展,允许在 Burp Suite 中自动在主流云提供商上创建和删除上游 SOCKS5 代理。它会自动配置 Burp 使用所创建的代理,从而使所有出站流量都来自云 IP 地址。这有助于防止我们在进行渗透测试和漏洞赏金狩猎时,主 IP 地址被主流 WAF 拉黑。
Burp VPS Proxy 的灵感来自 @honoki 出色的 DigitalOcean Droplet Proxy for Burp Suite 想法。
觉得这有用?⭐ 在 GitHub 上给我们点星——这很有帮助!
访问发布页面并下载最新的 burp-vps-proxy.jar 文件。
在 Burp Suite 中,访问“扩展”(Extensions)标签页并点击“添加”(Add)。将扩展类型设置为 Java,然后选择 burp-vps-proxy.jar 文件。
加载后,可通过 Burp 中新增的 VPS Proxy 标签页访问该扩展。选择你的提供商,设置 API 密钥,然后点击“部署”(Deploy)。
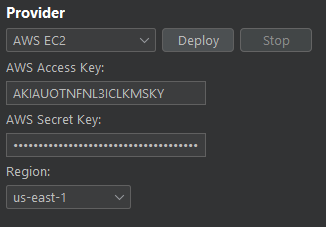
该扩展将使用 t4g.nano 实例类型以最大限度地降低成本。请注意,并非所有区域都支持此实例类型。该扩展还会在所选区域创建一个名为 burp-vps-proxy 的安全组,以允许连接到端口 1080。
你需要一个 AWS 访问密钥(Access Key)和一个 AWS 私有密钥(Private Key)来配置该扩展。你还需要确保密钥对至少具有以下权限:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
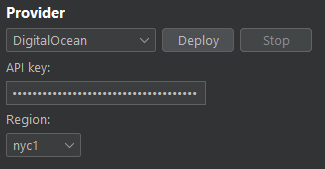
Digital Ocean 是安全研究人员、渗透测试人员和漏洞赏金猎人中流行的 VPS 提供商。如果你还没有账户,可以通过我的推荐链接注册并获得 $200 的免费额度:
你需要创建一个 API 密钥并将其输入到 Burp VPS Proxy 扩展中。
创建 droplet 后,配置可能需要一些时间。实例启动后请等待几分钟。
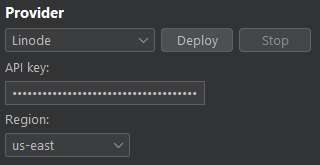
你需要创建一个 API 密钥并将其输入到 Burp VPS Proxy 扩展中。这可以在 Linode 仪表盘中,个人资料的“My Settings -> API Tokens”部分完成。他们将其称为 Personal Access Token。
确保 API 密钥对“Linodes”具有 Read/Write 权限。
配置通过 SSH 完成,扩展提示你后,代理通常即可使用。
本扩展的作者和贡献者明确声明,对因使用与本软件相关的云提供商而产生的任何费用、损害或后果不承担任何责任。
严禁将本程序用于未经授权或非法的活动,包括未经同意攻击目标。用户必须遵守所有适用的法律法规。开发者及贡献者对本软件造成的任何误用、损害或伤害不承担任何责任或义务。用户有责任以合乎道德且合法的方式使用本程序。
本仓库内容根据 GNU 通用公共许可证 v3.0(GPLv3)授权。