#1

 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 newazbenalam/root-my-galaxy-payloads
针对三星 Galaxy 机型的设备特定 CVE-2026-43499 root payload 和 KernelSU 工件,包含固件配置文件、exploit 源码以及支持 feed。
 xiaohj233/ghostlock-x200-app
vivo X200 设备端一键 root App(Shizuku 授权 shell 域执行,CVE-2026-43499)
 greydgl/pentestgpt
由大语言模型驱动的自动化渗透测试智能体框架
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。

 navikt/cplt
用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。
 mxrch/ghunt
用于OSINT的异步攻击性Google框架,通过CLI或Python库实现电子邮件/Gaia ID/Drive/地理位置侦察,支持JSON导出。
 1n3/sn1per
自动化渗透测试与攻击面管理平台。侦察、扫描、利用、报告——600+ 漏洞利用、90+ 集成、10K+ 检测。
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
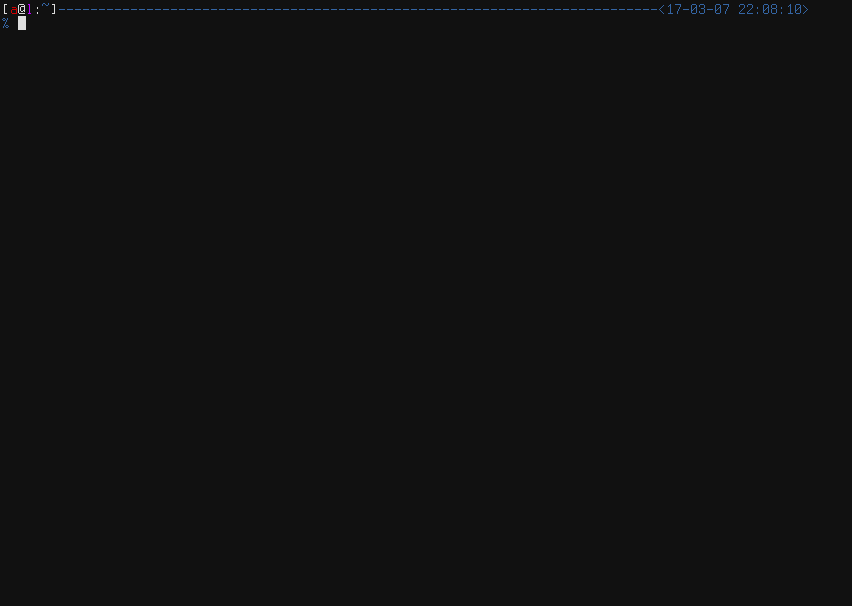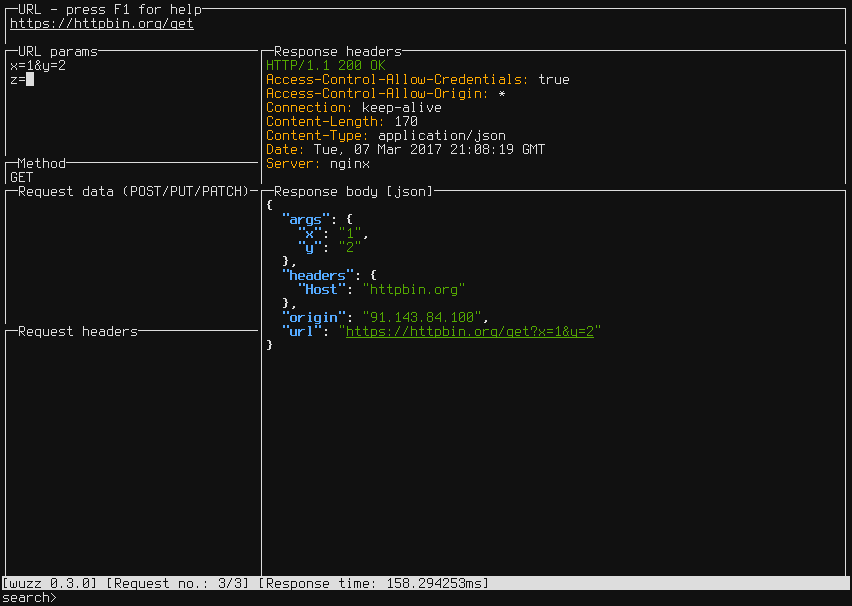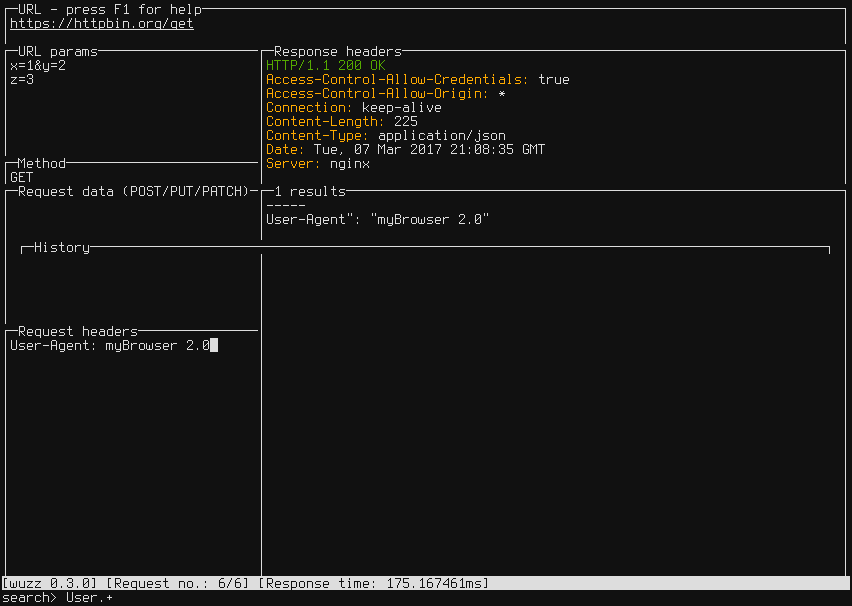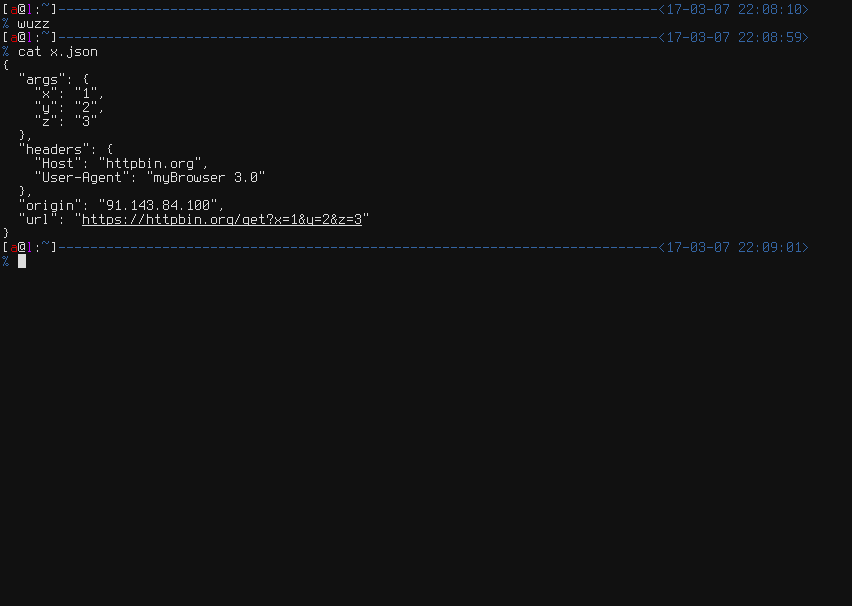 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 monad-developers/ultrafuzz
端到端智能体式智能合约模糊测试与威胁狩猎