#1

 insane-forensics/drovorub-hunt
一种辅助基于网络追捕GRU的Drovorub恶意软件C2的工具
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 synacktiv/synacktiv-rules
Synacktiv 创建的 Sigma 和 YARA 规则公共仓库
 kaal22/darkgrid
3D威胁情报仪表板,通过开源情报源(如AbuseIPDB和OpenPhish)可视化恶意基础设施,提供实时威胁源、地理球体信号以及指示器上下文卡片,以实现态势感知。
 aquasecurity/secfixes-tracker
从 https://gitlab.alpinelinux.org/kaniini/secfixes-tracker 分叉而来
 fastfire/ioc_attack_esxi_feb_2023
截至2023年2月3日(星期五)发生的与ESXi基础设施攻击相关的可用IoC集合。
 aquasecurity/vexhub-crawler
收集 VEX 文档并更新 VEX Hub
 expel-io/expel-intel
这里是 Expel 情报团队的大本营。我们将在此分享 IOC 及其他不适合通过其他媒介发布、或特别适合存放在 Git 仓库中的信息。注意安全,多做善事,保重身体,玩得开心!
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
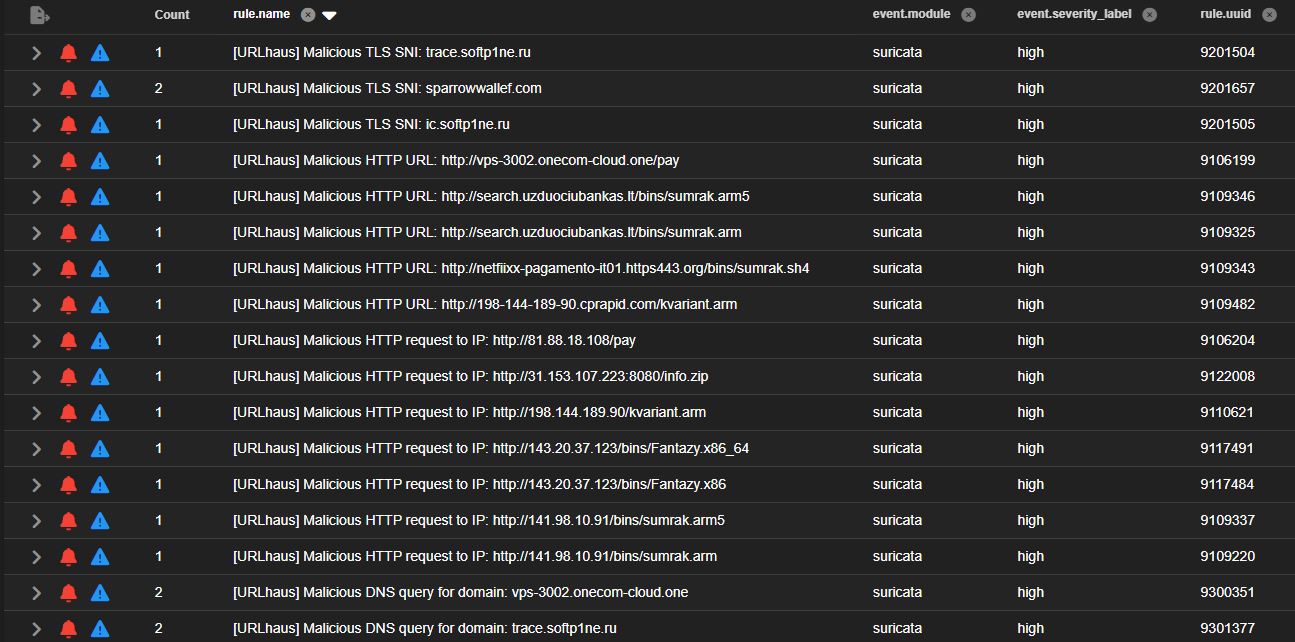 malvuln/sigint-hombre
从实时威胁情报源动态生成的Suricata规则
 aquasecurity/vuln-list-aqua
Aqua Security 的安全公告
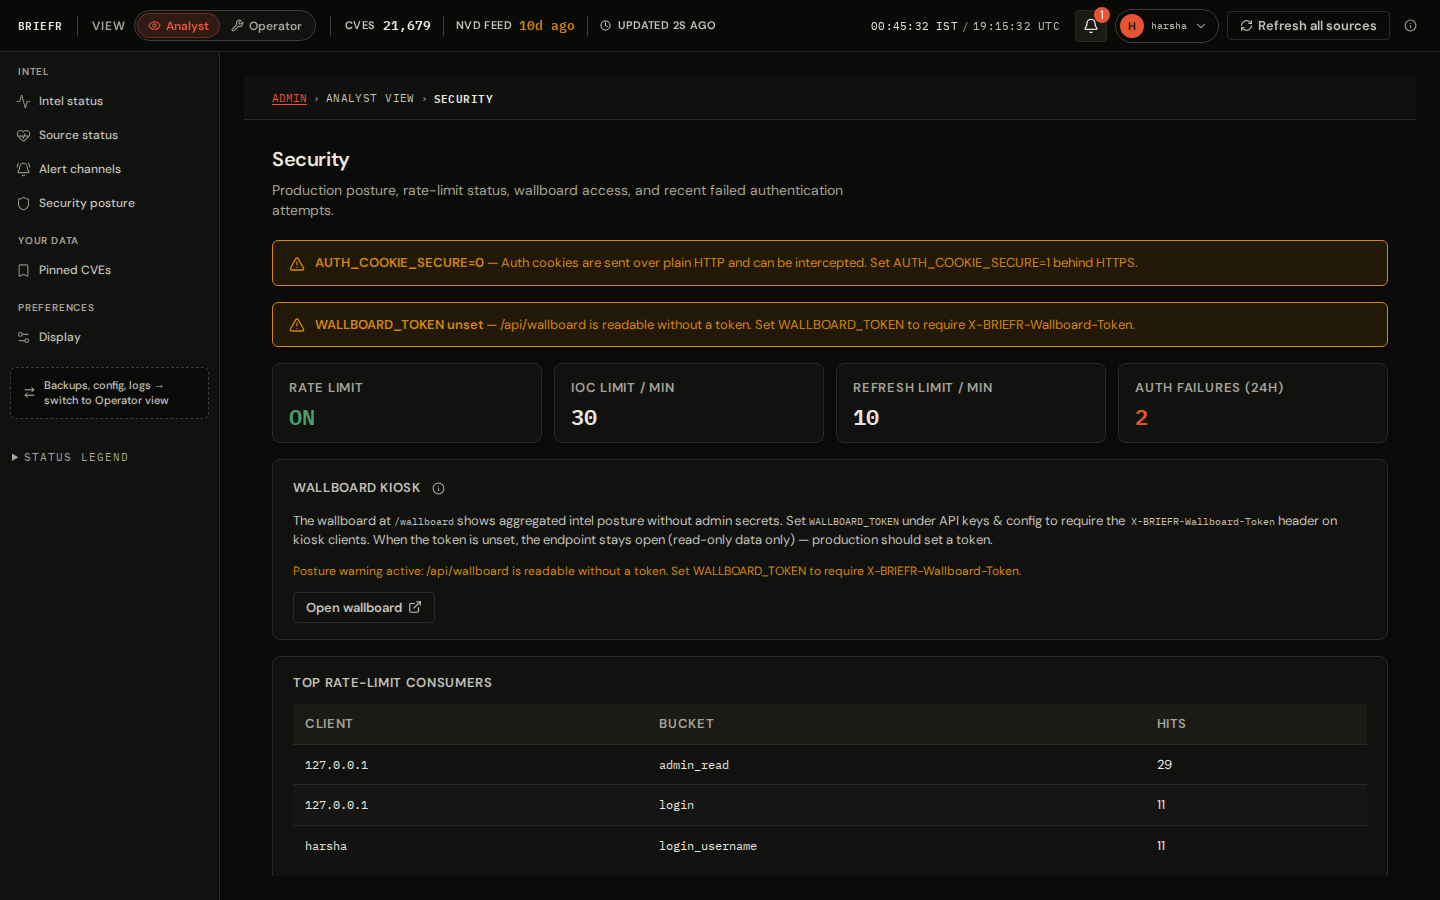 soldier0x0/briefr
开源漏洞情报平台,在单一仪表盘中聚合情报,支持关联分析和 IOC 查询,完全自托管。所有资源均开放且免费。大多数需认证的资源为免费层级提供慷慨的 API 限额。
 sumidcyber/zeroscout
🦅 ZeroScout: 自主本地与云端威胁猎手。在实时作战室中可视化攻击,通过基因分析识别APT组织,并自动生成防御规则(YARA/SIGMA)。DFIR与恶意软件分析框架。
 cspf-founder/darwis-taxii
一个用 Rust 编写的高性能 TAXII(可信自动化指示信息交换)服务器。
 qbitseclabs/brintelcollector
网络威胁情报(CTI)使用本国甚至全球的威胁来源和指标,但带有巴西本国的证据或指标 🌎