
 #1
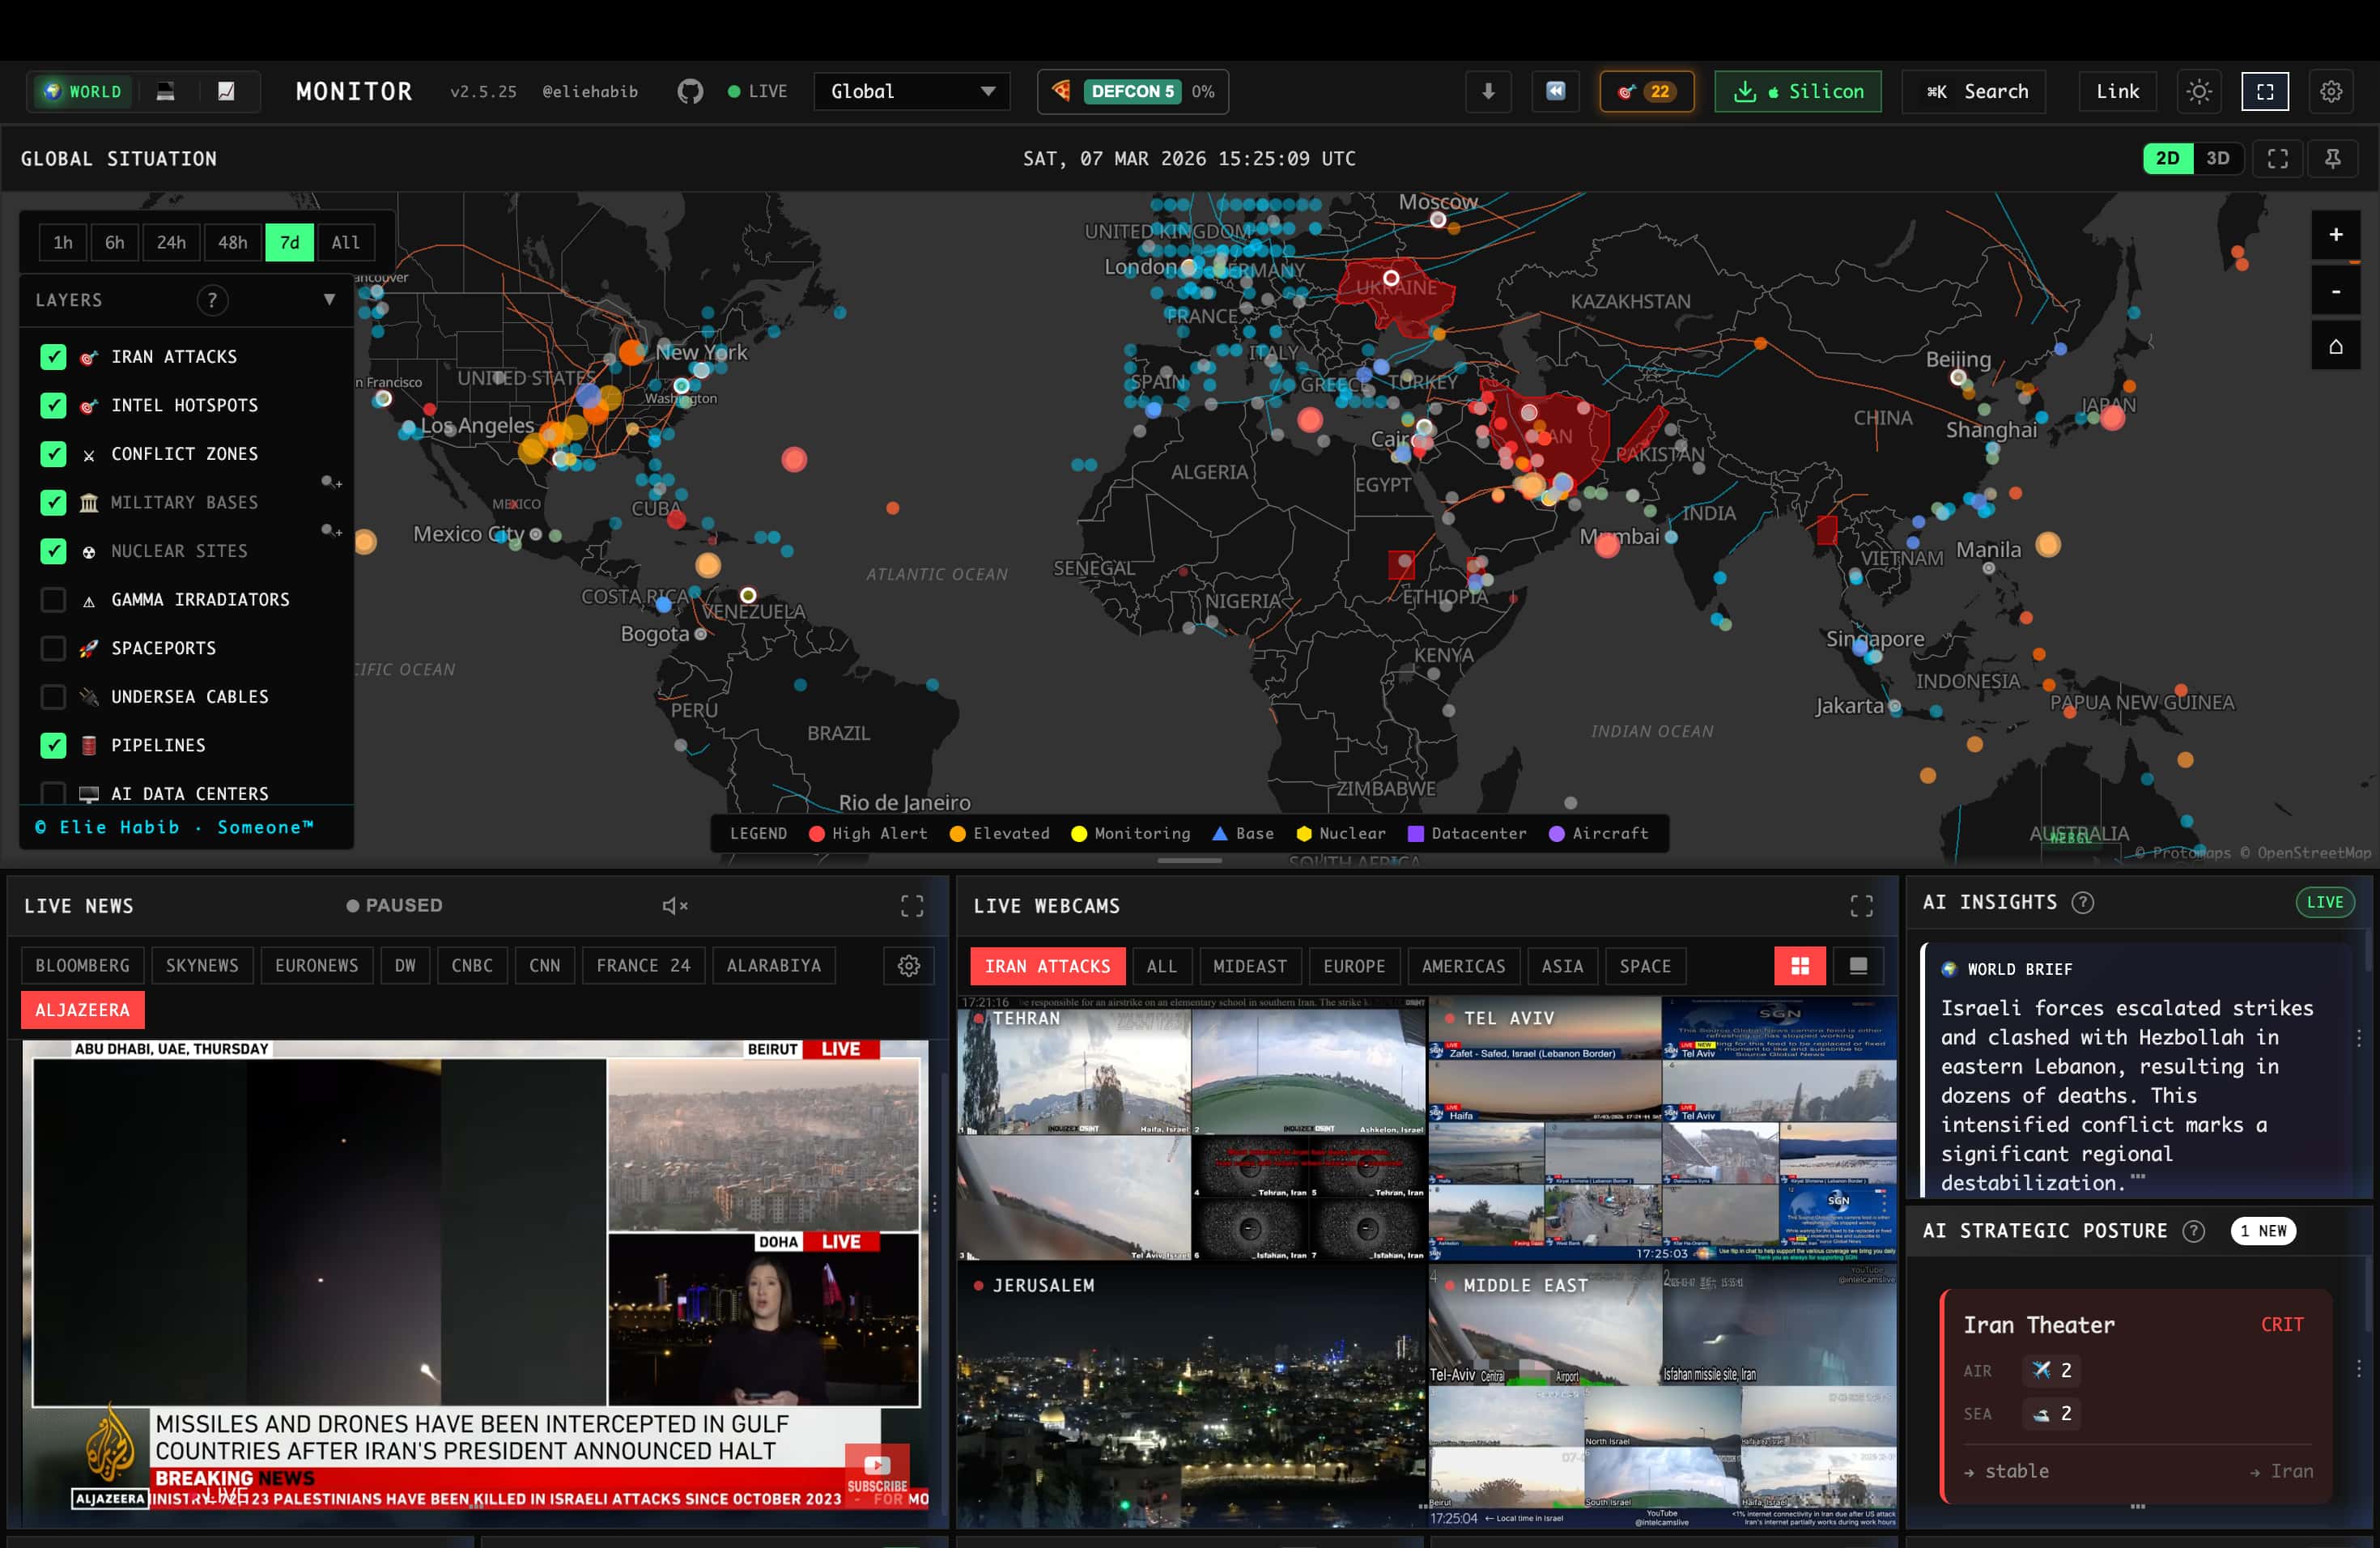
 koala73/worldmonitor
实时全球情报仪表盘。AI驱动的新闻聚合、地缘政治监控和基础设施跟踪,集成在统一的情境感知界面中。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 jivoi/awesome-osint
😱 一份精心整理的超棒 OSINT 资源列表
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 the-art-of-hacking/h4cker
精心整理的网络安全资源、实验环境和培训材料合集,涵盖道德黑客、渗透测试、漏洞利用开发、逆向工程、数字取证与事件响应(DFIR)以及人工智能安全。
 vulncheck-oss/cli
VulnCheck's official command line tool
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
 magicsword-io/lolrmm
精选的远程监控与管理工具目录,这些工具被威胁行为者滥用,并附有 YAML 配置文件、Sigma 检测规则和 API 访问,用于威胁狩猎和防御。
 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 cisagov/kev-data
将 CISA 的已知被利用漏洞(KEV)目录镜像为 CSV 和 JSON 格式,并附带 JSON schema,从而支持对 KEV 更新进行程序化访问和提交历史跟踪。
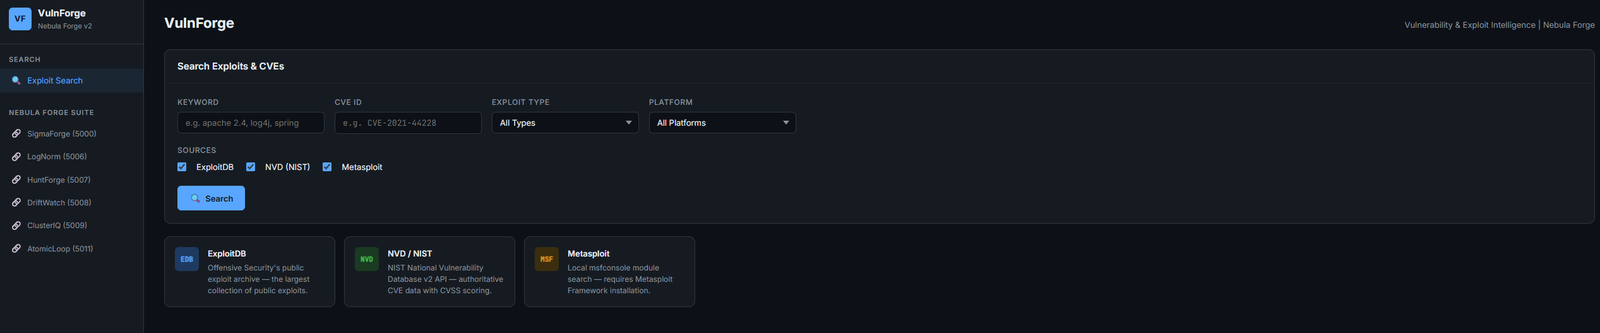 rootless-ghost/vulnforge
漏洞与利用情报 — ExploitDB、NVD、Metasploit 搜索,支持 CVE→ATT&CK 映射及 LogNorm/HuntForge 集成 | Nebula Forge 的一部分
 bert-janp/open-source-threat-intel-feeds
该仓库包含可免费使用的开源威胁情报源,无需额外要求即可使用。涵盖多种类型,如IP、URL、CVE和哈希。
 mandiant/capa
基于规则的静态和动态分析工具,可识别PE、ELF、.NET和shellcode文件中的功能,并将其映射到MITRE ATT&CK技术,用于恶意软件分类。
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…








