Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
sigint-hombre — 从实时威胁情报源动态生成的Suricata规则 | Kitploit
工具/GitHubGitHub/malvuln/sigint-hombre
防御工具威胁源与聚合器脚本与自动化网络安全威胁情报入侵检测DNS 分析
GitHubmalvuln/sigint-hombre

sigint-hombre

从实时威胁情报源动态生成的Suricata规则

查看仓库
1424610个月前尚未审核
分享

sigint-hombre

作者: John Page — malvuln (又名 hyp3rlinx)

版权所有 (c) 2026

目的:
在运行时从活跃的 URLhaus 威胁指标生成派生的 Suricata 检测规则,并将其部署到 Security Onion 平台,以实现高覆盖率的实时网络监控。

当前版本

v2.0
• 重大重构
• 提升稳定性
• 积极维护


验证(v2 – 脚本完整性)

  • MD5: f92c8100417fc5a992480486203d21f5
  • SHA256: e83d49b6750c6853eac59d844712230ffa9723312ffb7354b5b7f95368b49583

已弃用版本

⚠️ v1 已弃用,仅保留作为参考。


验证(v1 – 已弃用)

用于验证原始(已弃用)规则生成脚本 (siginthombre.py) 的哈希值。

  • MD5: 2dcadececf1ac430cd2c98e323154148
  • SHA256: 1f32b7c2d890ed6910c716a9a976abb2701954733cd59db5a97344766f9c4691

功能

  • 实时拉取公共 URLhaus 源(不镜像也不重新分发)
  • 跳过:
    • 注释、空行、格式错误的 URL 以及源自引用
  • 规范化并提取:
    • 协议、主机、URI 路径和端口
    • 将主机去重为一致的规则键
  • 针对以下 3 层生成原创的、派生的 Suricata 告警:
    1. HTTP → 主机 + URI 路径,若未指定端口则使用任意端口(最大覆盖范围)
    2. TLS → HTTPS 检测,仅通过 SNI(tls.sni)
    3. DNS → 域名查询可见性,通过 dns.query
  • 去重逻辑:
    • HTTP → (host, path)
    • HTTPS/TLS → host
    • DNS → host
  • 将所有告警写入单个合并规则文件
  • 重启 Suricata 规则 (so-suricata-restart --force)

兼容性与威胁源归属

  • 由作者独立构建
  • 设计为与 Security Onion 平台兼容
  • 不与 Security Onion LLC 关联、获得其认可或支持
  • Security Onion 是 Security Onion LLC 的商标,仅在此处用于识别目的
  • 威胁源:URLhaus,由 abuse.ch 运营的服务
  • abuse.ch 是 abuse.ch 的商标,特此声明

规则输出(运行时生成)

/opt/so/rules/suricata/siginthombre.rules

  • 仅包含生成的、派生的检测逻辑
  • 非源镜像、数据库或 IOC 重新分发
  • 每次执行时文件会被覆盖,以防止过时指标残留

结果

在恶意基础设施上提供广泛的网络检测覆盖,涵盖:

  • HTTP 请求(无论是否指定显式端口)
  • 通过 SNI 的 TLS 握手
  • DNS 域名查询

许可证与再分发声明

  • Apache License 2.0(宽松许可,按原样提供,无担保)
  • Suricata 规则是在运行时生成的原创派生内容
  • 本项目不重新分发或归档第三方 IOC 数据库或源
  • 与 abuse.ch 或 Security Onion LLC 无关联

部署声明

在生产环境使用前请验证生成的规则。
不提供任何责任担保。作者不对损害或误用负责。使用风险自负。


示例 cron 使用(每小时运行一次)

0 * * * * /usr/local/bin/siginthombre.py


专为追求快速、新鲜、动态规则检测逻辑的防御者打造
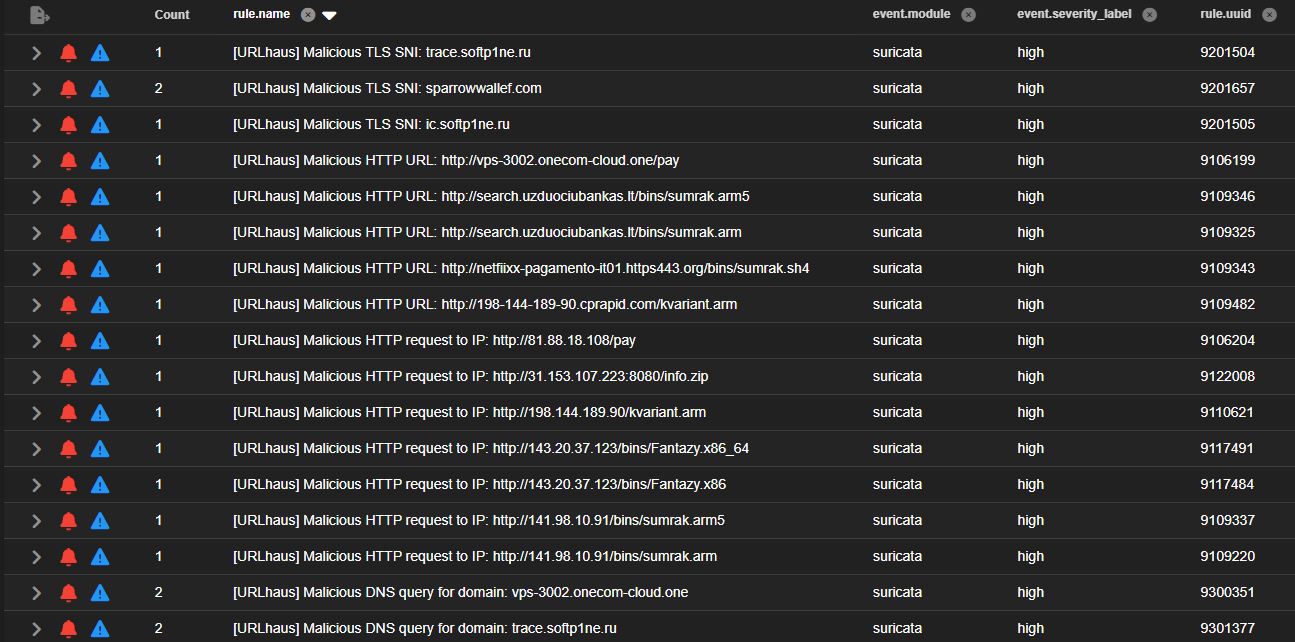
siginthombre_poc

此处显示的所有域名和 IP 均为从第三方威胁源消费的公开共享恶意指标,用于演示使用 siginthombre 的 Suricata 告警检测。 请勿在受控研究或 SOC 测试环境之外访问或与这些域名和 IP 交互。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →







