#1
 pr0xylife/qakbot
专注于银行木马和僵尸网络的威胁情报与恶意软件分析仓库,提供入侵指标(IOCs)、C2 指标以及用于检测和防御的行为研究。
 andreyglauzer/vigilantonion
🐍 - 在 Tor 网络站点上爬取,搜索关键词。
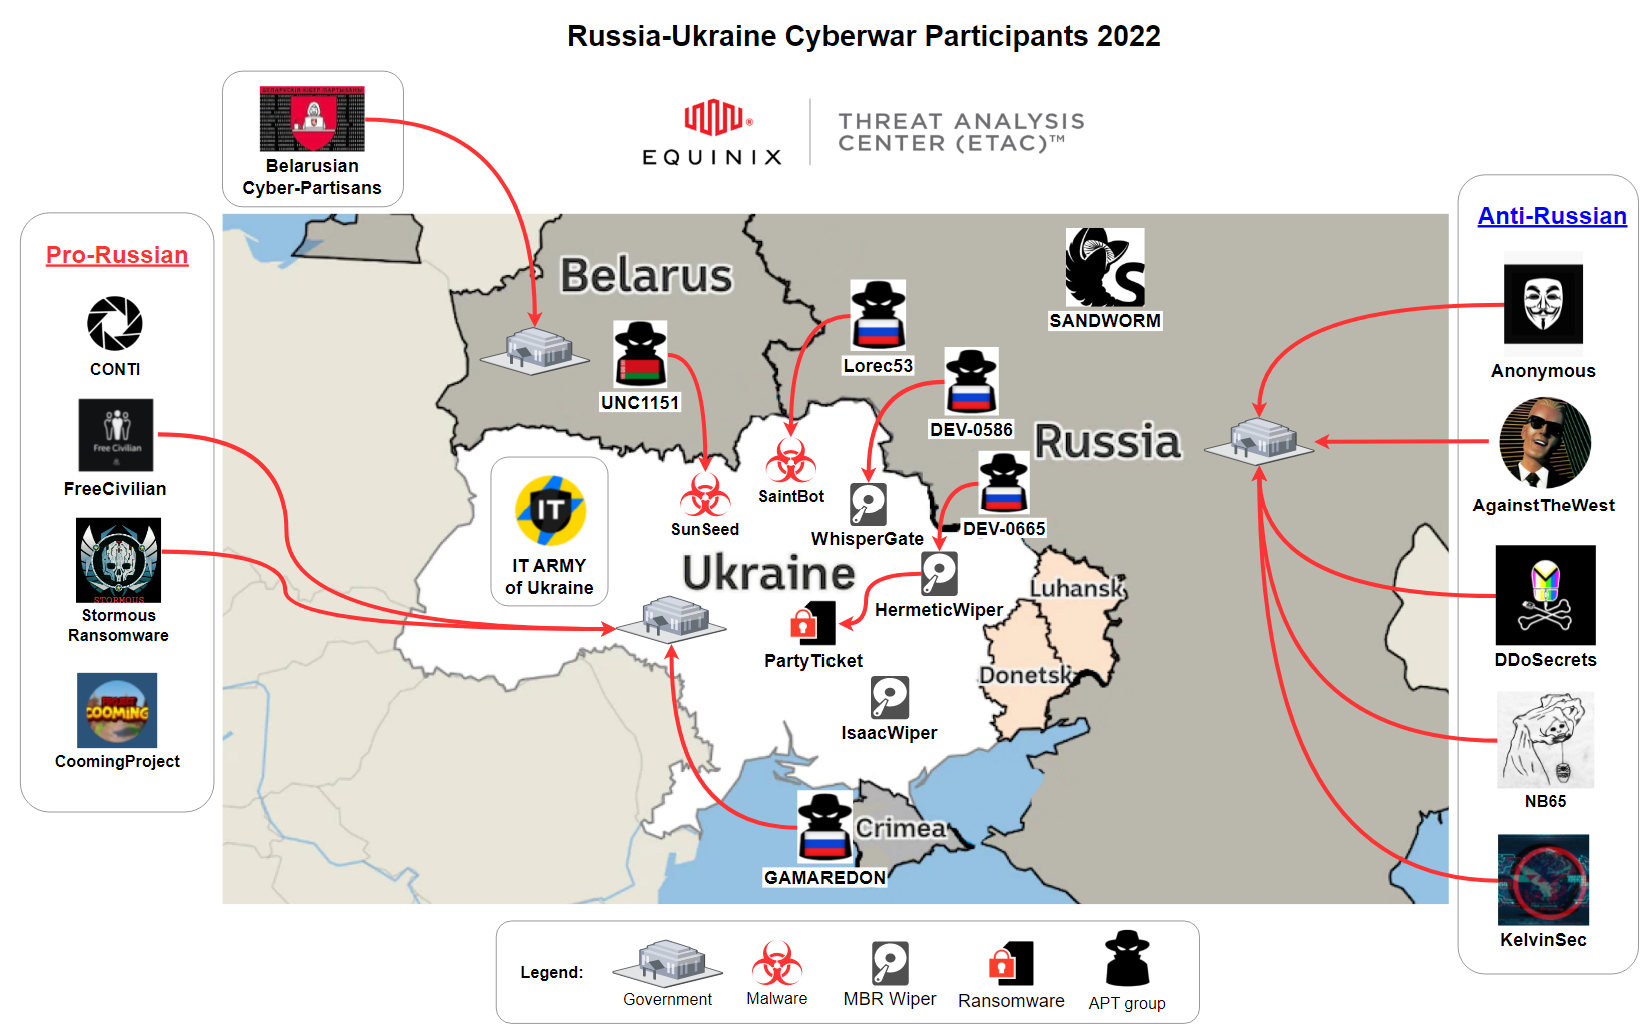 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
 knqyf263/vuln-list-backup
从多个公共安全数据源收集漏洞和公告数据,并将其以可解析的结构化格式存储,供下游安全工具使用。
 ciscocsirt/gosint
GOSINT框架是一个用于收集、处理和导出高质量失陷指标(IOC)的项目。
 olafhartong/threathunting
一个与MITRE ATT&CK映射的Splunk应用,用于指导您的威胁狩猎
 fastfire/ioc_attack_esxi_feb_2023
截至2023年2月3日(星期五)发生的与ESXi基础设施攻击相关的可用IoC集合。
 danieleperera/onioningestor
一个可扩展的工具,用于在 Tor 网络上收集、爬取和监控洋葱站点,并将收集到的信息索引到 Elasticsearch 中
 vxunderground/threatintelligencediscordbot
从各种明网域名和勒索软件威胁行为者域名获取更新
 bushidouk/abused-legitimate-services
网络犯罪分子和APT组织所利用的云、CDN和营销服务
 payloadsecurity/sandbox_scryer
解析公开沙箱动态分析报告以生成威胁狩猎情报,通过MITRE ATT&CK框架组织发现结果,汇编IOCs,并生成Navigator热力图以支持规模化攻击分析。
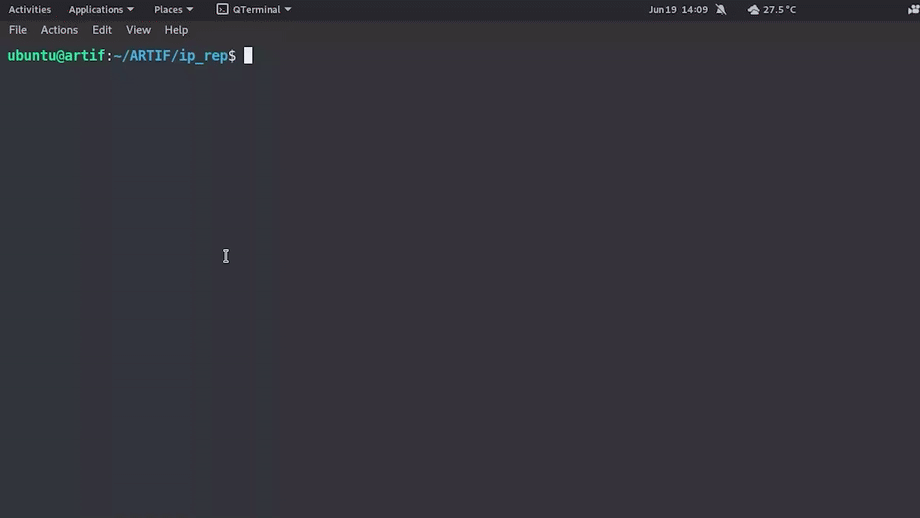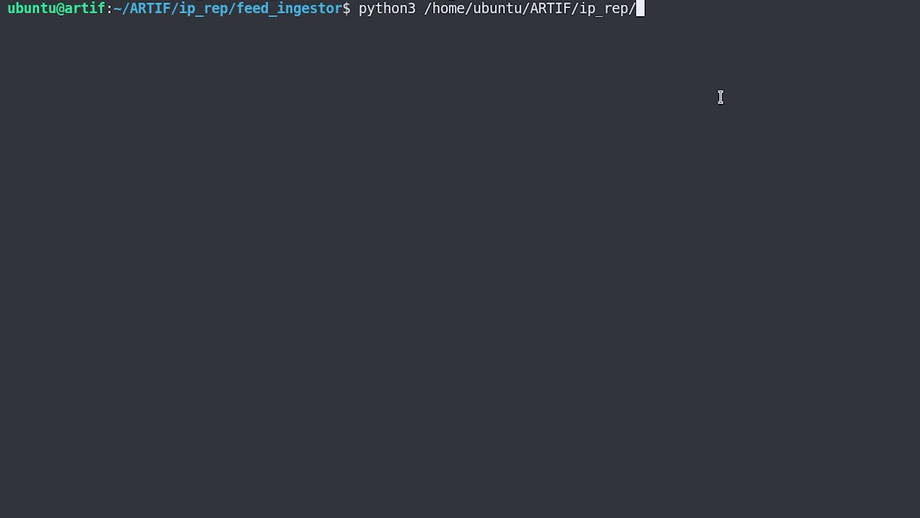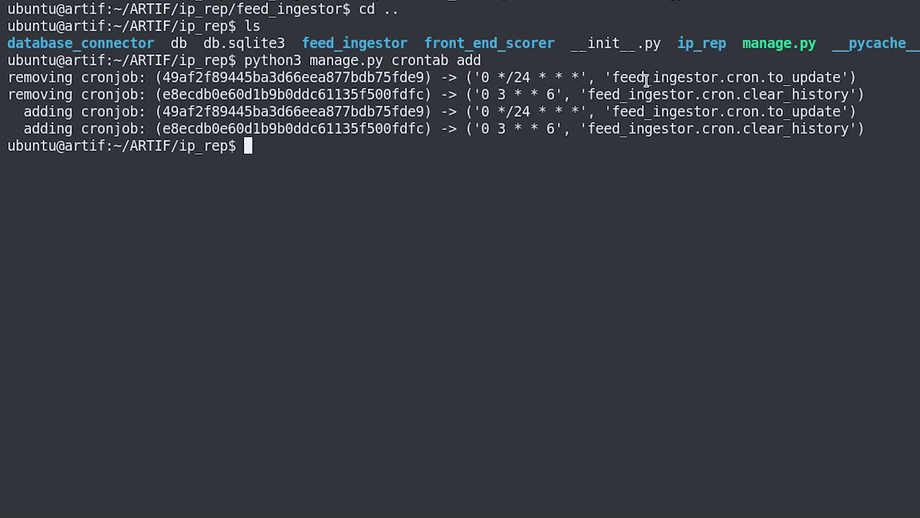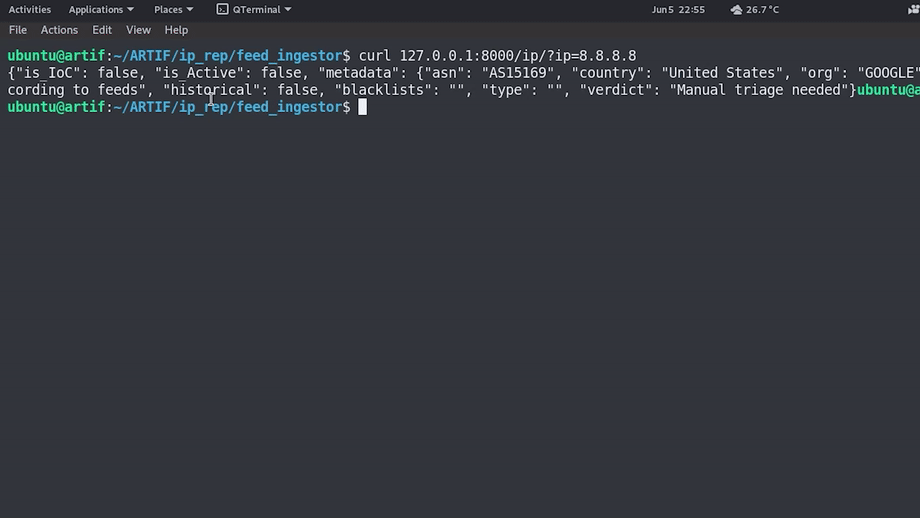 cred-club/artif
一个先进的实时威胁情报框架,基于IP信誉和历史数据识别威胁和恶意网络流量。
 inquest/yara-rules
用于狩猎恶意软件、恶意 Office 文档和漏洞利用痕迹的 YARA 规则集合,并附有样本和研究报告的参考链接。
 guardicode/cve-2021-44228_iocs
精选的公开失陷指标(IoCs)集合,针对 Log4j 漏洞(CVE-2021-44228),聚合自多个来源,用于威胁检测和事件响应。
 hackinghippo/log4shell_ioc_ips
log4j / log4shell 入侵指标(IoC)来自多个来源,整合到一个大文件中(IP地址),更多即将推出(CVE-2021-44228)