
 #1
用于消费、聚合和分析来自各种来源的外部威胁情报源的工具。
Kitploit 推荐

 renat0z3r0/notepadpp-supply-chain-iocs
用于Notepad++供应链攻击(CVE-2025-15556)的IoC和检测规则——Lotus Blossom APT,2025年6月至12月。包含Falcon LogScale查询、YARA/Sigma规则以及MITRE ATT&CK映射。
 cspf-founder/darwis-taxii
一个用 Rust 编写的高性能 TAXII(可信自动化指示信息交换)服务器。
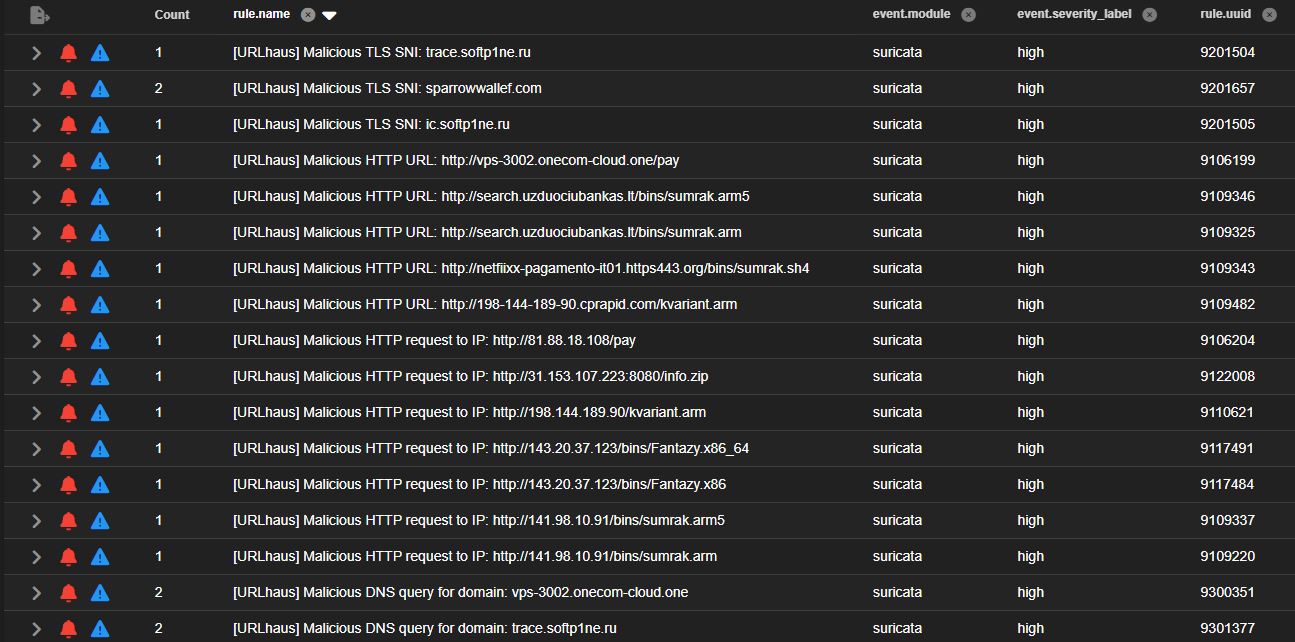 malvuln/sigint-hombre
从实时威胁情报源动态生成的Suricata规则
 eclecticiq/opentaxii
来自 EclecticIQ 的 Python TAXII 服务器实现
 aquasecurity/vuln-list-aqua
Aqua Security 的安全公告
 mfmokbel/crawlector
Crawlector 是一个威胁狩猎框架,旨在扫描网站中的恶意对象。
 scoubi/bloodsocer
将 MITRE ATT&CK、Sigma 和 Atomic Red Team 数据聚合到 BloodHound 图中,使 SOC 分析师能够映射检测覆盖范围、识别差距,并通过 Cypher 查询调查事件。
 rollwagen/abusech
abuse.ch 的 CLI 客户端
 sumidcyber/zeroscout
🦅 ZeroScout: 自主本地与云端威胁猎手。在实时作战室中可视化攻击,通过基因分析识别APT组织,并自动生成防御规则(YARA/SIGMA)。DFIR与恶意软件分析框架。
 xakepnz/enterpriseattack
一个轻量级 Python 模块,用于与 [MITRE ATT&CK®](https://attack.mitre.org/) 企业数据集交互。以极简依赖实现高速运行。更多信息请[阅读文档](https://gitlab.com/xakepnz/enterpriseattack/tree/main/d…
 aquasecurity/vexhub-crawler
收集 VEX 文档并更新 VEX Hub
 qbitseclabs/brintelcollector
网络威胁情报(CTI)使用本国甚至全球的威胁来源和指标,但带有巴西本国的证据或指标 🌎
 synacktiv/synacktiv-rules
Synacktiv 创建的 Sigma 和 YARA 规则公共仓库
 patrowl/patrowlhears
PatrowlHears - 漏洞情报中心 / 漏洞利用
 olivsec/loboguara
网络威胁情报平台,用于SSL证书发现、域名/URL扫描、数据泄露监控、追踪链接生成及威胁情报聚合,以识别和分析恶意基础设施。
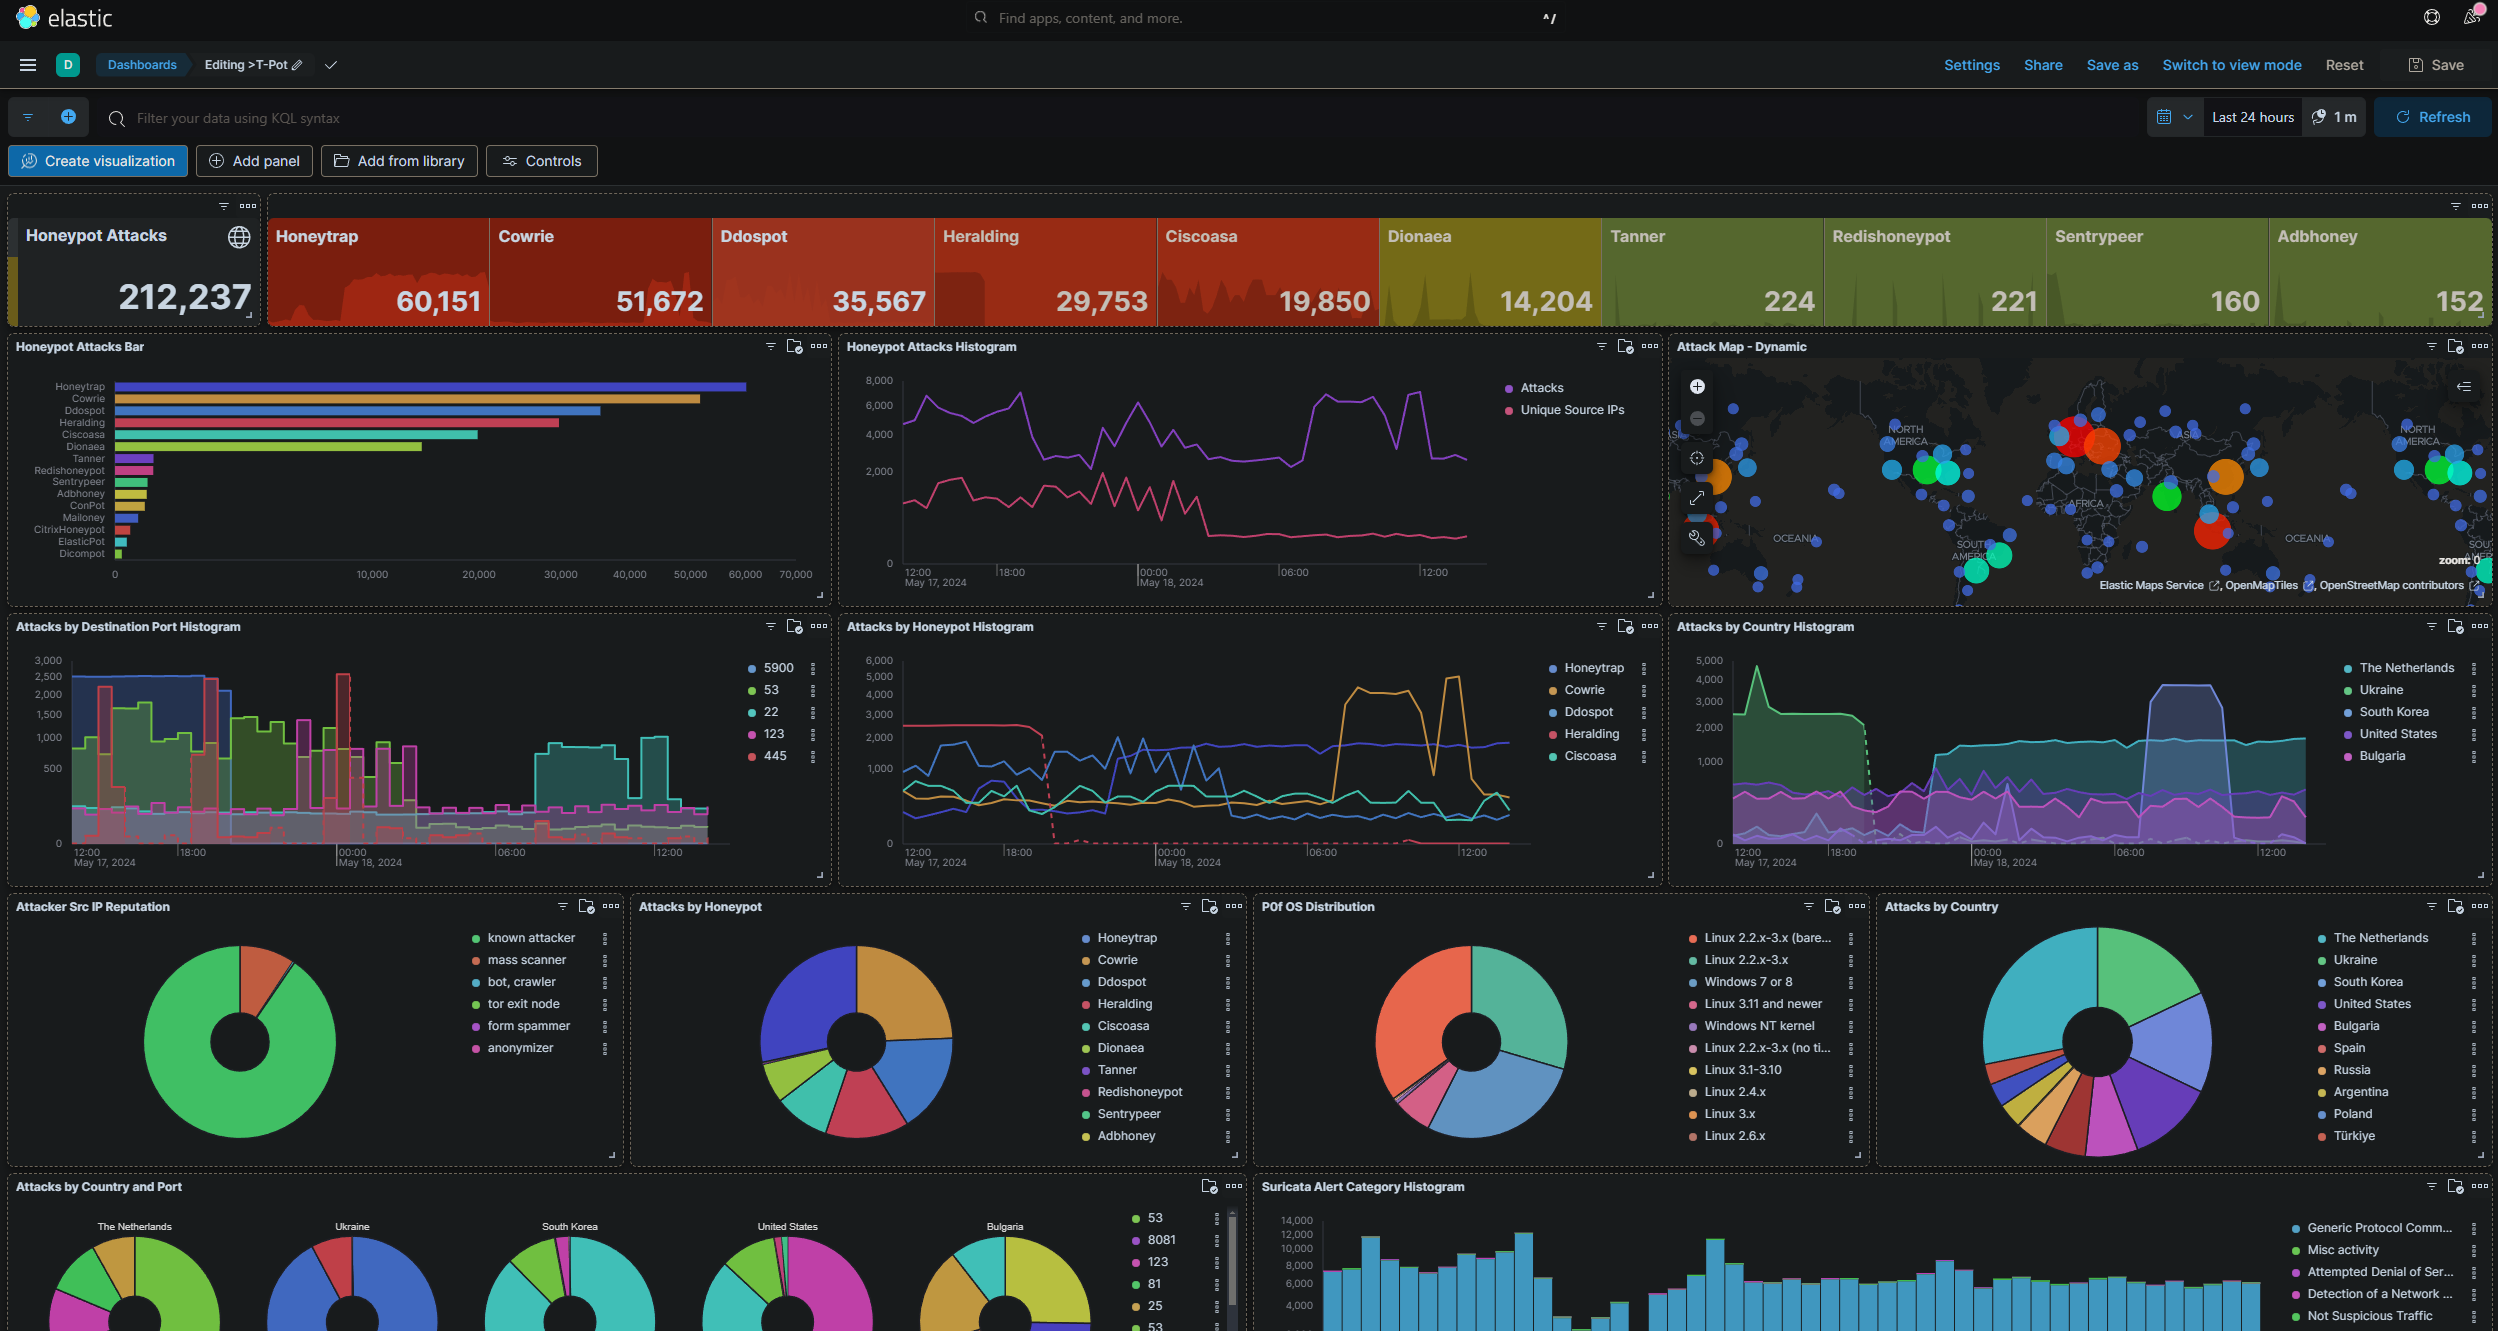
 stamusnetworks/scirius
Suricata规则集管理、威胁狩猎和规则调优的Web界面,具备多源订阅聚合、转换和活动统计功能。








