#1
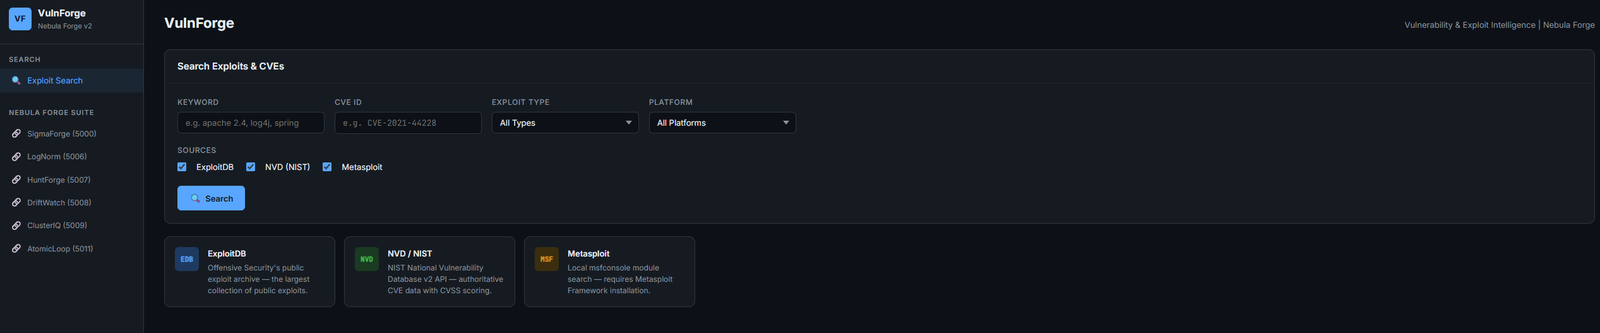
 rootless-ghost/vulnforge
漏洞与利用情报 — ExploitDB、NVD、Metasploit 搜索,支持 CVE→ATT&CK 映射及 LogNorm/HuntForge 集成 | Nebula Forge 的一部分
 aquasecurity/secfixes-tracker
从 https://gitlab.alpinelinux.org/kaniini/secfixes-tracker 分叉而来
 hurricanelabs/machinae
自动安全情报收集器,查询公共源和API以获取IP、域名、URL、哈希和SSL指纹的威胁数据,支持YAML配置和JSON输出。
 hslatman/awesome-threat-intelligence
面向 SOC/CTI 团队的威胁情报来源、数据源、框架、工具和研究精选目录——涵盖 IOC、STIX/TAXII 格式及平台。
 pedramamini/threatingestor
自动化威胁情报聚合工具,从多种来源(OSINT 源、恶意软件报告)提取并标准化指标,统一格式以进行分析和共享。
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 威胁研究工具 + 公开共享的情报与文档
 certtools/intelmq
IntelMQ 是面向 IT 安全团队的解决方案,使用消息队列协议收集和处理安全情报源。
 adham504/sentinelthread-forensics
高速 Windows 取证分类平台,编排 Hayabusa 引擎,将原始 EVTX 日志转化为按优先级排序的威胁时间线,并集成 Sigma 规则检测与 MITRE ATT&CK 映射。
 inquest/threatkb
用于 YARA 规则和 C2 工件(IP、DNS、SSL)的知识库工作流管理(当前处于 Alpha 状态)
 kaal22/darkgrid
3D威胁情报仪表板,通过开源情报源(如AbuseIPDB和OpenPhish)可视化恶意基础设施,提供实时威胁源、地理球体信号以及指示器上下文卡片,以实现态势感知。
 cross-samuel1/soc-analyst-hub
免费、离线的 Tier 1 SOC 分析师中心 —— 包含事件响应检查清单、告警分类剧本、威胁狩猎查询及分析师入职指南。单个 HTML 文件,无需任何依赖。
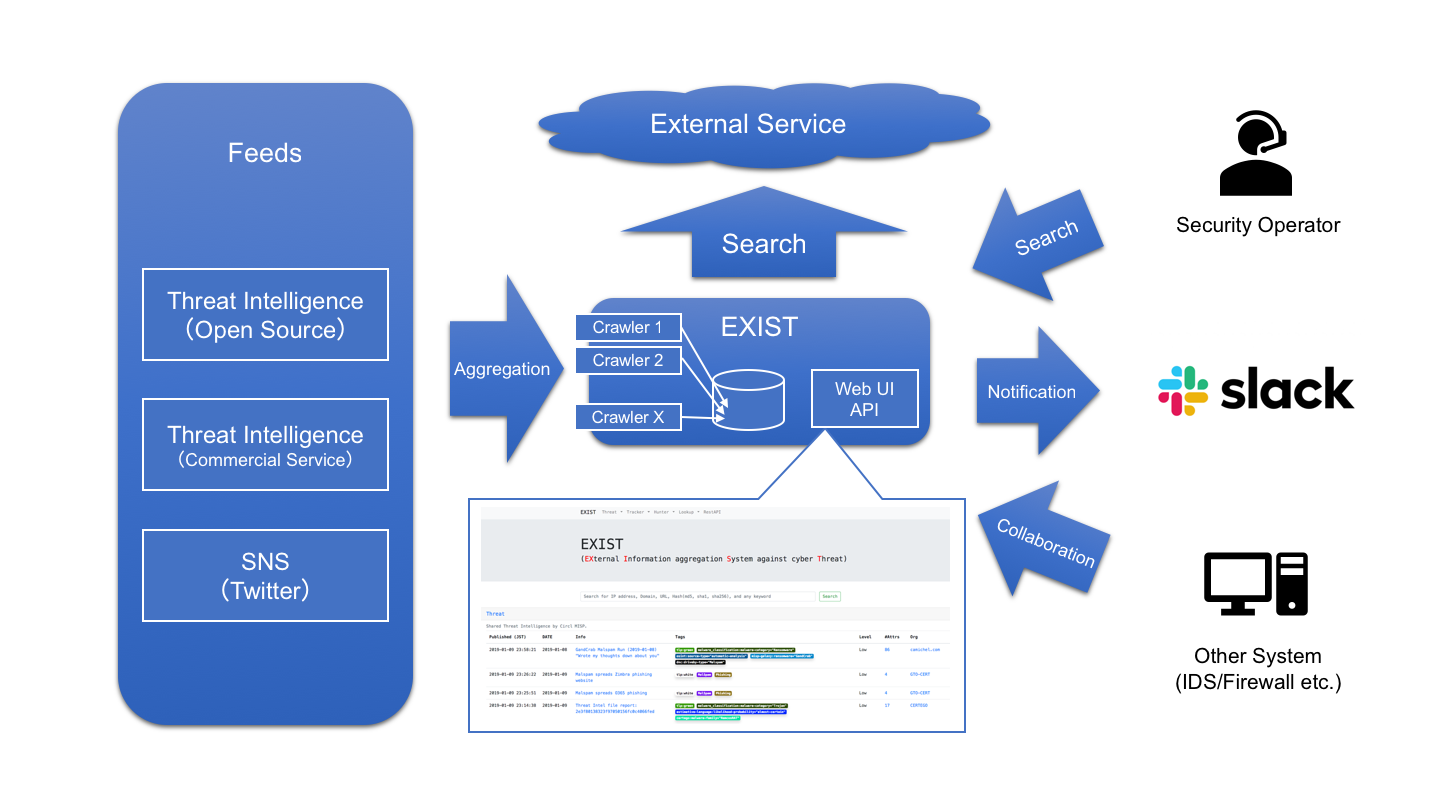
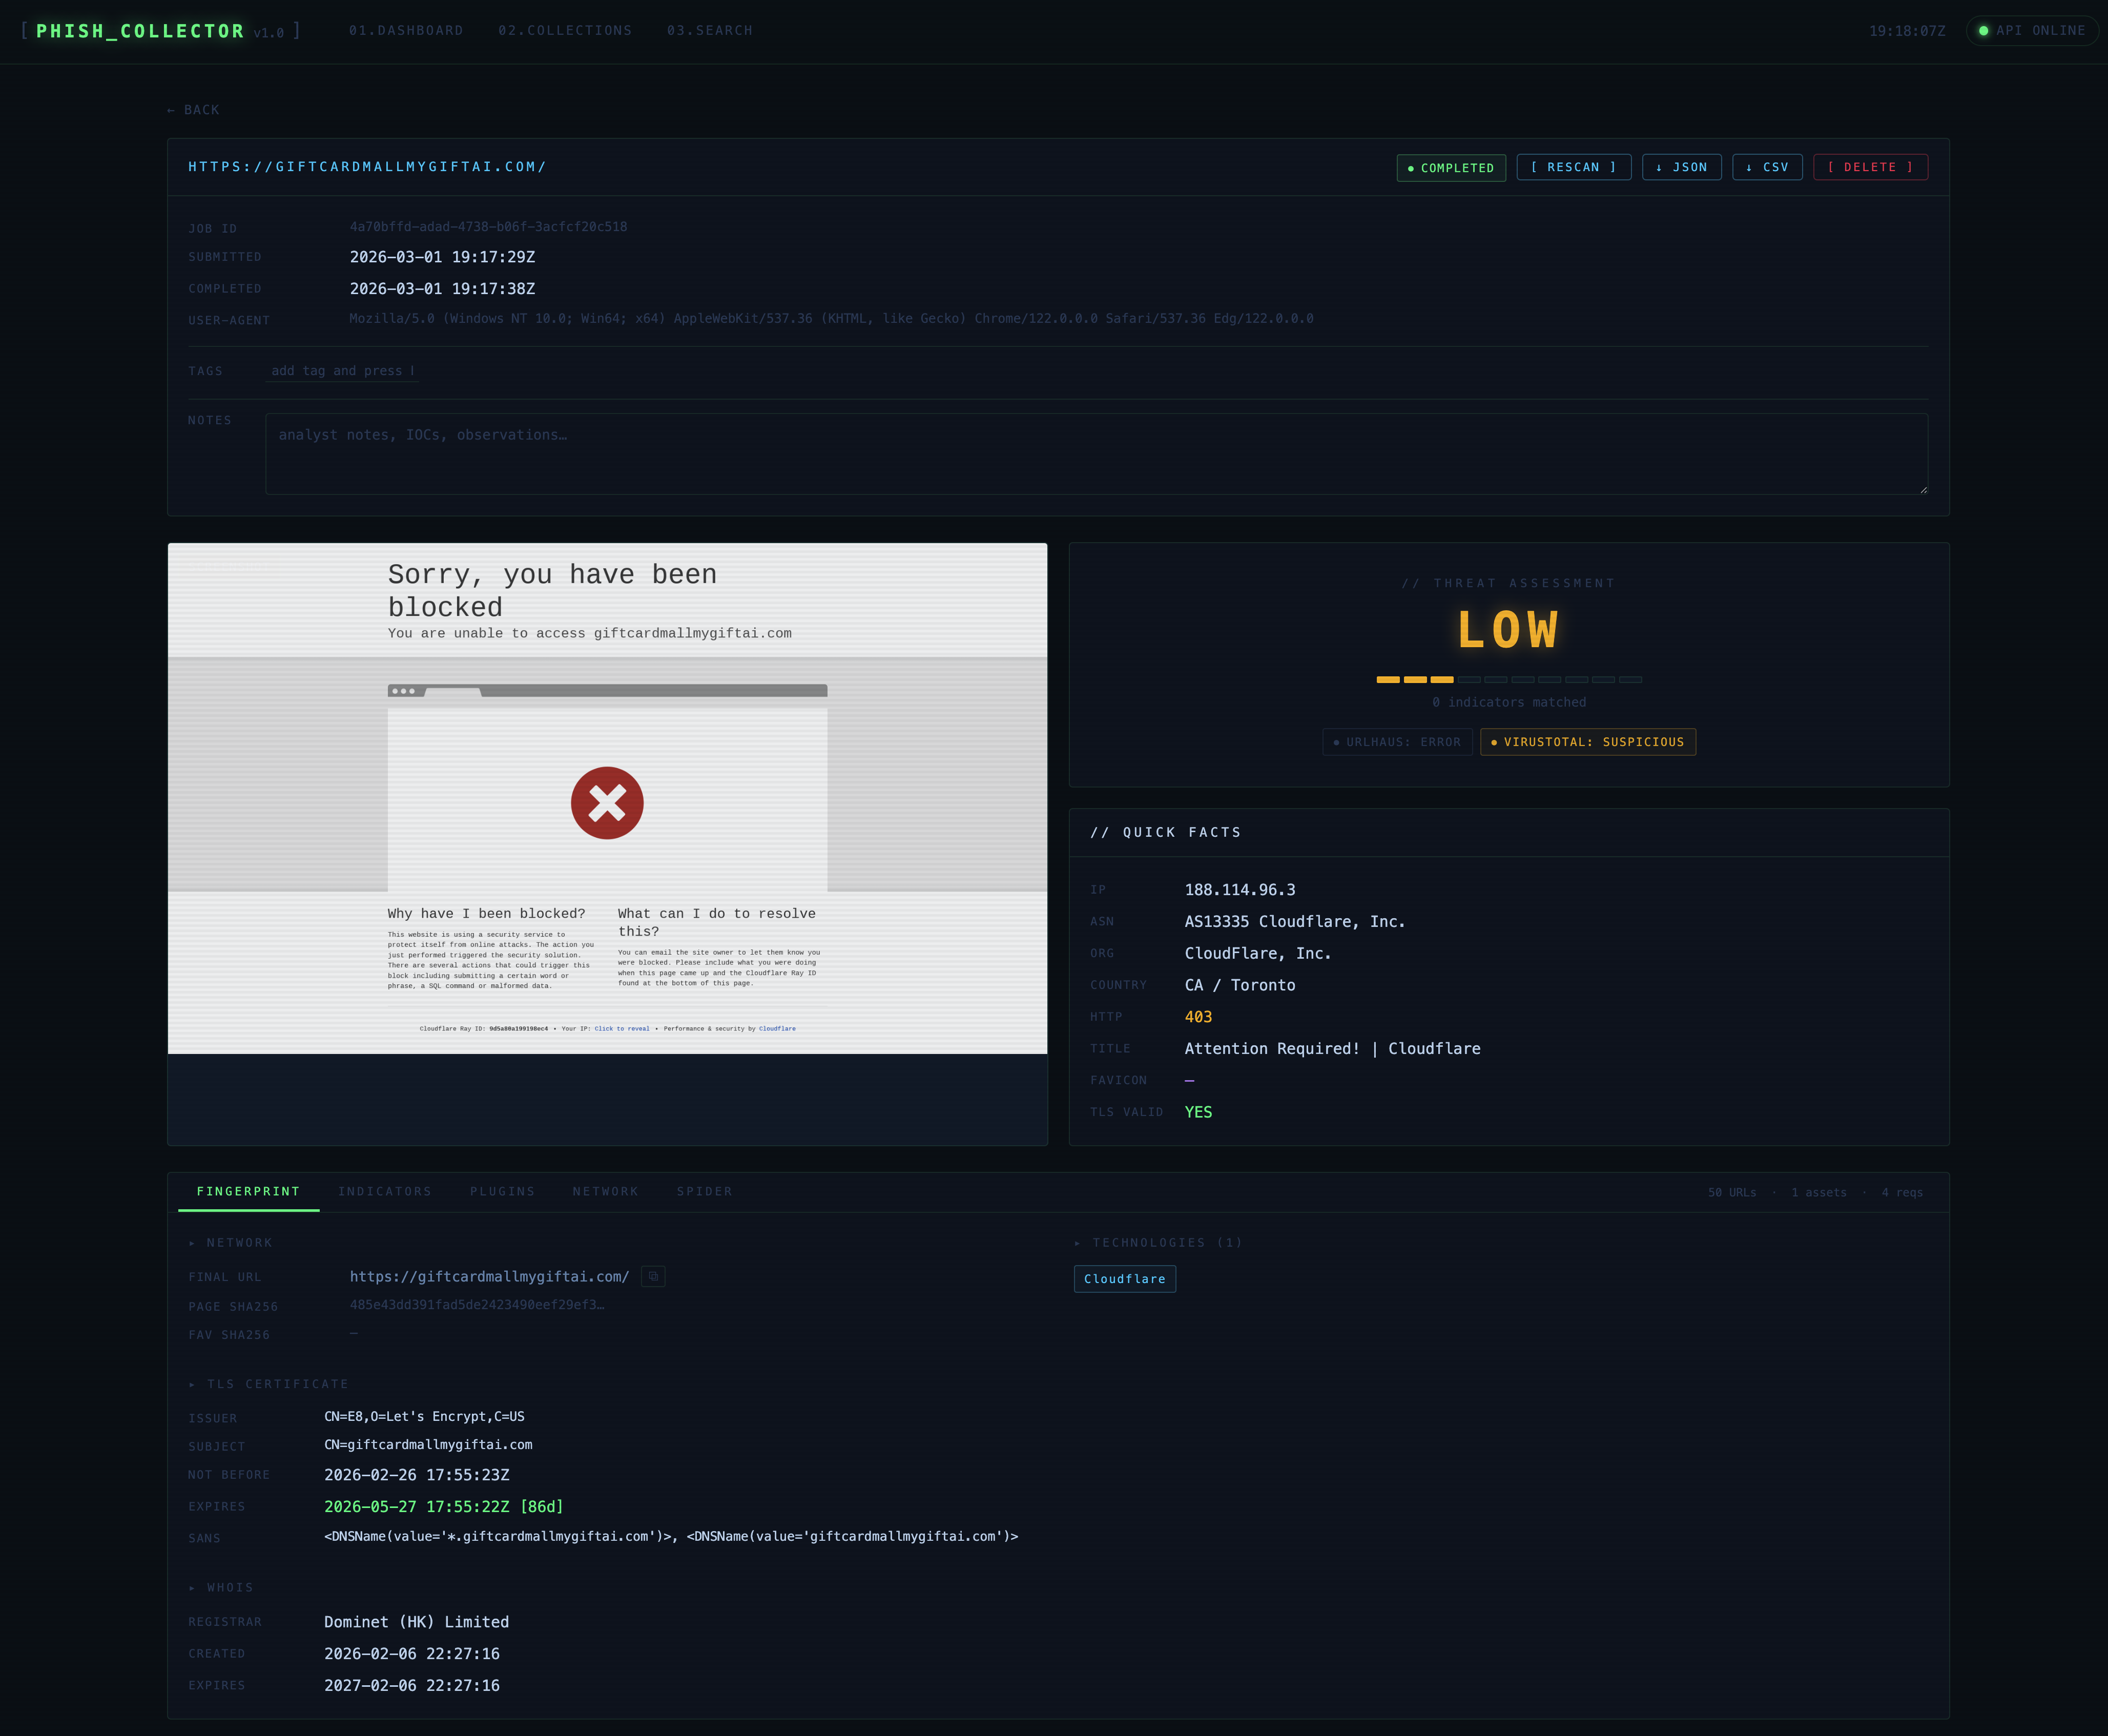 olizimmermann/phishcollector
PhishCollector 是一个用于收集、分析和跟踪钓鱼网站的研究框架。