#1
 eclecticiq/opentaxii
来自 EclecticIQ 的 Python TAXII 服务器实现
 threatlabz/iocs
该仓库包含来自 Zscaler ThreatLabz 公开报告的攻击指标(IOC)。
 sumidcyber/zeroscout
🦅 ZeroScout: 自主本地与云端威胁猎手。在实时作战室中可视化攻击,通过基因分析识别APT组织,并自动生成防御规则(YARA/SIGMA)。DFIR与恶意软件分析框架。
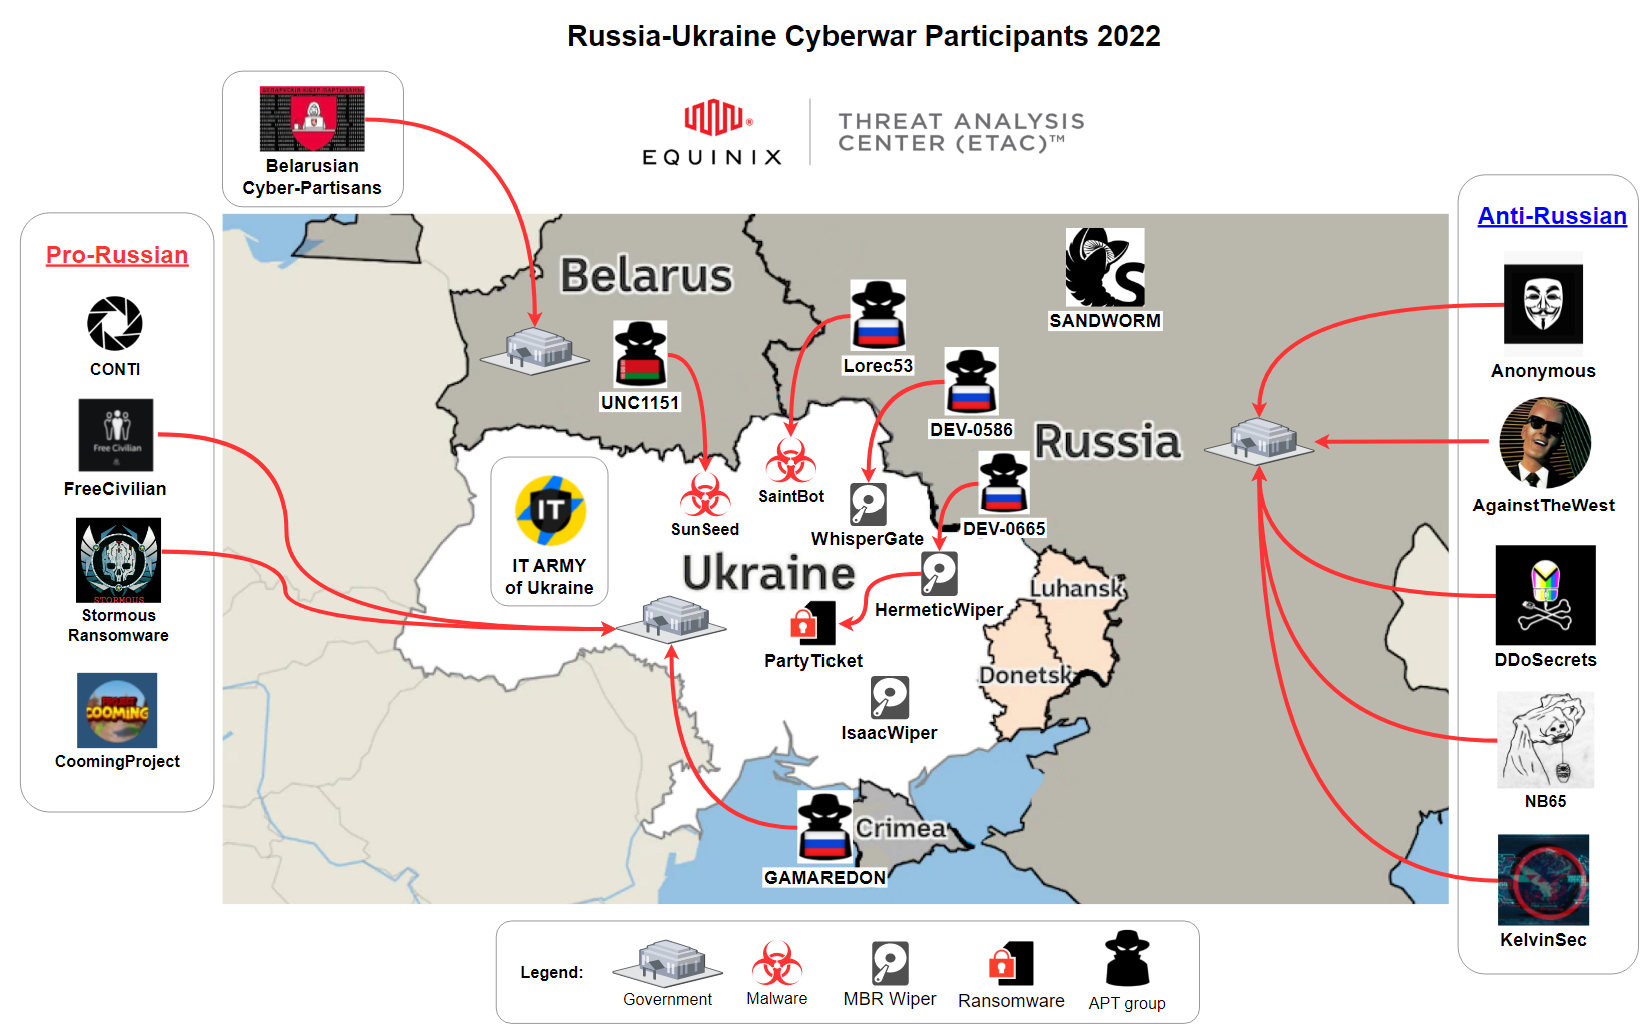 curated-intel/ukraine-cyber-operations
Curated Intelligence 正在与来自世界各地的分析师合作,为乌克兰境内寻找更多免费威胁情报的组织提供有用的信息。Slava Ukraini。荣耀归于乌克兰。
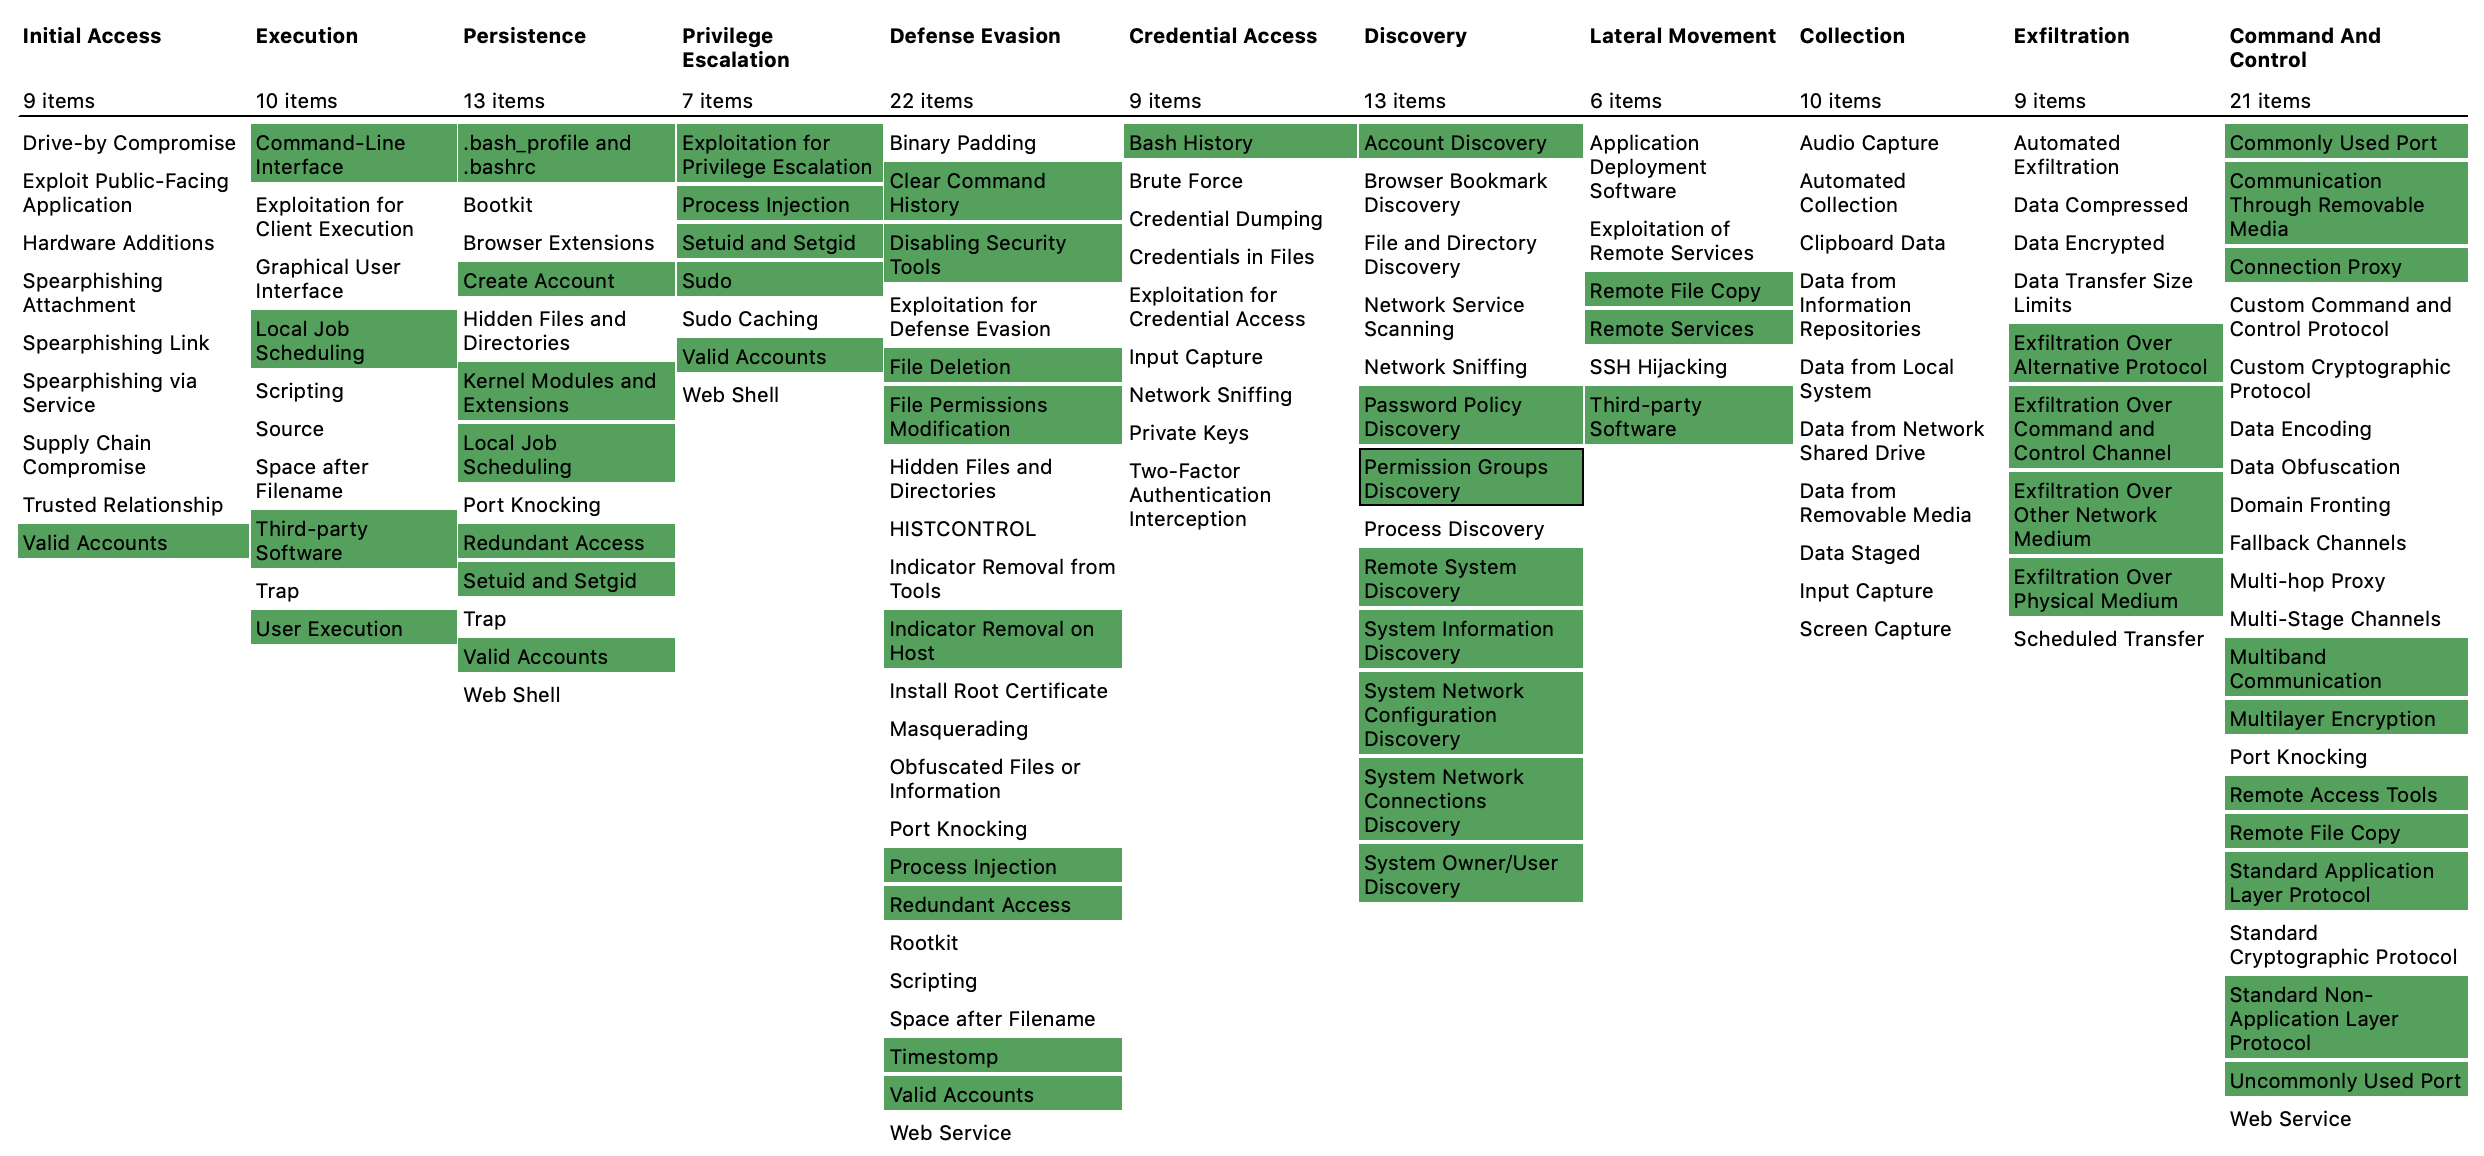 bfuzzy/auditd-attack
一个映射到MITRE攻击框架的Linux Auditd规则集
 bushidouk/abused-legitimate-services
网络犯罪分子和APT组织所利用的云、CDN和营销服务
 aquasecurity/vuln-list-redhat
Red Hat 安全公告
 renat0z3r0/notepadpp-supply-chain-iocs
用于Notepad++供应链攻击(CVE-2025-15556)的IoC和检测规则——Lotus Blossom APT,2025年6月至12月。包含Falcon LogScale查询、YARA/Sigma规则以及MITRE ATT&CK映射。
 guardicode/cve-2021-44228_iocs
精选的公开失陷指标(IoCs)集合,针对 Log4j 漏洞(CVE-2021-44228),聚合自多个来源,用于威胁检测和事件响应。
 ptkthg/statecraftcyber
面向 PT-BR 的威胁情报平台 - CVEs、简报、IOCs 和安全新闻
 paloaltonetworks/unit42-timely-threat-intel
一个包含威胁指标的文件集合,用于支持 Palo Alto Networks Unit 42 团队发布的社交媒体帖子,以传播及时的威胁情报。
 payloadsecurity/sandbox_scryer
解析公开沙箱动态分析报告以生成威胁狩猎情报,通过MITRE ATT&CK框架组织发现结果,汇编IOCs,并生成Navigator热力图以支持规模化攻击分析。
 essexrich/threatactors-ttps
该仓库旨在共享威胁行为者使用的战术、技术和程序相关信息。最初针对勒索软件团伙,随后扩展到其他类型的威胁。
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 威胁研究工具 + 公开共享的情报与文档
 taxiiproject/libtaxii
一个 Python 库,用于处理调用 TAXII 服务的 TAXII 消息。
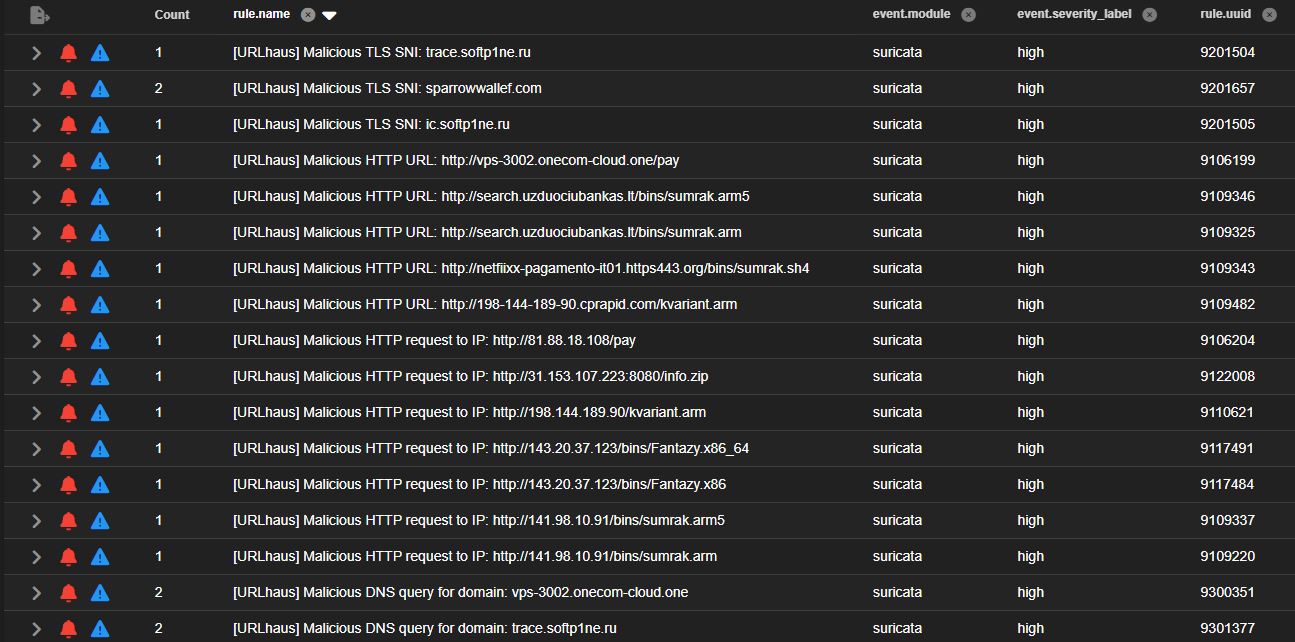 malvuln/sigint-hombre
从实时威胁情报源动态生成的Suricata规则