#1
 hslatman/awesome-threat-intelligence
面向 SOC/CTI 团队的威胁情报来源、数据源、框架、工具和研究精选目录——涵盖 IOC、STIX/TAXII 格式及平台。
 xghst0/reconkg
带溯源能力的漏洞分诊工具。从本地构建的数据集(NVD/KEV/EPSS、ExploitDB、nmap script.db)解析 CVE,并输出按对目标执行后产生的影响分类的验证命令。
 expel-io/expel-intel
这里是 Expel 情报团队的大本营。我们将在此分享 IOC 及其他不适合通过其他媒介发布、或特别适合存放在 Git 仓库中的信息。注意安全,多做善事,保重身体,玩得开心!
 inquest/yara-rules
用于狩猎恶意软件、恶意 Office 文档和漏洞利用痕迹的 YARA 规则集合,并附有样本和研究报告的参考链接。
 neo23x0/signature-base
YARA签名和IOC数据库,用于我的扫描器和工具
 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 pedramamini/threatingestor
自动化威胁情报聚合工具,从多种来源(OSINT 源、恶意软件报告)提取并标准化指标,统一格式以进行分析和共享。
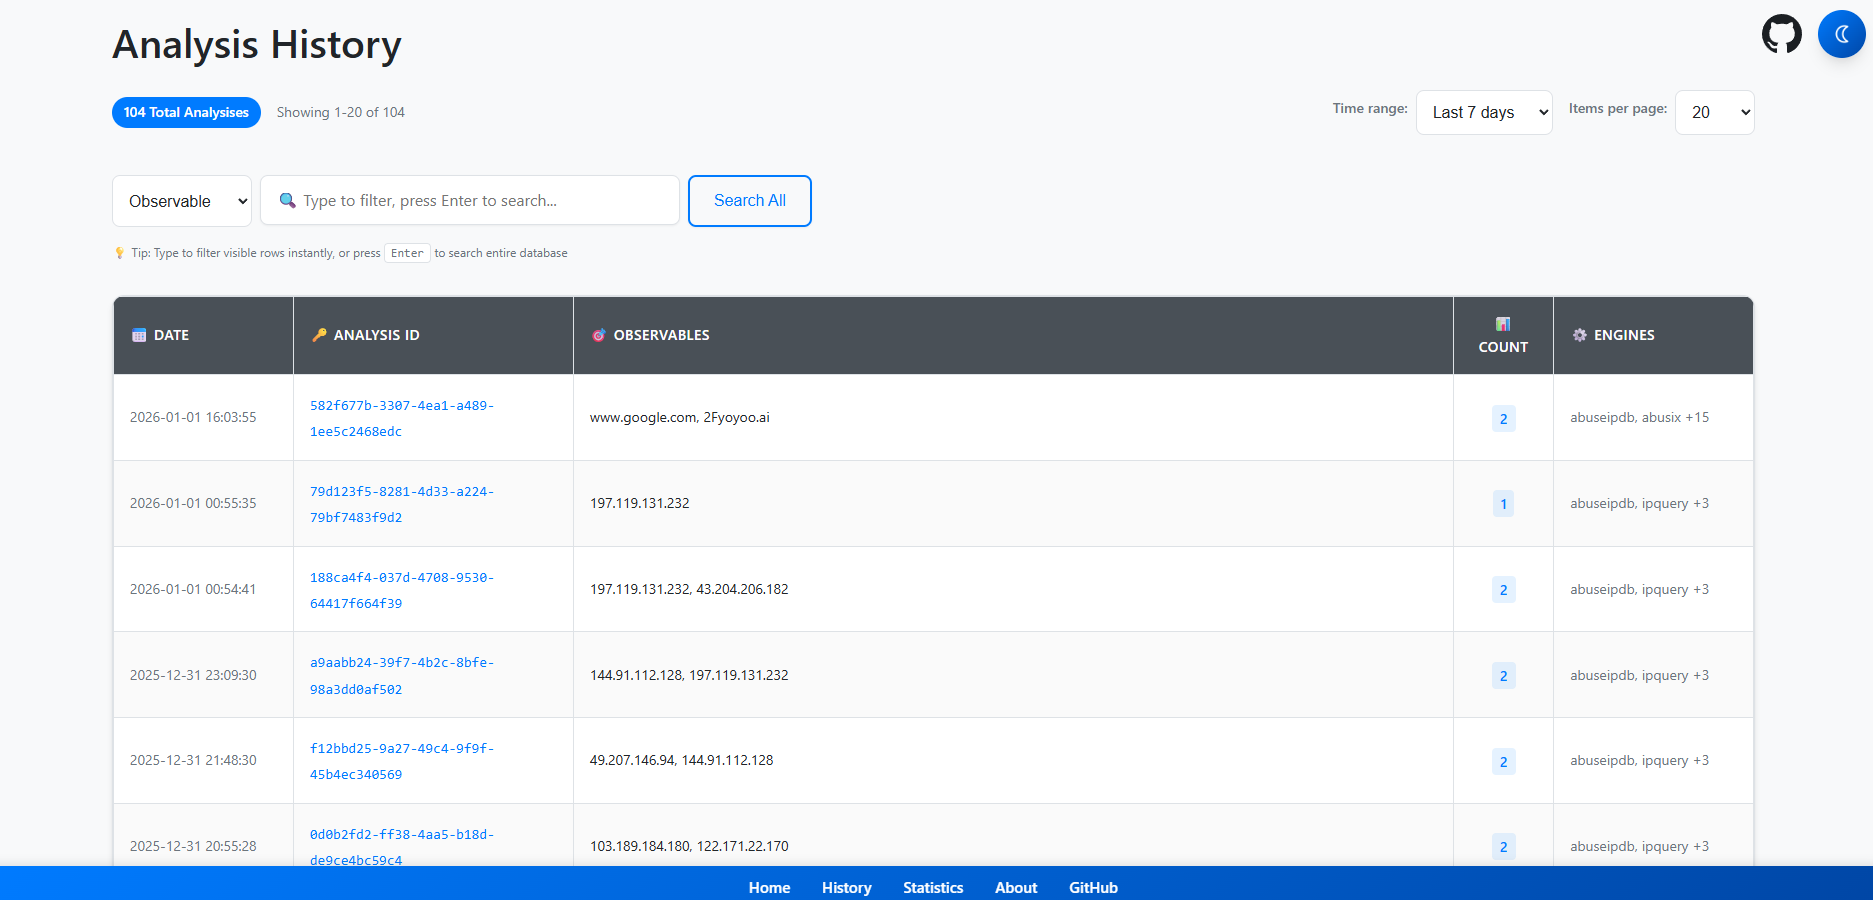 stanfrbd/cyberbro
一个简单的应用程序,可从垃圾输入中提取您的IoC,并使用多种CTI服务检查其信誉。
 hurricanelabs/machinae
自动安全情报收集器,查询公共源和API以获取IP、域名、URL、哈希和SSL指纹的威胁数据,支持YAML配置和JSON输出。
 functori/argos/argos
可疑操作图的分析与表示(Analyse et Représentation des Graphes des Opérations Suspectes)
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 vxunderground/threatintelligencediscordbot
从各种明网域名和勒索软件威胁行为者域名获取更新
 misp/misp-taxonomies
用于 MISP 分类系统中的分类法,也可供其他信息共享工具使用。