
 #1

 intelowlproject/intelowl
可扩展的威胁情报平台,利用200多个分析器丰富可观测对象和文件,内置GUI、REST API和自动化工作流,面向SOC分析师和DFIR团队。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
 crowdsecurity/crowdsec
开源IDS/IPS和WAF引擎,通过分析日志和HTTP请求来检测和阻止恶意IP,利用众包社区黑名单实现实时威胁情报。
 fazmin/cve-intel
Local security intelligence for CVE triage - 39 data sources and 36 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 mthcht/awesome-lists
面向 SOC/CERT/CTI 检测与应急响应的精选威胁情报源、IoC 列表、YARA 规则及 DFIR 工具参考库。

 olivsec/loboguara
网络威胁情报平台,用于SSL证书发现、域名/URL扫描、数据泄露监控、追踪链接生成及威胁情报聚合,以识别和分析恶意基础设施。
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
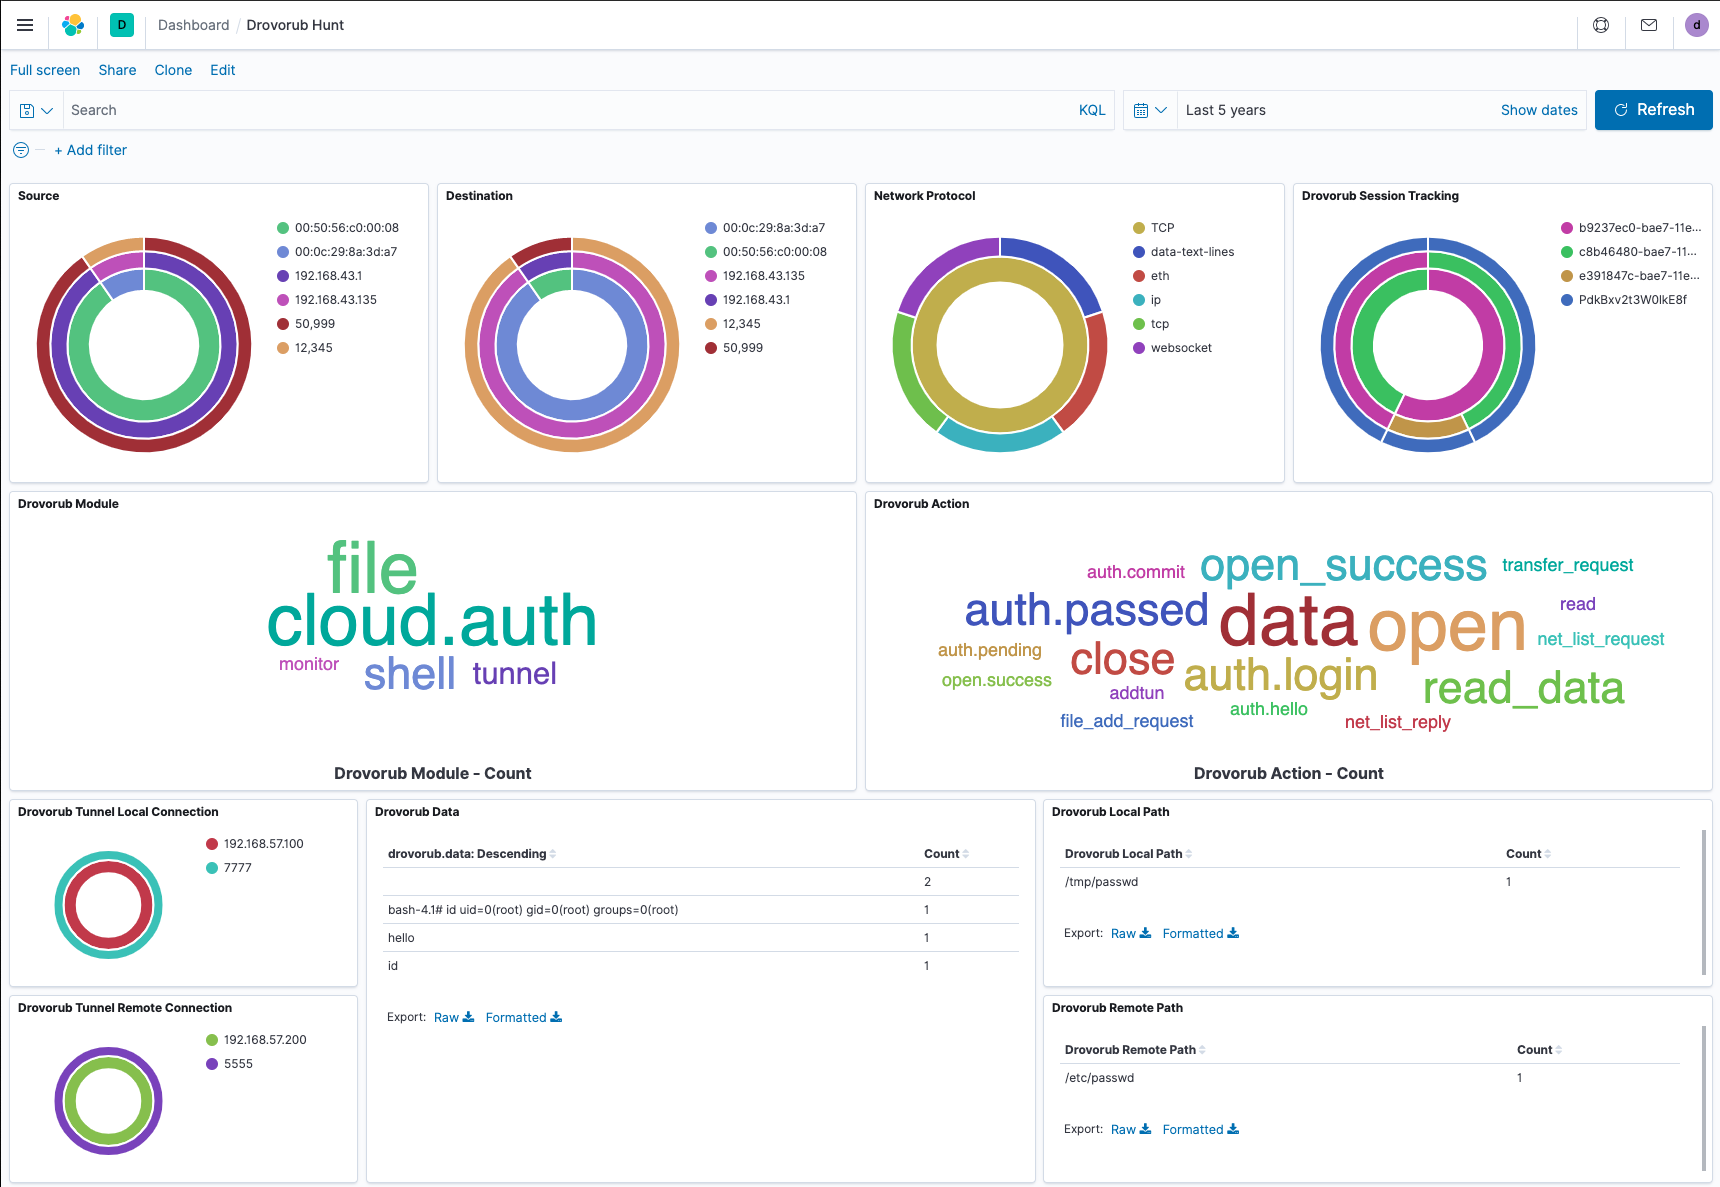 insane-forensics/drovorub-hunt
一种辅助基于网络追捕GRU的Drovorub恶意软件C2的工具
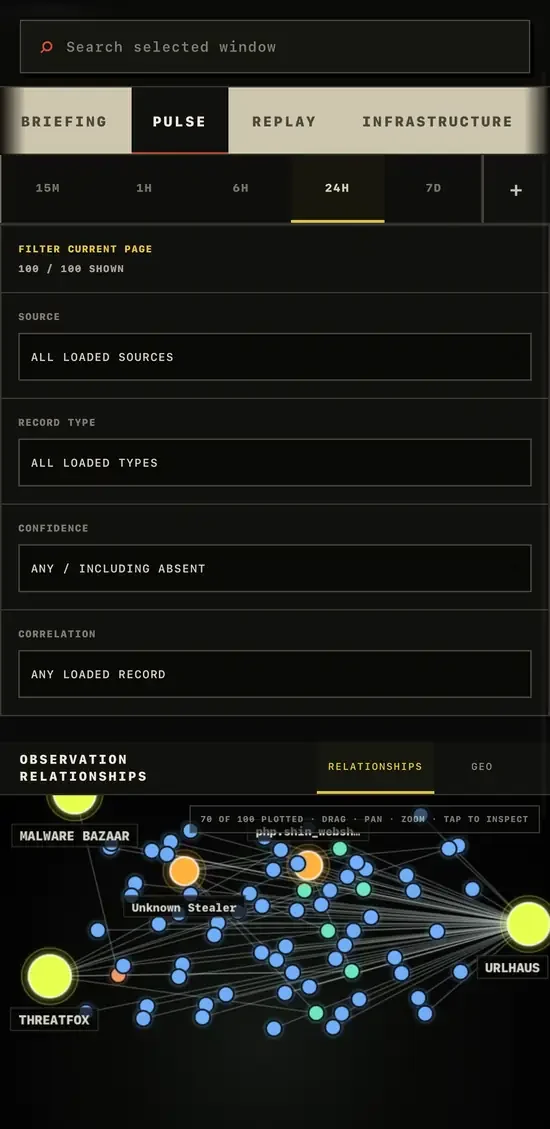
 gnomeman/badbanana-threat-observatory
威胁情报观察站,聚合 CISA KEV、ThreatFox、URLhaus 和 MalwareBazaar 数据源,支持搜索、变更跟踪以及 STIX/CSV/JSONL 导出。
 reloading01/certstream-server-rust
用 Rust 编写的高性能证书透明度(CT)监控工具。实时流式获取 CT 日志中新签发的 SSL/TLS 证书。certstream-server 的 Rust 实现,具有更优的性能和内存效率。
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 the_quantum_alpha/the-quantum-ad-list
AI策展的阻止列表,包含超过300万个域名,用于拦截广告、追踪器、恶意软件和加密货币劫持。可与hosts文件、Pi-hole和浏览器广告拦截器集成。
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab 路径遍历 IOC 扫描与检测工具包。通过 IOC 扫描、Sigma、Suricata/Snort 以及 SIEM 检测规则,检测并追踪针对严重的未认证 GitLab CE/EE 路径遍历漏洞的利用行为。
 nomi-sec/nvd-database
📕NVD数据库








