OWASP DevSecOps 指南阐述了如何实施安全流水线、采用最佳实践,并引入可用于此目的的工具。此外,该项目还致力于帮助我们在开发流程中推广“安全左移”文化。 该项目可帮助任何规模、拥有开发流水线(换言之,拥有 DevOps 流水线)的公司。 在本项目中,我们尝试描绘安全 DevOps 流水线的愿景,然后根据我们的定制化需求对其进行改进。
理想目标是 “尽早发现安全问题(无论是设计缺陷还是应用漏洞)。”
本指南围绕三大支柱构建:
当前版本已针对 2025/2026 年进行更新,并与 NIST SSDF、OWASP SAMM、OWASP DSOMM 和 SLSA 等框架保持一致。请参阅下方的目录,或浏览当前版本。
DevSecOps 的核心就是将安全融入 DevOps。但为了跟上 CI/CD 的节奏,安全必须在软件编写和测试的早期就注入其中。
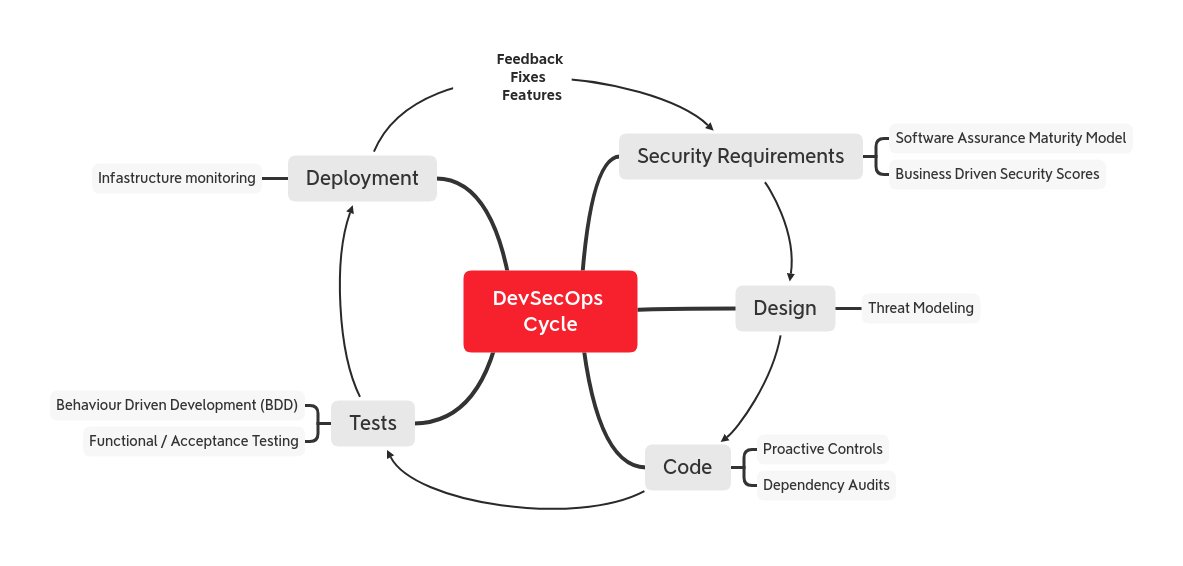
OWASP 主动控制列出了每位开发人员在编写任何应用时都必须实施的十大安全控制措施。当你需要在 DevSecOps 周期中设计、编写或测试代码时,可将这组控制措施视为起点。
你也可以遵循 OWASP 软件保障成熟度模型(SAMM),根据你的成熟度级别来确定安全需求(以及更多内容)应考虑哪些方面。
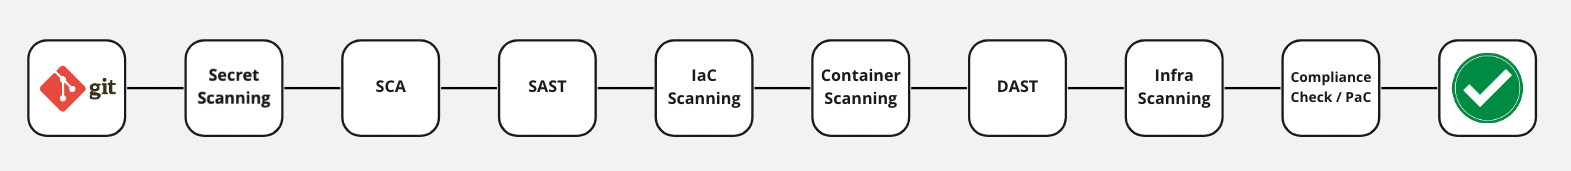 首先,我们考虑在基础流水线中实施以下步骤:
我们可以根据自身的软件开发生命周期(SDLC)或软件架构来定制流水线的步骤,如果刚刚起步,还可以逐步添加自动化。例如,我们可以从 SAST/DAST 切换到内置安全控制的常规测试套件,或者添加一个审计脚本来检查已知的易受攻击依赖项。
CI/CD 是 SecOps 的优势,也是安全措施和控制的特权入口点。 然而,在使用 CI/CD 工具提供自动化时,请记住这些工具本身往往会扩大你的攻击面,因此要在构建、部署和自动化软件上设置安全控制。



