#1
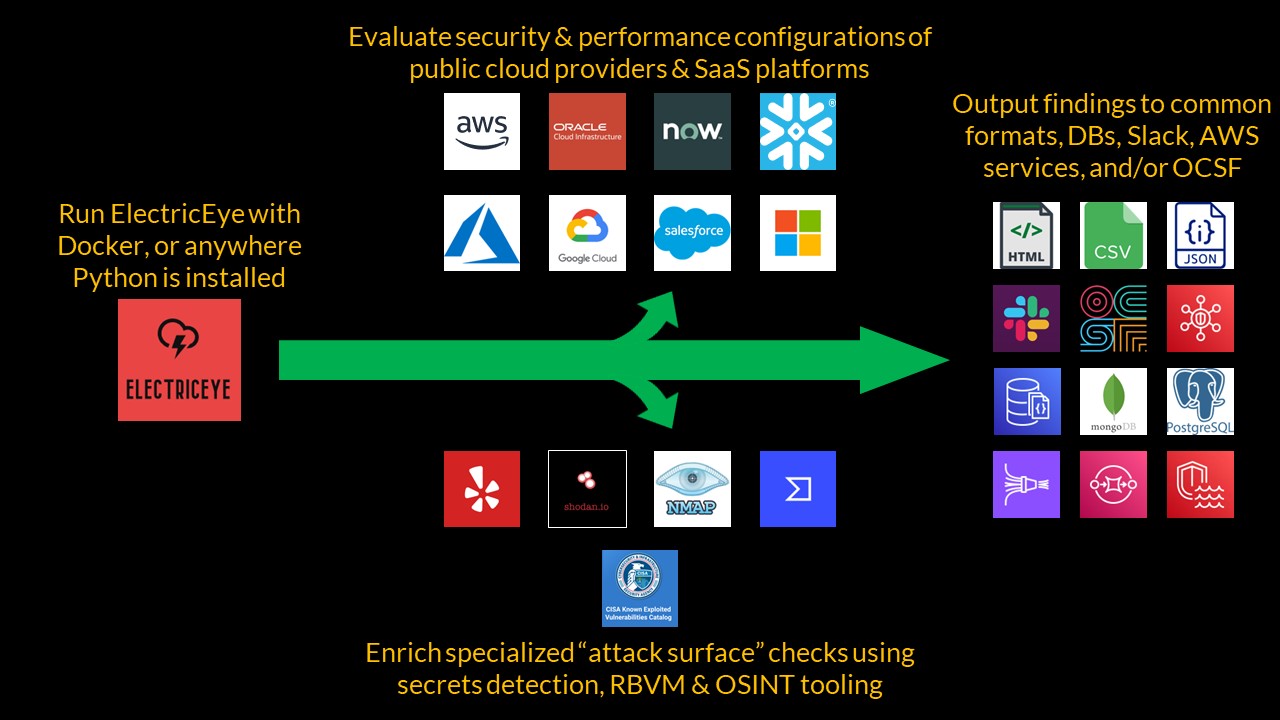
 jonrau1/electriceye
ElectricEye 是一款多云、多 SaaS 的 Python CLI 工具,用于资产管理、安全态势管理和攻击面监控,支持数百项服务和评估,以加固您的 CSP 与 SaaS 环境,其控制项映射至超过 20 个行业、监管及最佳实践控制框架。
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 behisecc/vibesec-skill
这项技能帮助Claude编写安全代码并防止常见漏洞。
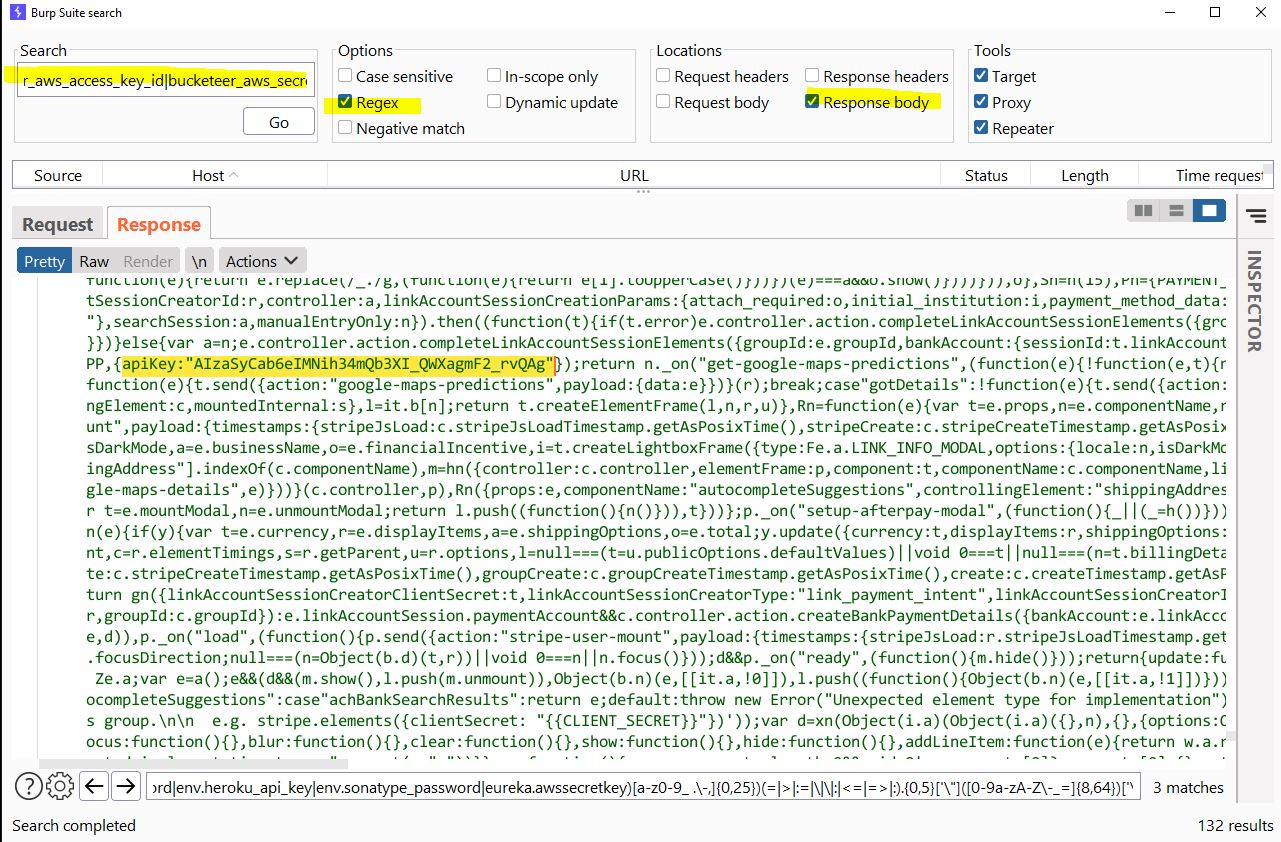 h4x0r-dz/leaked-credentials
如何查找泄露的凭据!
 zupit/horusec
Horusec 是一个开源工具,只需一条命令即可增强项目中漏洞的识别能力。
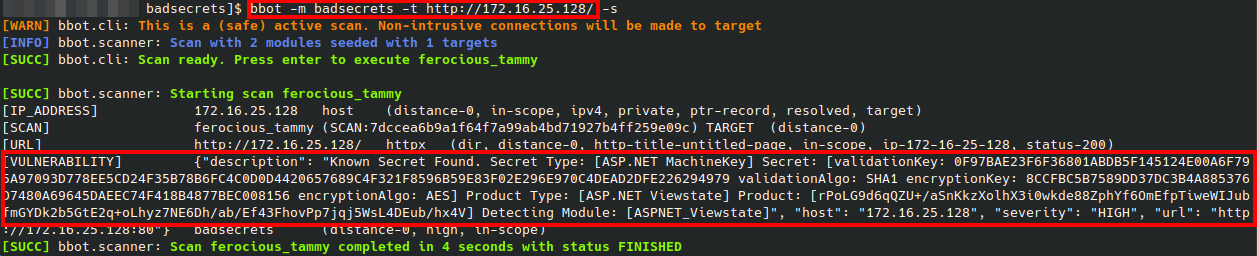 blacklanternsecurity/badsecrets
一个用于检测多个 Web 框架中已知秘密的库。
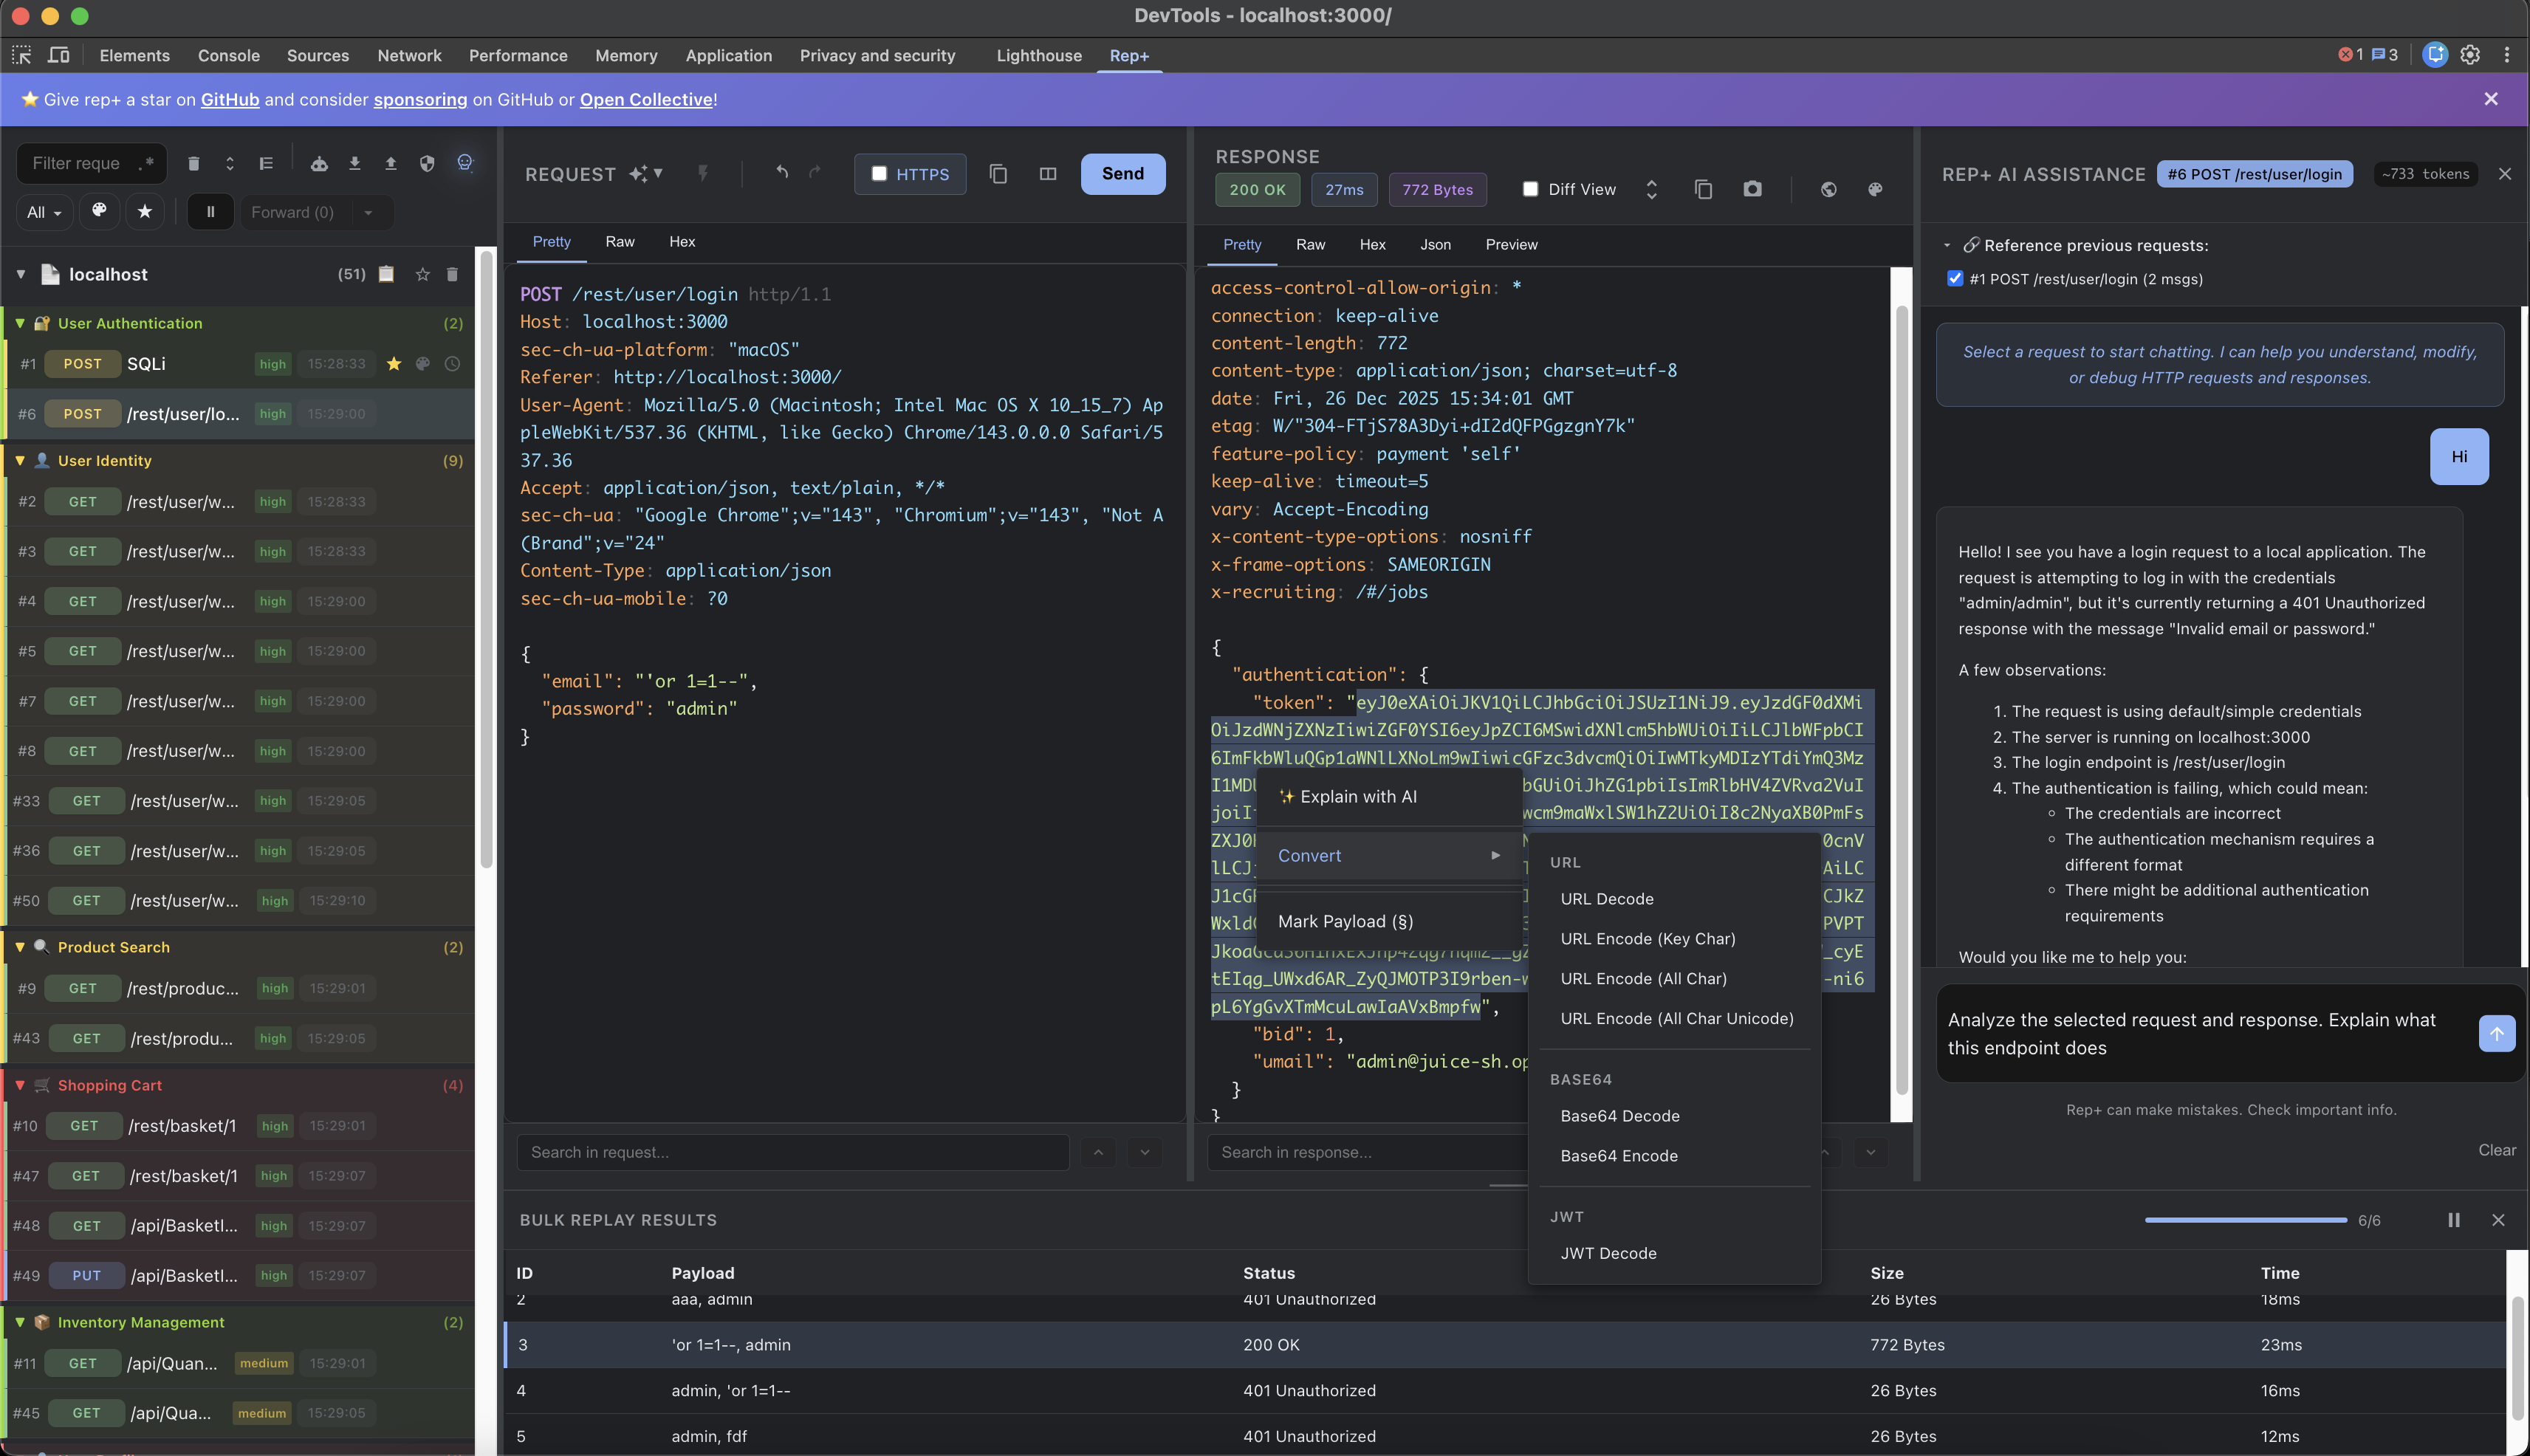 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式
 chaitin/veinmind-tools
veinmind-tools 是由长亭科技自研,基于 veinmind-sdk 打造的容器安全工具集
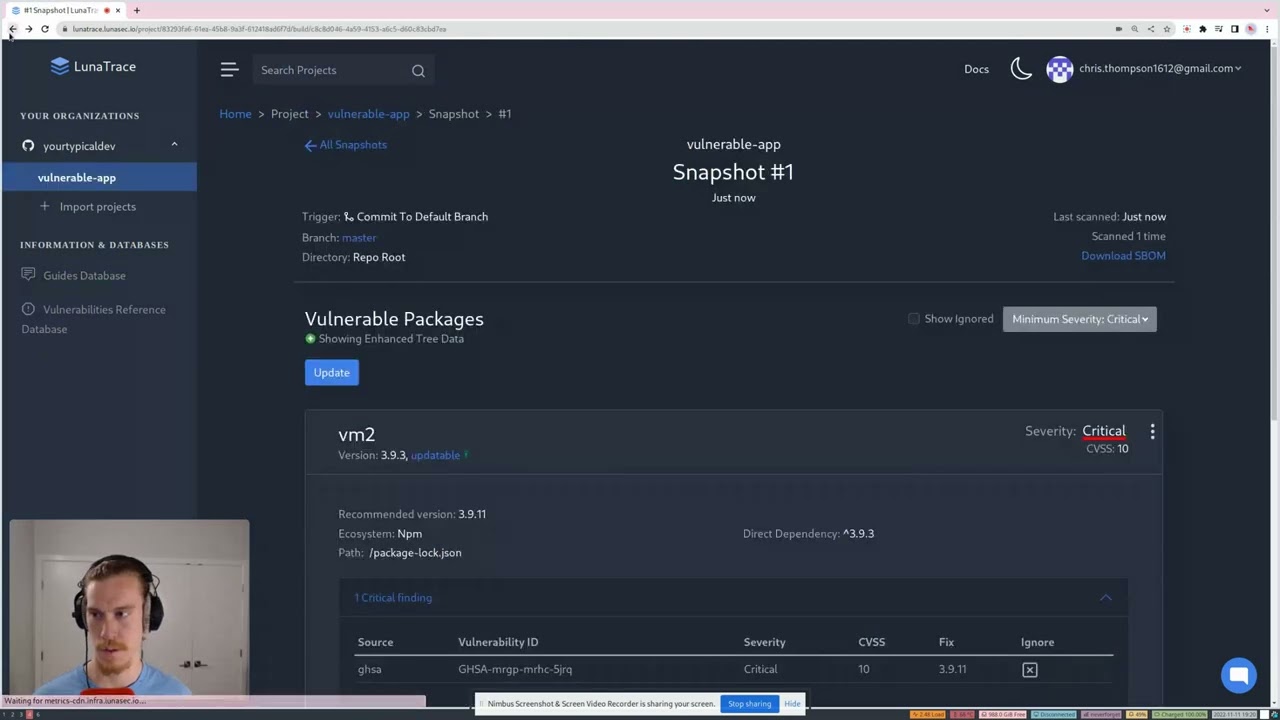 lunasec-io/lunasec
LunaSec - 依赖安全扫描器,自动在您的Pull Request和构建中通知您类似Log4Shell或node-ipc的漏洞。使用LunaTrace GitHub应用在30秒内保护自己:https://github.com/marketplace/lunatrace-by-lunasec/
 xnl-h4ck3r/xnlinkfinder
一个用于发现端点、潜在参数、针对给定目标的特定单词列表以及秘密的Python工具。
 tugcantopaloglu/openclaw-dashboard
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 stelligent/cfn_nag
CloudFormation 模板的 lint 检查工具
 tillson/git-hound
快速GitHub侦察工具。扫描整个GitHub上的泄露秘密,而不仅限于已知的仓库和组织。支持GitHub dorks。
 praetorian-inc/titus
高性能机密扫描器。命令行工具、Go 语言库、Burp Suite 扩展和 Chrome 扩展。487条检测规则,支持实时凭据验证。
 cyberark/kubiscan
用于扫描Kubernetes集群中风险权限的工具