#1

 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
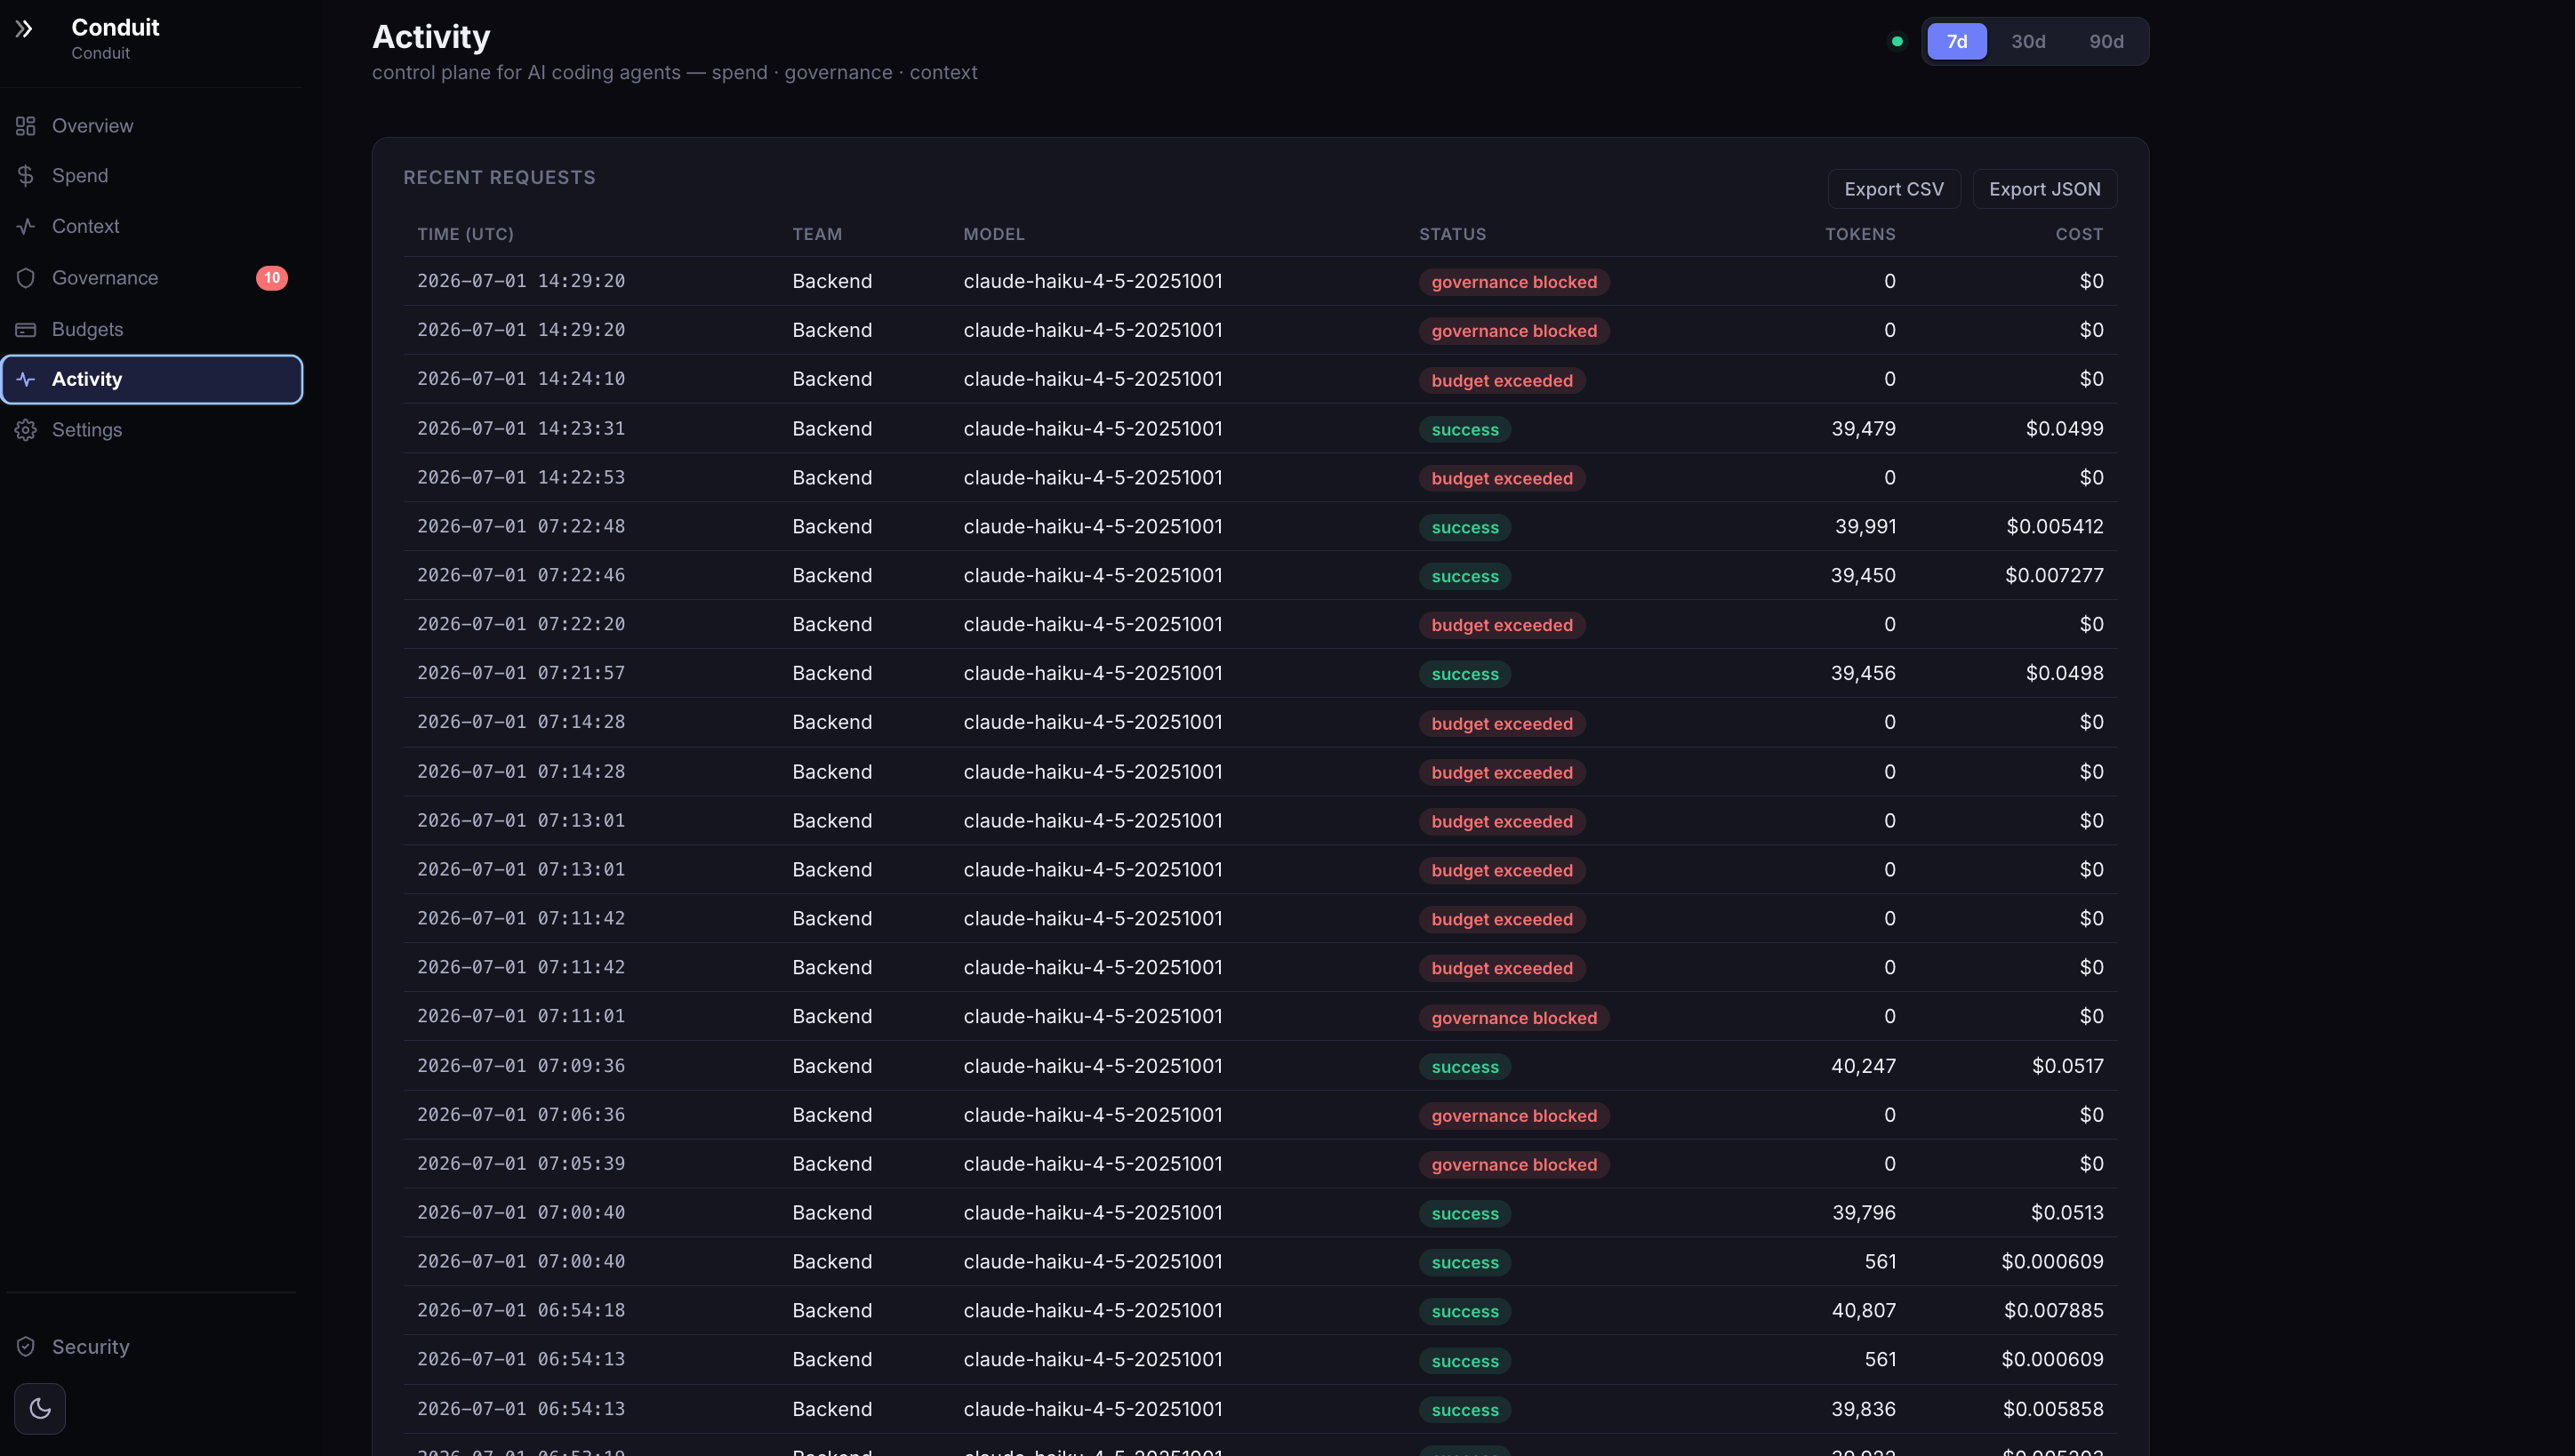 anee769/conduit
本地部署的API网关,面向AI编程代理,支持按工程师进行成本归属、硬预算、出站治理(机密/实体扫描)、上下文轮转可观测性以及审计就绪的导出。运行在你的VPC内。
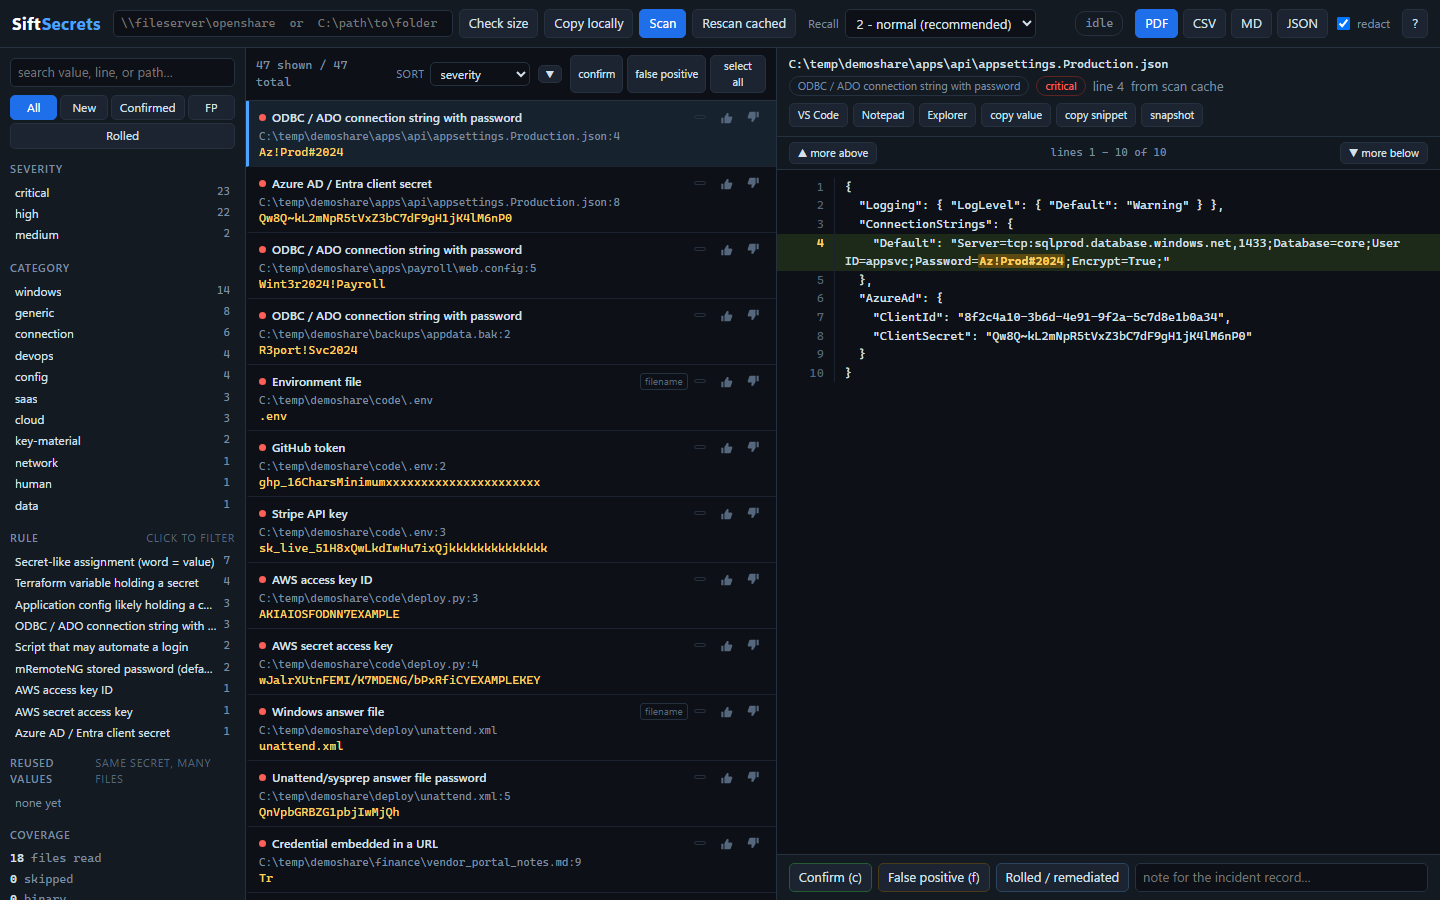
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 mhaggis/package-inferno
面向社区的公共软件包扫描器
 vikasudasi/exfil-scan
扫描LLM输出和AI生成的内容,在它们到达用户或下游系统之前检测数据外泄信号(EchoLeak, CVE-2025-32711)
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
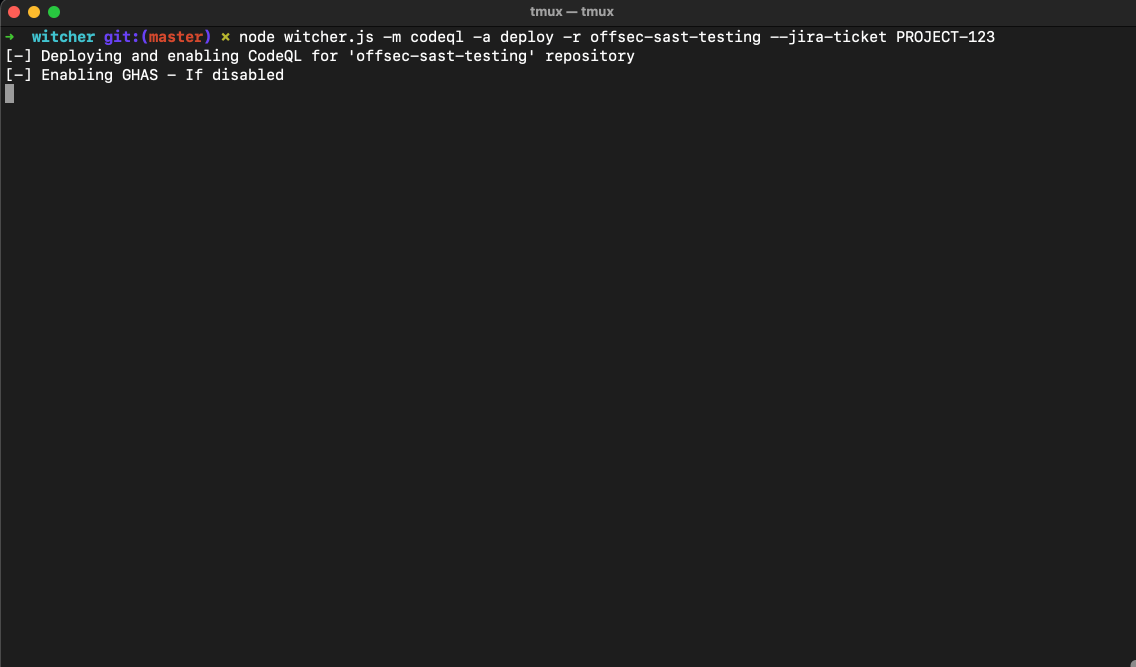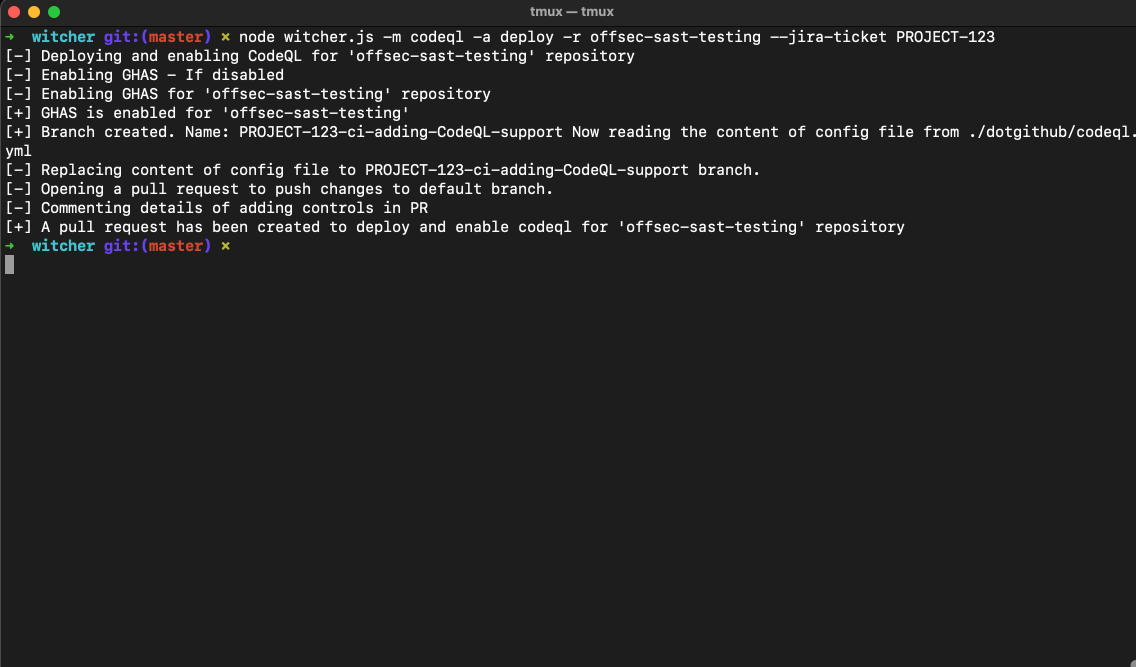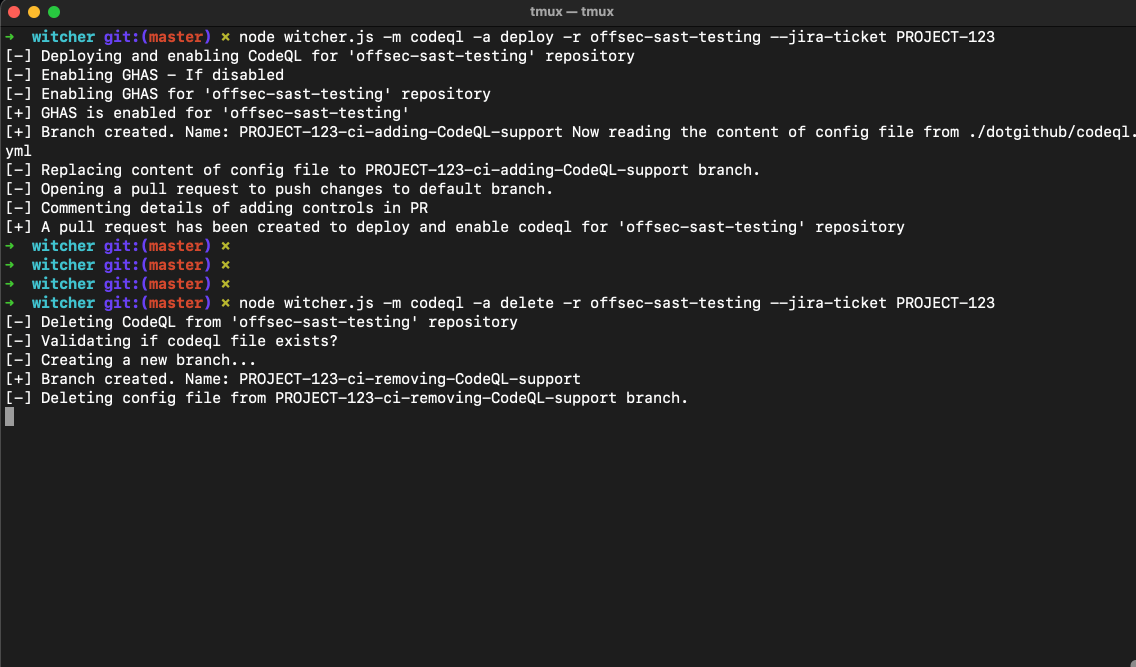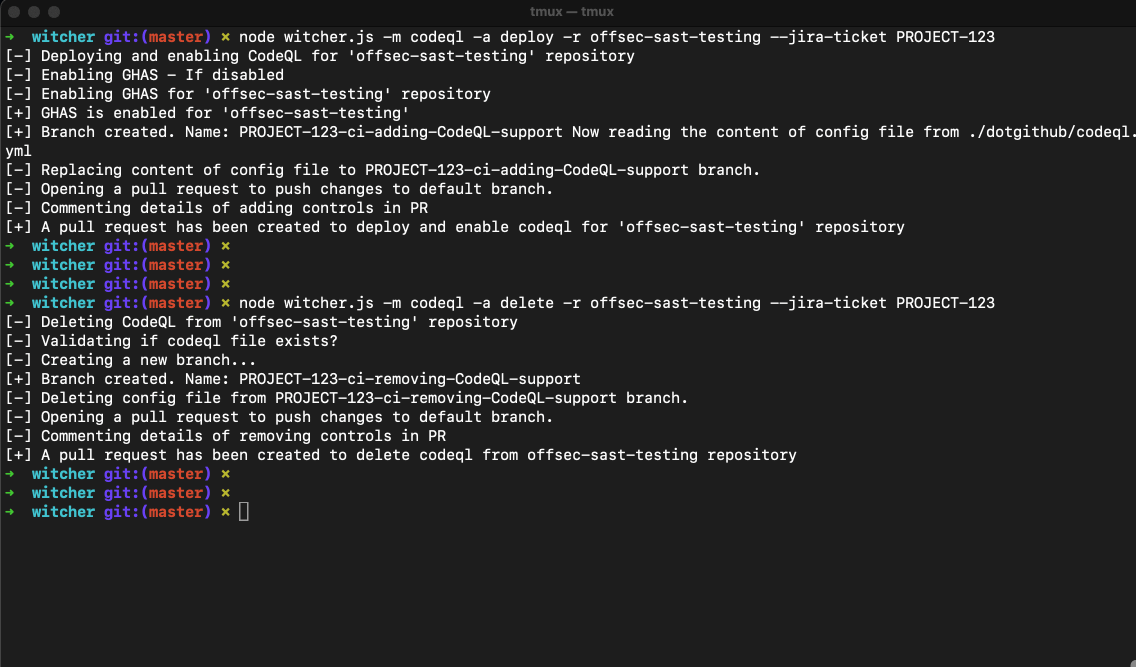 mf-labs/witcher
大规模管理GitHub Advanced Security(GHAS)控制
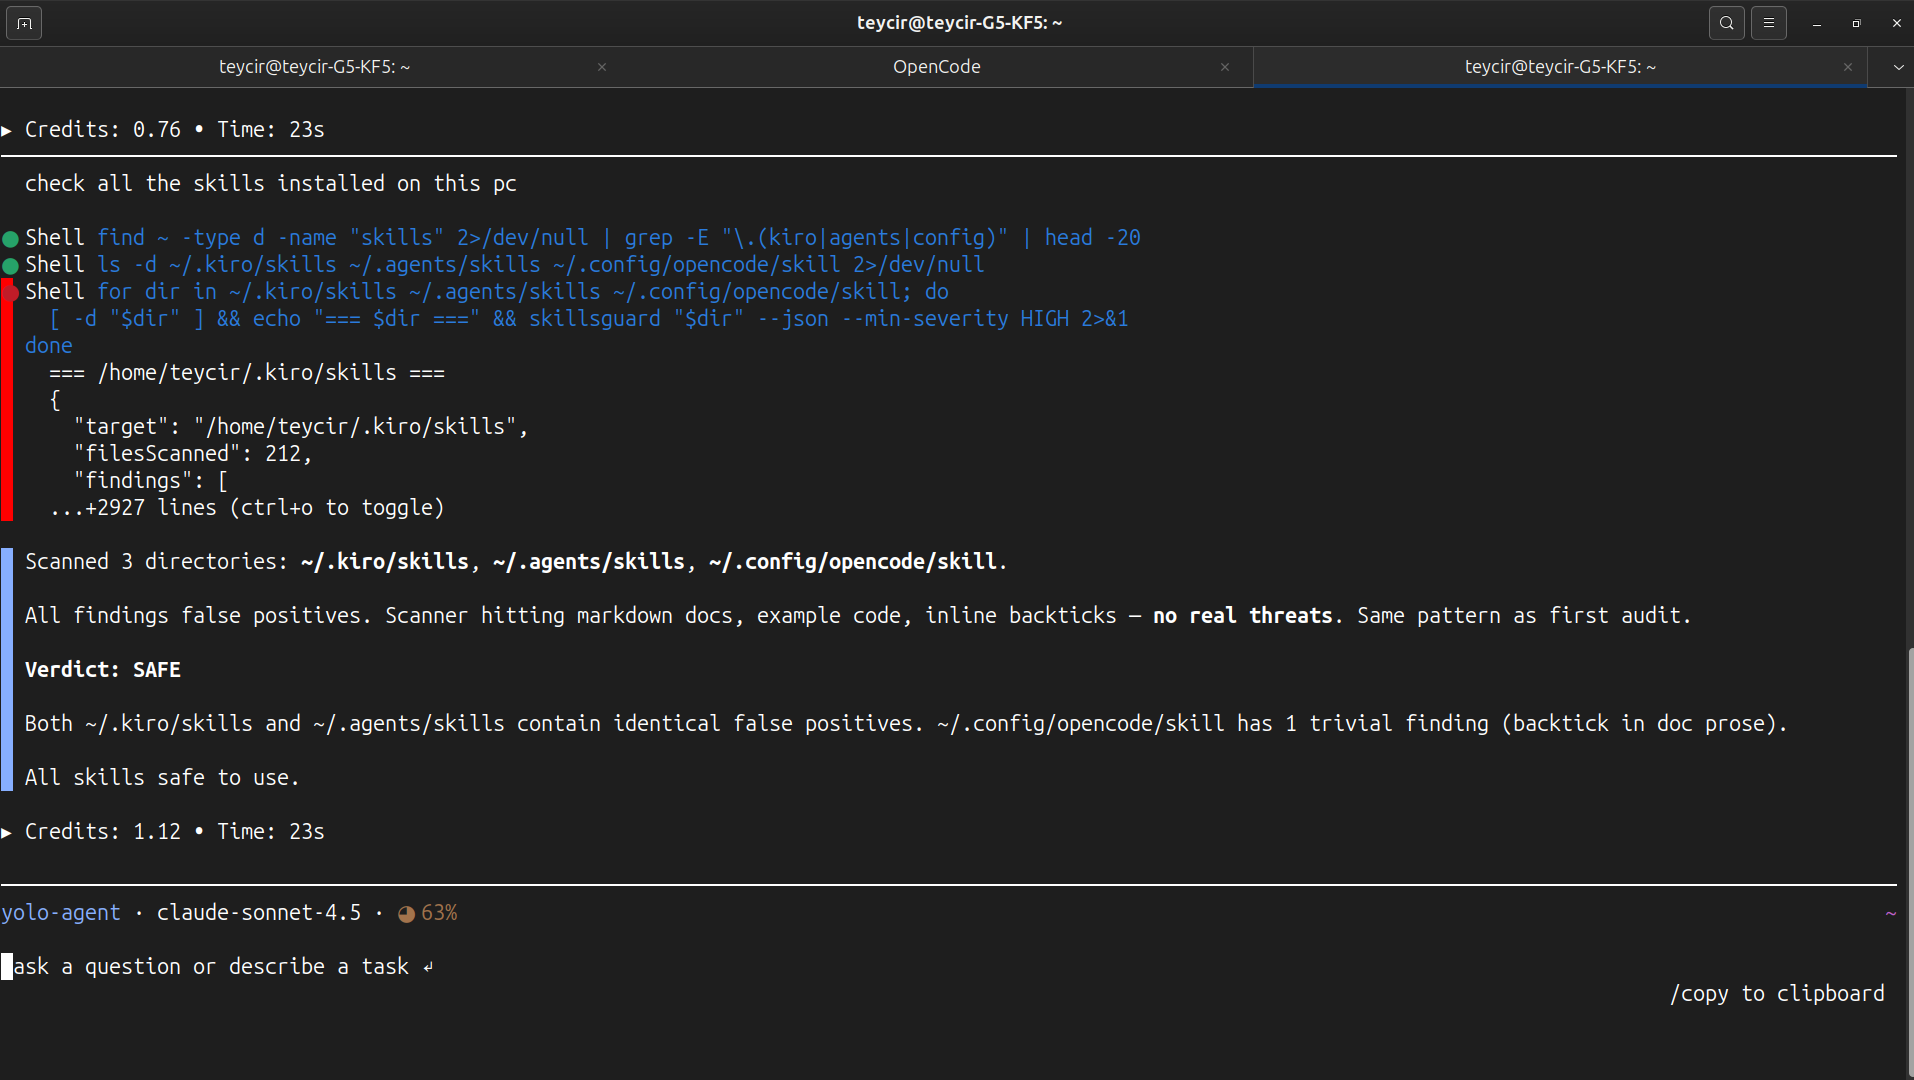 teycir/skillsguard
静态安全扫描器,用于AI代理技能包。在运行前检测恶意的SKILL.md文件和捆绑脚本。
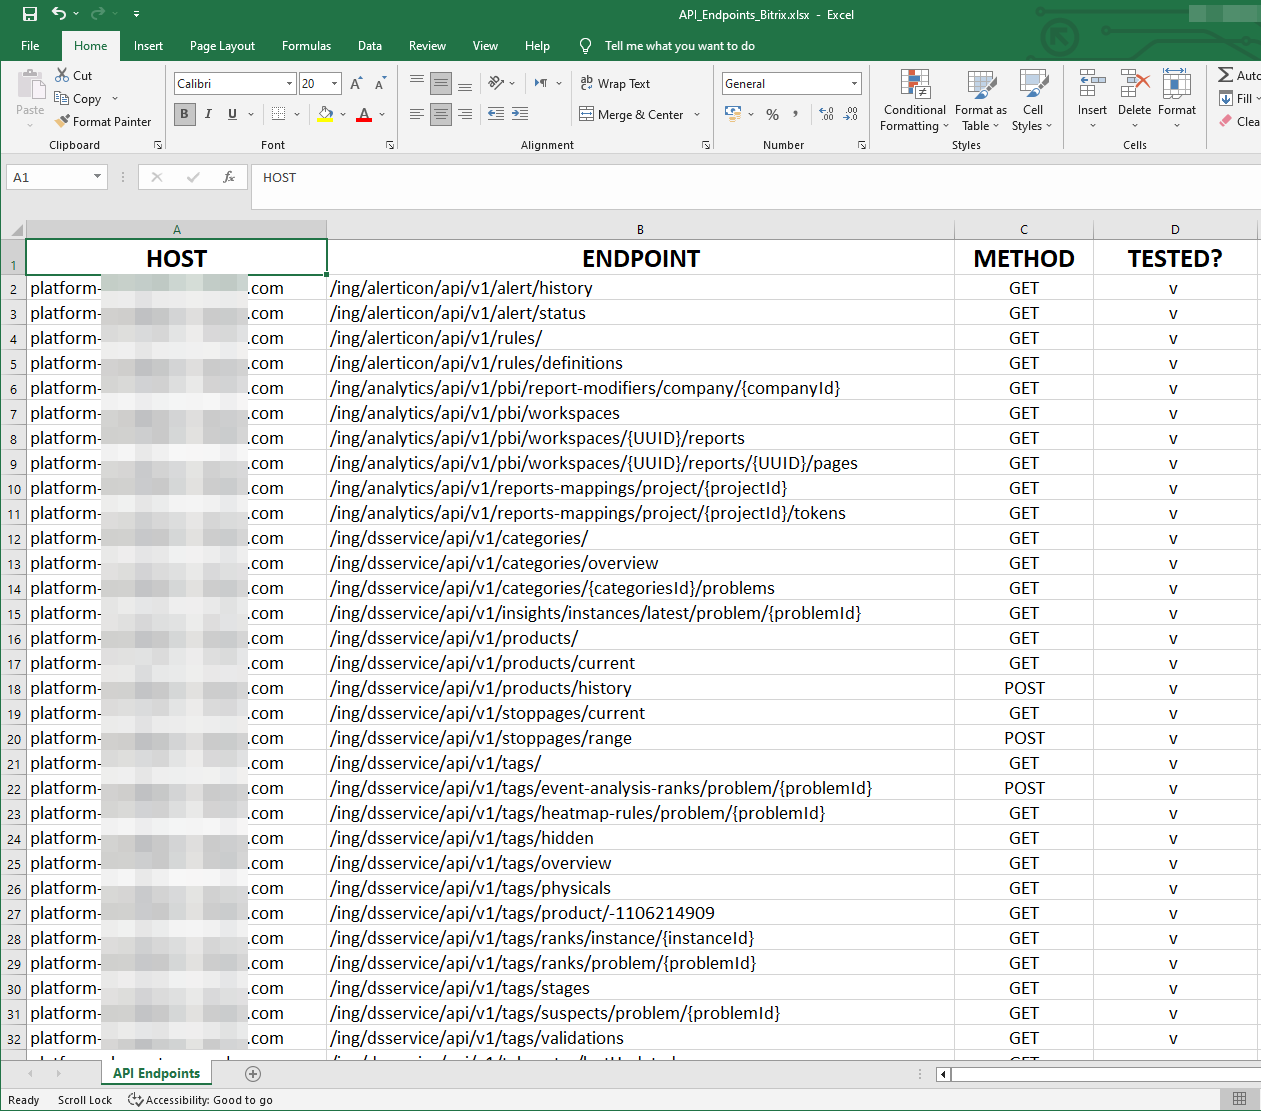 sajibuu/burp_collector
一个多进程工具,用于从 Burp Suite 输出文件中收集和提取信息到 Excel 文件。
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips 任意文件读取至 RCE;用于授权安全测试