#1

 dnszlsk/muad-dib
实时 npm/PyPI 供应链威胁检测。行为链分析、AST 扫描、IOC 情报源和复合评分引擎。
 otsmane-ahmed/ci-supplychain-guard
一种静态分析工具,利用模式匹配和AST分析检测CI/CD管道中的恶意依赖项,配备交通灯风险评分系统和可选的Docker沙箱验证。
 ny1024/clawguard
面向自主代理的模块化安全工具包,提供静态分析、配置审计、运行时监控和供应链验证,以降低LLM驱动的风险。
 mohamed--abdel-maksoud/pisiguard
浏览器扩展,可检测 AI 聊天中的 PII 和敏感数据,在发送前用占位符进行掩码处理,并在回复中还原原始内容——全部在本地完成。
 coinbase/salus
我们恳请所有贡献者自9月21日维护后,克隆此仓库的*全新副本*。
 nationwide-group-oss/cryptoptic
基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
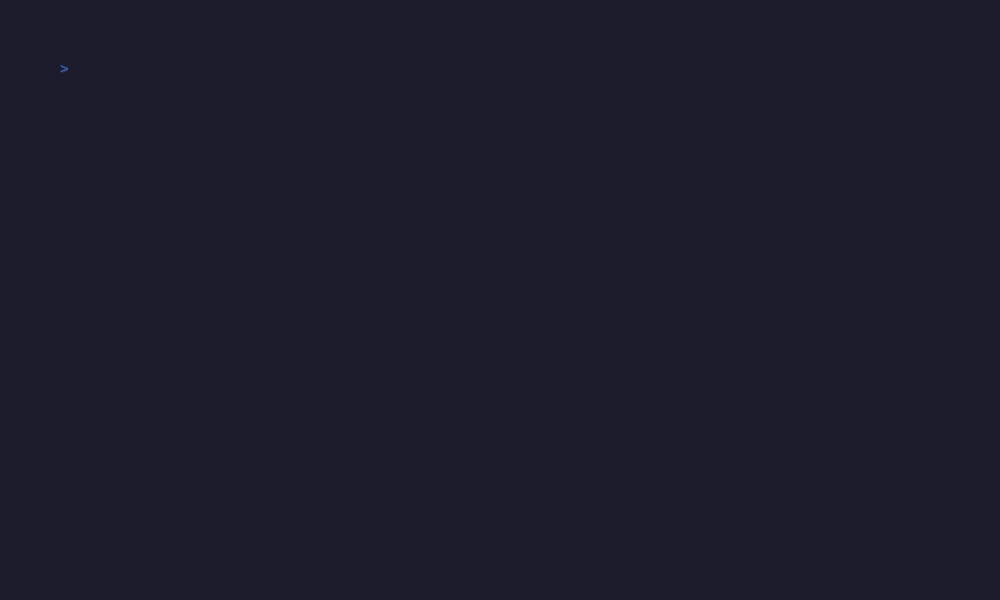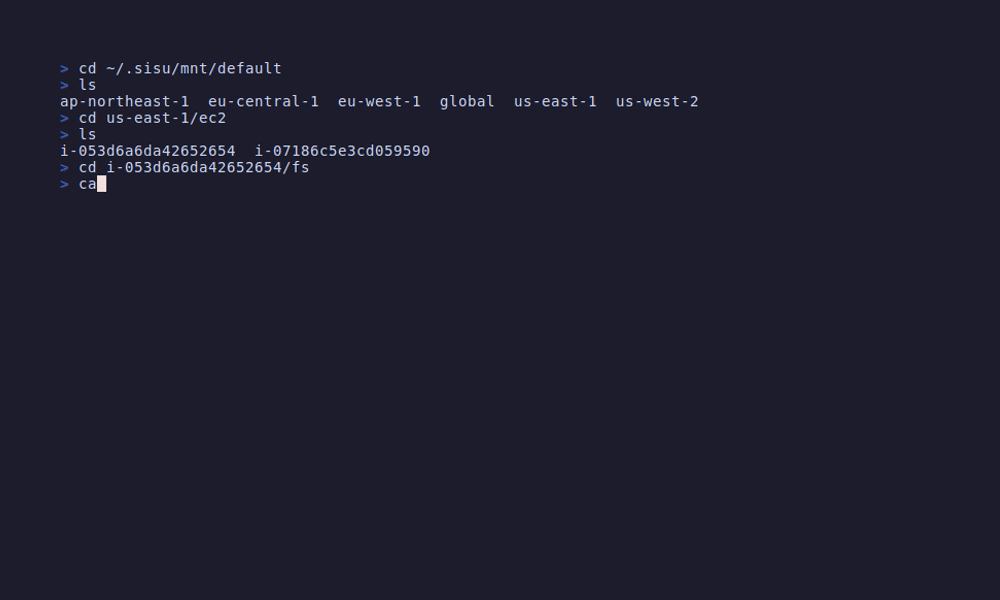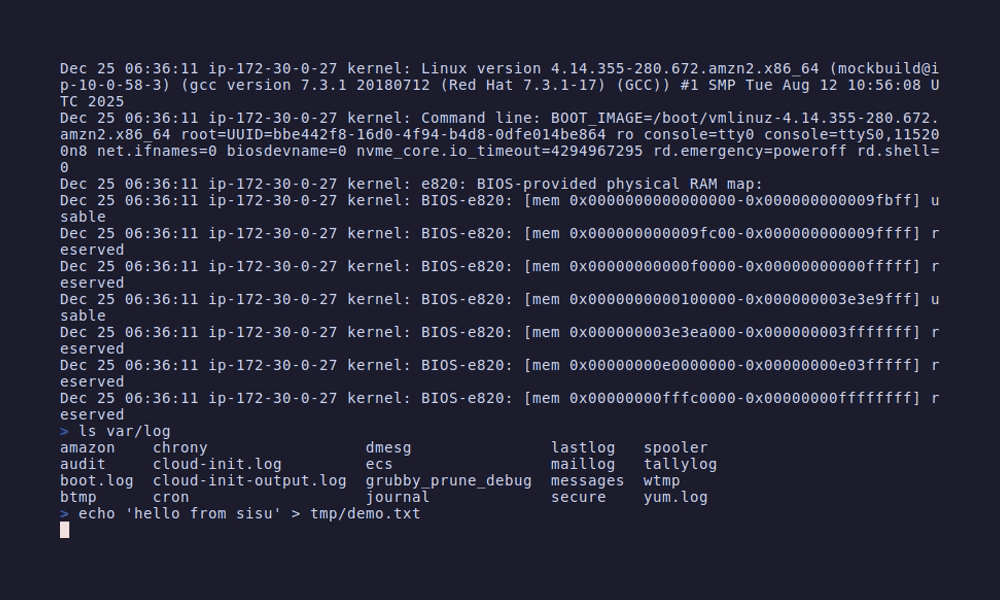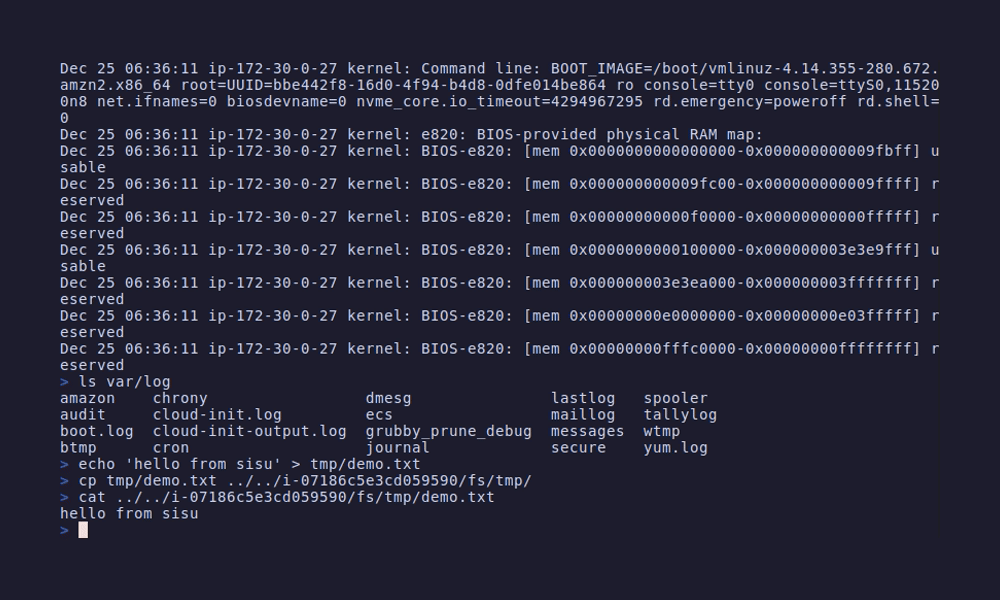 semonte/sisu
Mounts AWS resources as a local filesystem for infrastructure exploration, security auditing, and configuration analysis using standard Unix tools…
 gautamvarmadatla/mcpsafetywarden
一个代理服务器,通过行为分析、安全扫描、风险门控和安全执行来包装MCP服务器。检测提示注入、恶意工具元数据、参数注入、源代码风险和凭证泄露。
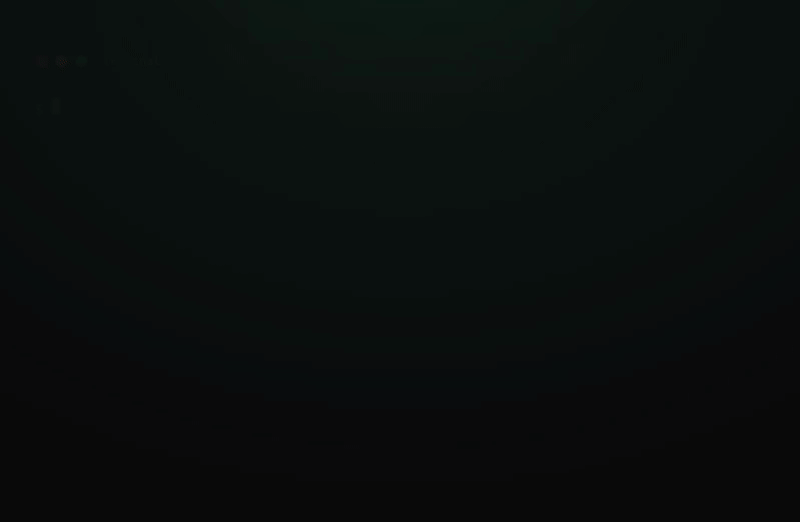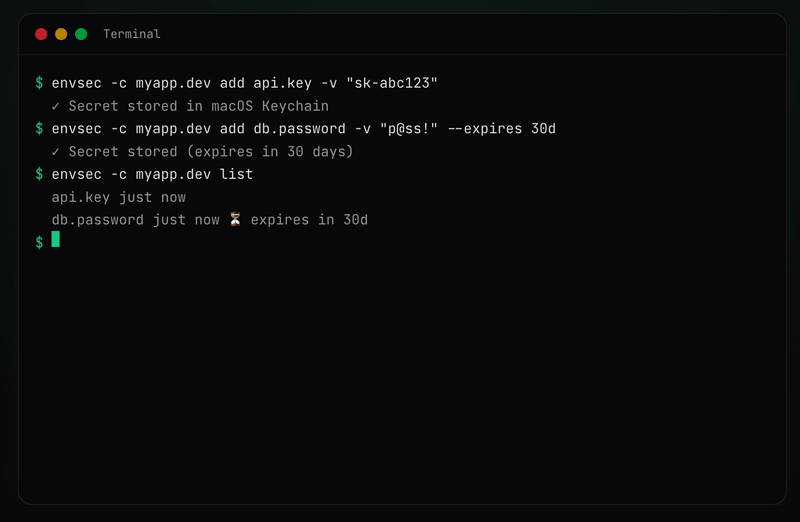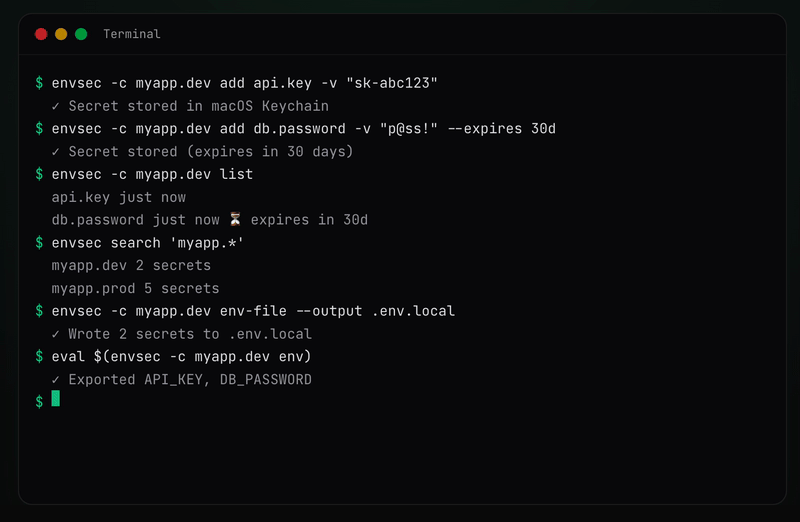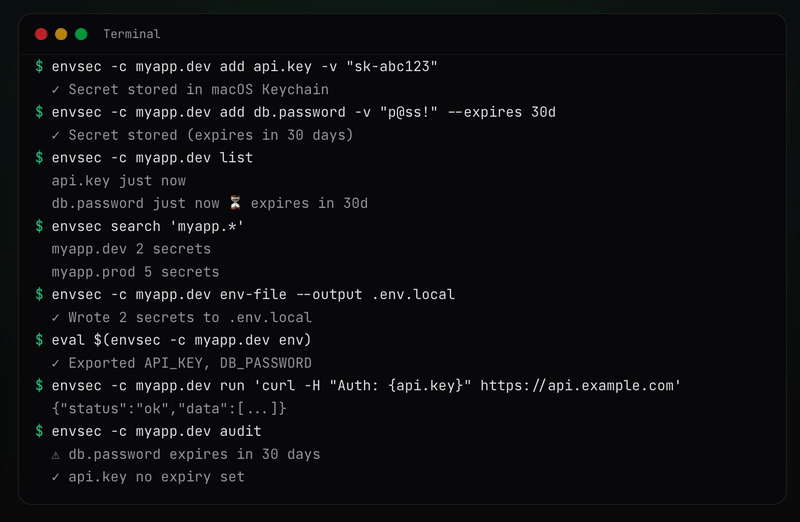 davidnussio/envsec
使用原生操作系统凭据存储(macOS Keychain、Linux Secret Service、Windows Credential Manager)管理环境密钥的安全CLI工具
 brennhill/sloppy-joe
防范来自依赖和代码的supply-chain、slopsquatting和typosquatting攻击。
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
这是一个分叉仓库的镜像。它为 gitrob 添加了多项功能,包括 GitLab 支持、提交内容搜索、内存中仓库克隆等。
 koblers/np-audit
针对npm包的静态安全分析。在安装前检测混淆代码、恶意模式和已知漏洞。