#1
 boringtools/git-alerts
用于检测和监控 GitHub 组织用户的公共仓库中的秘密和敏感文件的工具

 ustayready/golddigger
递归搜索文件中的敏感信息,使用可自定义的正则表达式模式,专为渗透测试人员设计,用于快速发现大型文件集中的秘密和凭据。
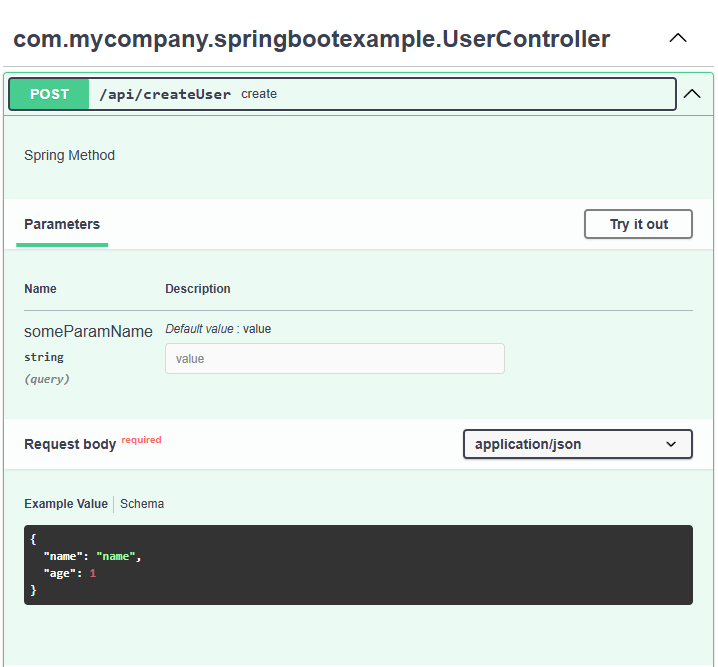 blackfan/bfscan
用于从 JAR / WAR / APK 应用程序中使用的配置文件与注解中发现 URL、路径、密钥,并生成原始 HTTP 请求和 OpenApi 规范的工具。
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 nuguardai/nuguard
用于验证智能体 AI 应用的开源仓库:红队测试、行为、供应链、静态分析
 syscallx-18113/apkx-hunter
C-based Android static analysis framework for decompilation, secret detection, endpoint discovery, permission analysis, and native library scanning…
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。
 papermtn/gitlab-watchman
在 GitLab 中查找暴露的机密和个人数据
 avito-tech/deepsecrets
使用代码上下文的语义理解来扫描源代码中硬编码的秘密、API密钥和凭据的静态分析工具。
 zephrfish/azureattackkit
用于攻击环境的 Azure 工具下载合集 + 快速提示及其他实用信息
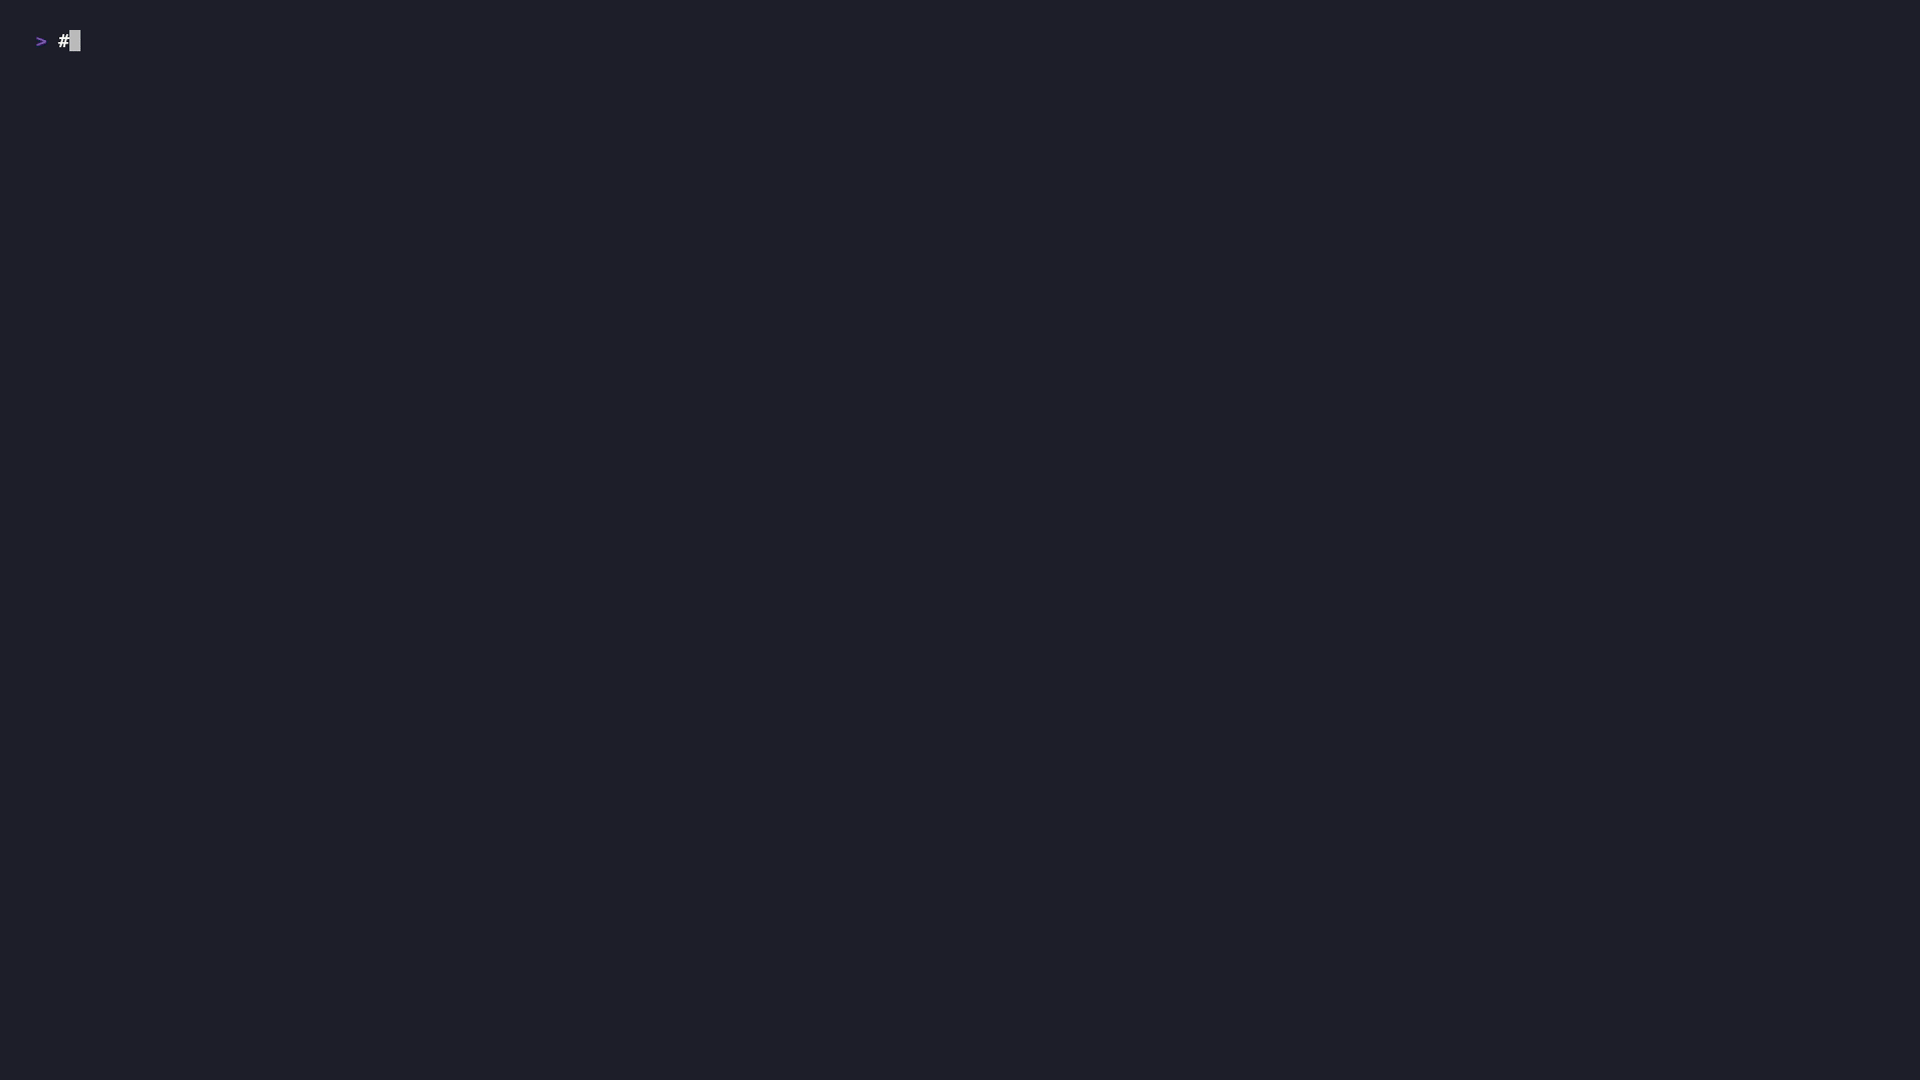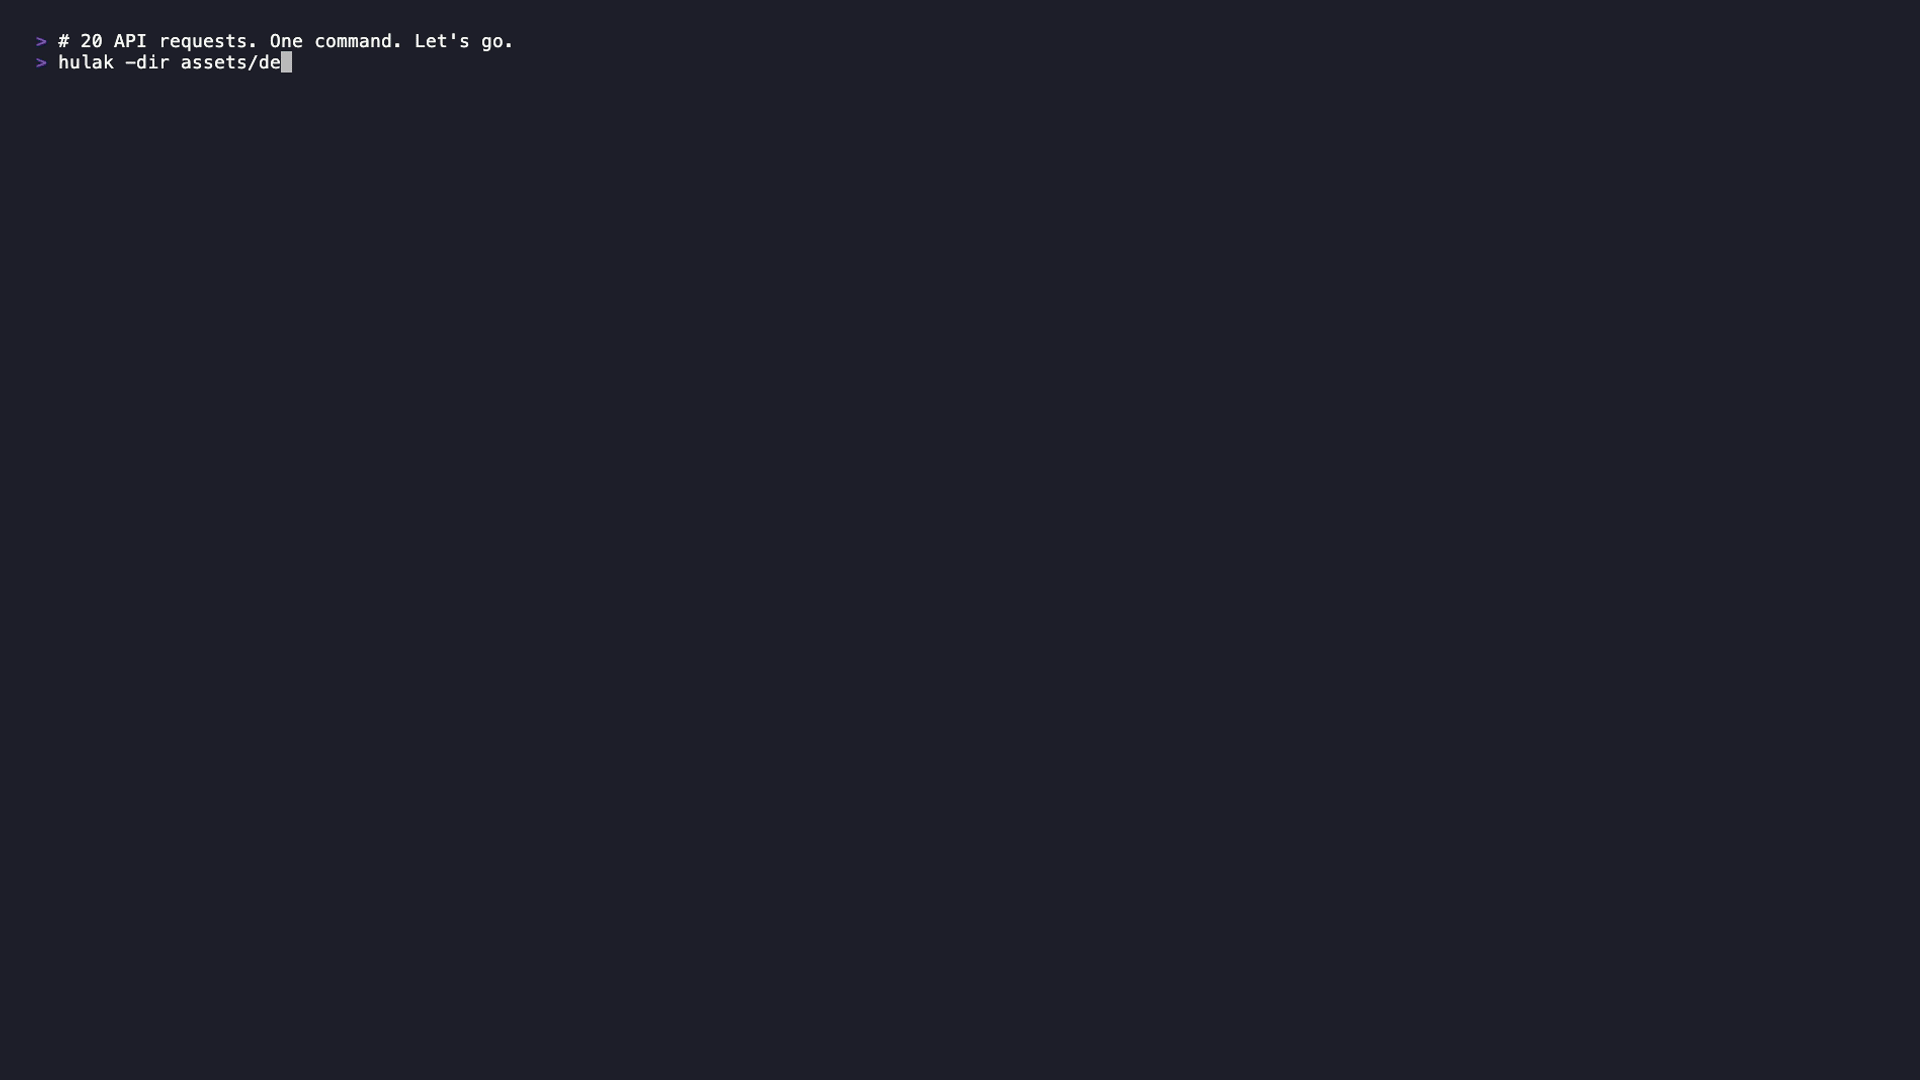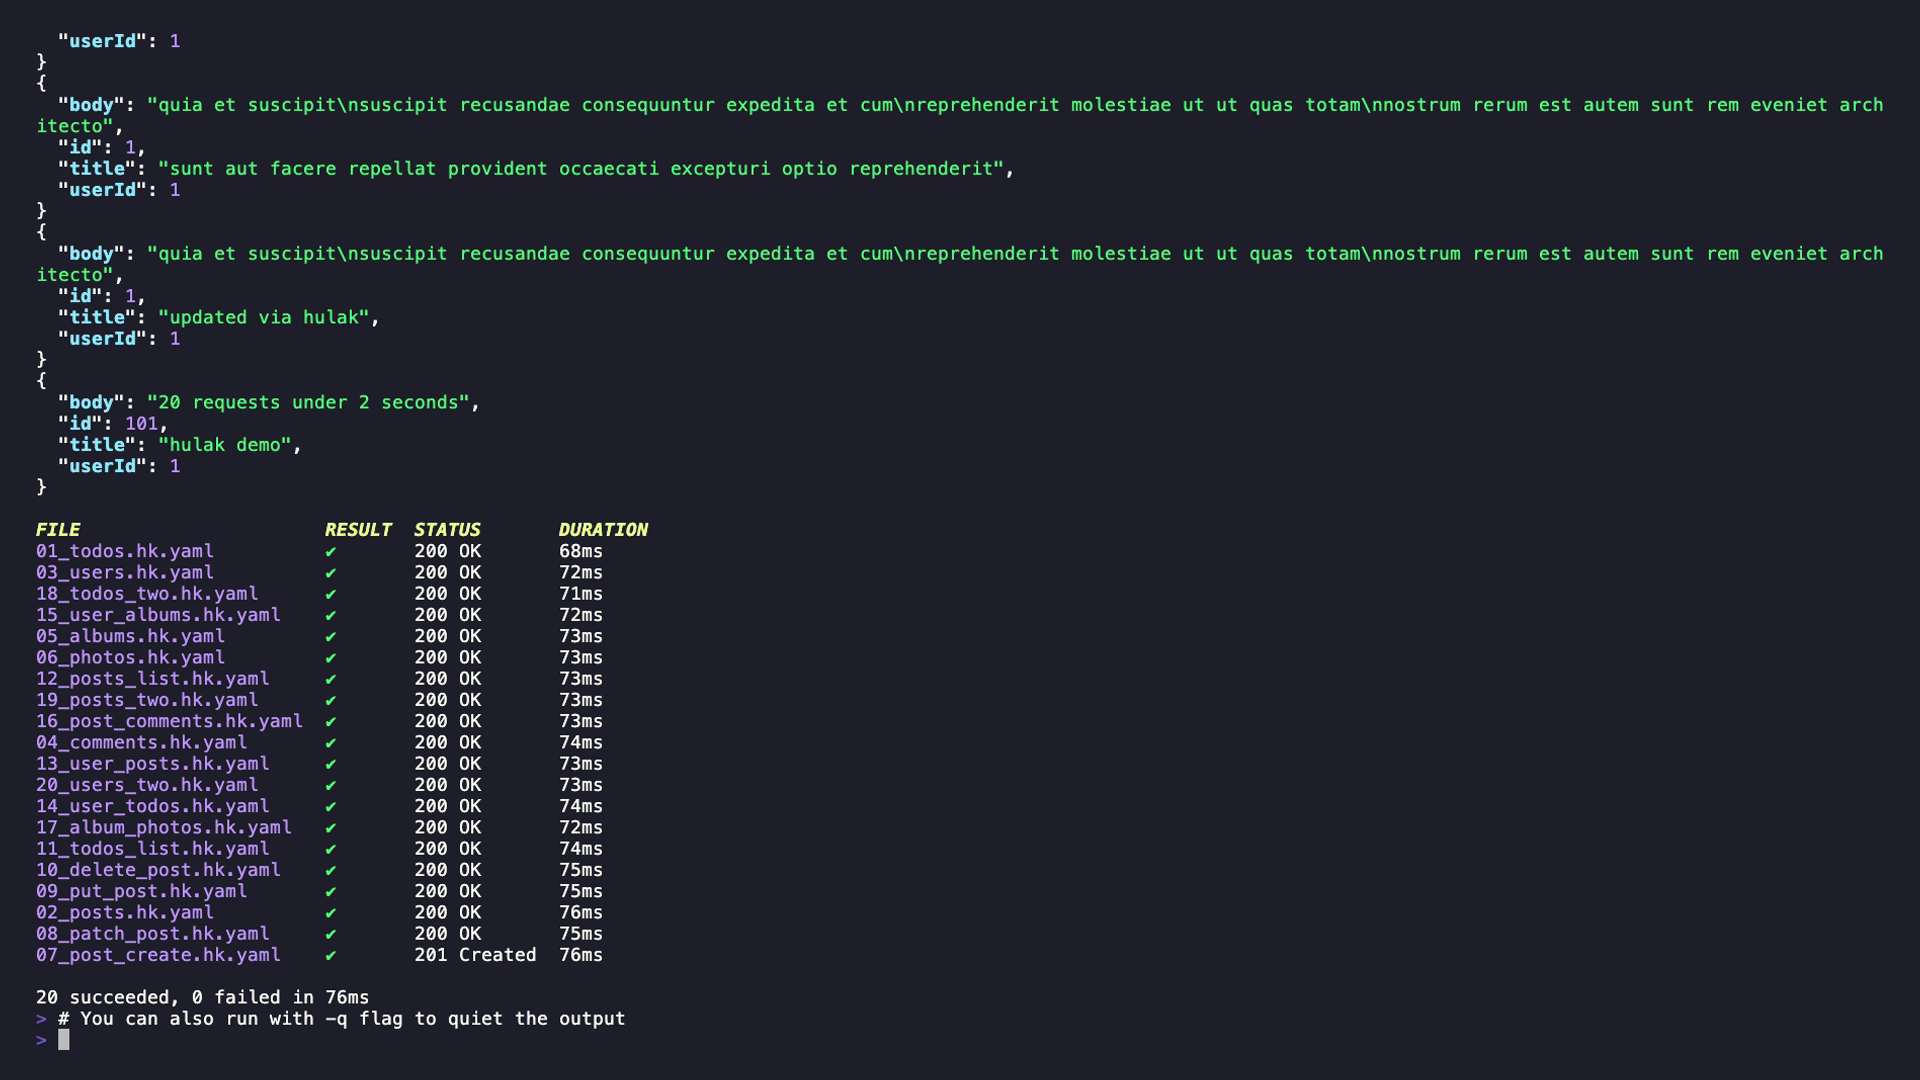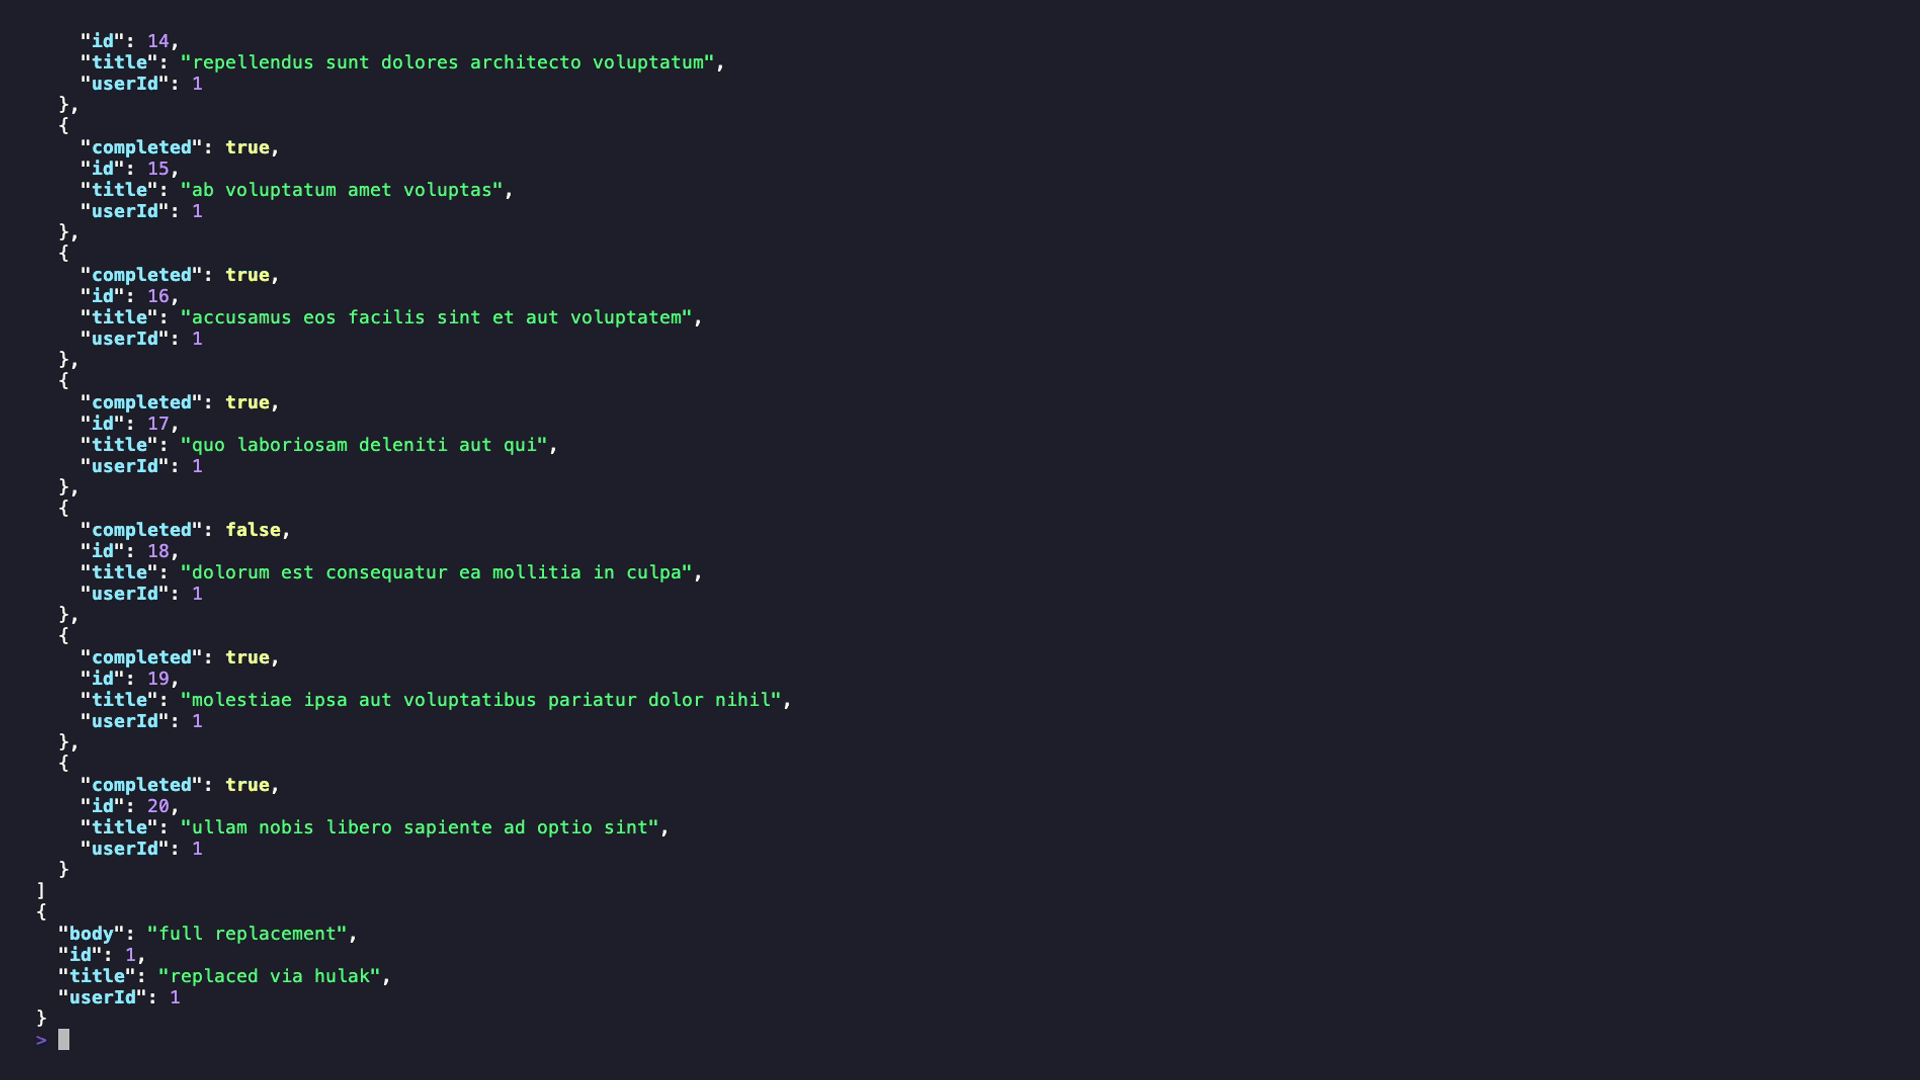 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
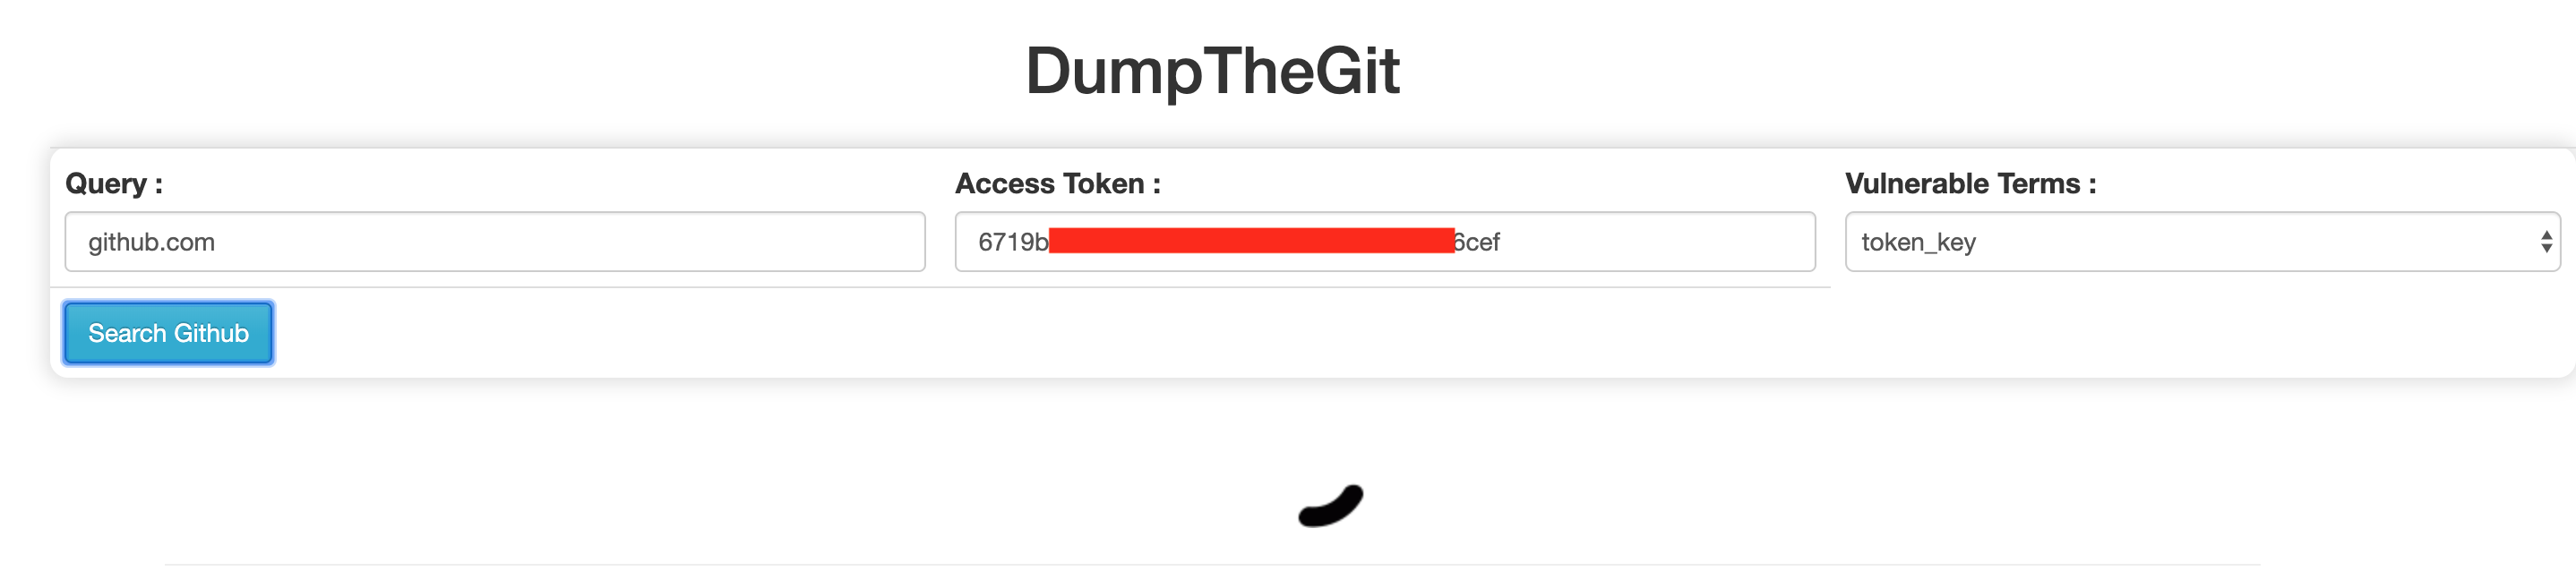 shubhamshubhankar/dumpthegit
扫描公共 GitHub 仓库,查找意外上传的敏感数据,如凭据、密钥和令牌,使用个人访问令牌。
 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。
 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。