Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
BFScan — 用于从 JAR / WAR / APK 应用程序中使用的配置文件与注解中发现 URL、路径、密钥,并生成原始 HTTP 请求和 OpenApi 规范的工具。 | Kitploit
工具/GitHubGitHub/blackfan/bfscan
Android安全侦察静态分析移动应用渗透测试逆向工程信息收集秘密检测API 安全
GitHubblackfan/bfscan

BFScan

用于从 JAR / WAR / APK 应用程序中使用的配置文件与注解中发现 URL、路径、密钥,并生成原始 HTTP 请求和 OpenApi 规范的工具。

查看仓库
257244911个月前Kitploit 审核通过
分享

BFScan

用于对 APK / XAPK / APKM / DEX / JAR / WAR 应用进行初始处理的工具。

  • 在源代码和资源中搜索类似 URI、路径或密钥的字符串
  • 根据配置文件、类和方法注解生成原始 HTTP 请求和 OpenAPI 规范
    • 支持的客户端库
      • Square Retrofit
      • Ktorfit
      • Feign
    • 支持的服务端库
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

用法

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

示例

对于这个使用 Spring 注解的类,将生成以下结果。

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

结果

方法: com.mycompany.springbootexample.UserController->create

  • Spring 方法
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
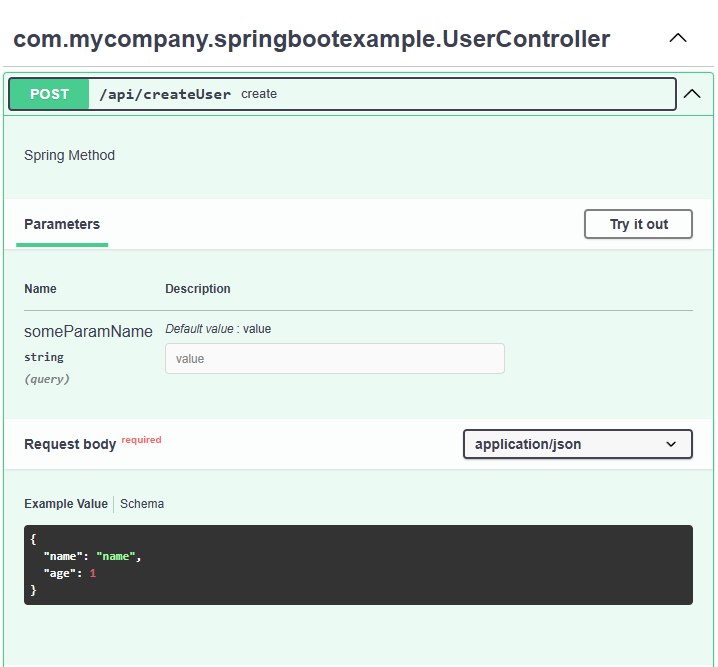
OpenAPI 示例

混淆代码

如果你正在分析一个使用了受支持库但代码经过混淆的应用程序,你可以创建映射文件来替换类名。

为此,你可以在 jadx-gui 的反编译代码中手动使用“重命名”功能,然后保存生成的映射文件(File > Save mappings)。或者使用适用于 Retrofit 的示例映射文件,并根据你的应用程序修改它。
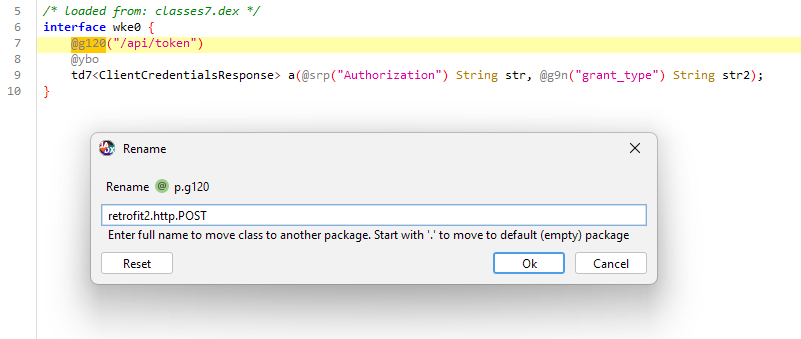
类重命名示例

使用映射文件重命名类来分析应用程序的示例。

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

致谢

本项目使用:

  • jadx - Apache License 2.0
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    357
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    317
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    305
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →









