
 #1
API 密钥扫描、凭证泄露检测和秘密管理工具。
Kitploit 推荐

 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 sepehrdaddev/zap-scripts
Zed Attack Proxy 脚本,用于查找 CVE 和机密。
 controlplaneio/truffleproc
truffleproc — 在进程内存中搜寻机密信息(TruffleHog 与 gdb 的结合体)
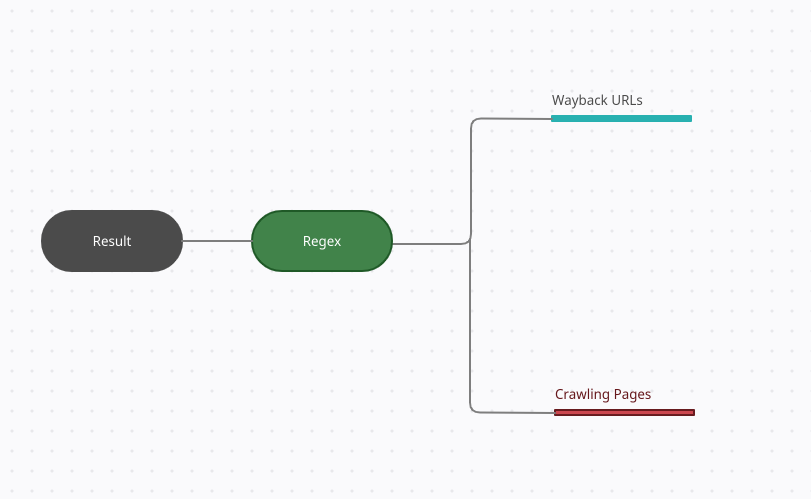 h33tlit/jbin-website-secret-scraper
Jbin 会从网站中收集所有 URL,然后尝试从中暴露机密数据,例如 API 密钥、API 秘密、API 令牌以及其他许多有价值的信息。
 disruptops/cred_scanner
一个简单的基于文件的扫描器,用于查找文件中潜在的AWS访问密钥和秘密密钥。
 owasp/sedated
SEDATED® 项目 (敏感企业数据分析器以消除泄露)
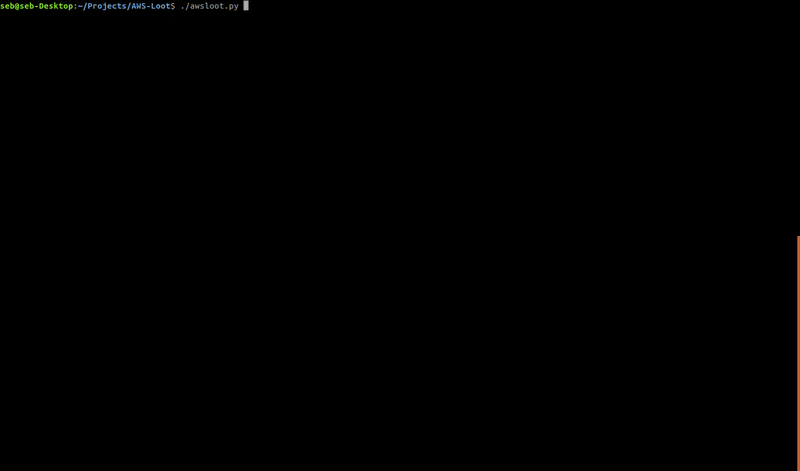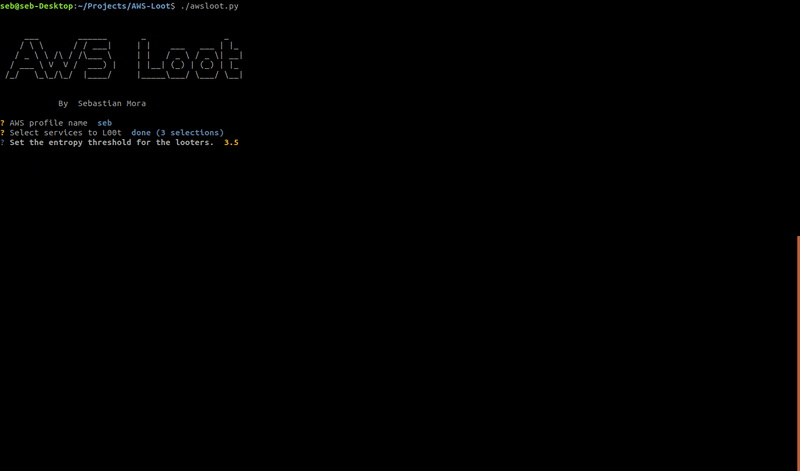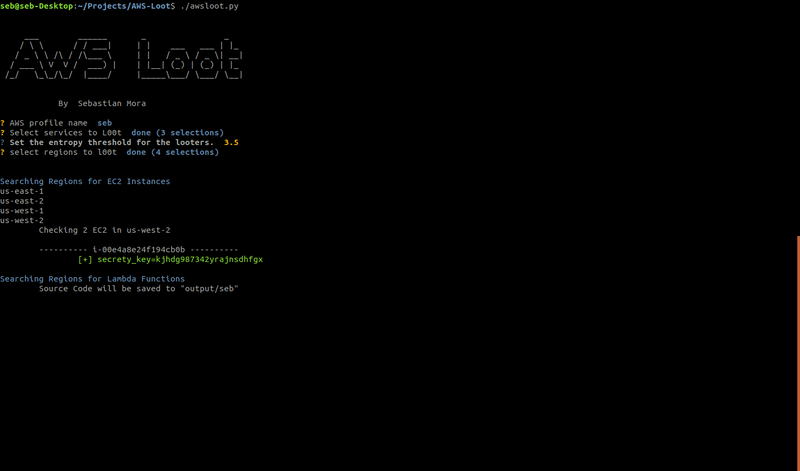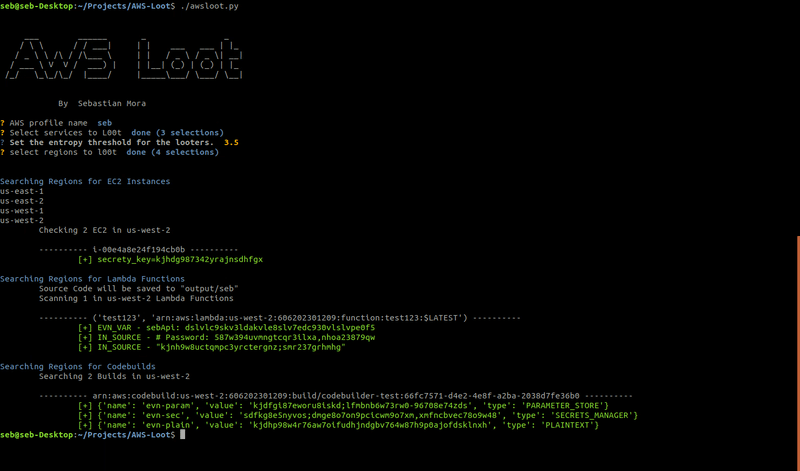 sebastian-mora/aws-loot
通过扫描 EC2 用户数据、Lambda 环境变量与源代码以及 CodeBuild 实例中的高熵字符串,枚举 AWS 环境中的机密信息。
 amrudesh1/morf
Mobile Reconnaissance Framework 是一款功能强大、轻量级且跨平台的攻击性移动安全工具,旨在帮助黑客和开发者识别并处理移动应用中的敏感信息。
 blacksky-algorithms/atproto
AT协议参考实现的一个分支,包含性能优化的AppView、基于Rust的firehose索引器、Redis缓存,以及面向大规模自托管社交网络的社区功能。
 nccgroup/ccs
基于正则表达式的扫描器,用于检测代码库中的硬编码凭据,专为CI/CD集成设计,支持抑制注释和低误报率。
 c0axx/canaryhunter
Canary Hunter 旨在成为一个快速的 PowerShell 脚本,用于检查在 canarytokens.org 上免费生成的各种格式的常见 Canary。
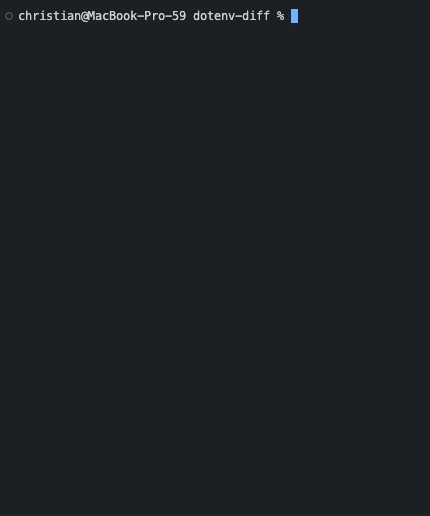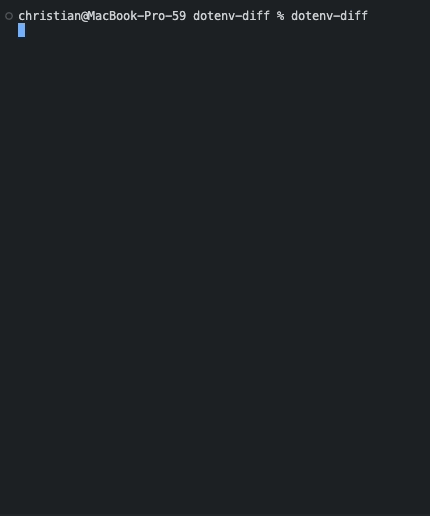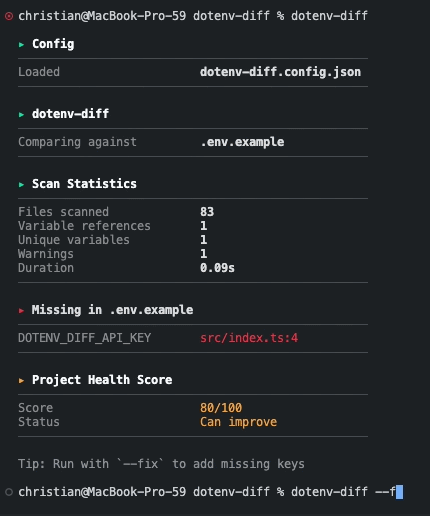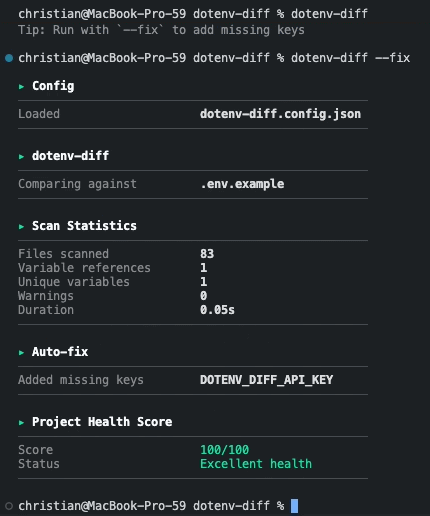 chrilleweb/dotenv-diff
验证代码库中环境变量的使用
 sleuthco/clawshield-public
AI 代理的安全代理。扫描每条消息,检测提示注入、个人身份信息(PII)和机密信息。纵深防御:Go 代理 + iptables 防火墙 + eBPF 内核监控器。YAML 策略引擎、审计日志、5 个带 RAG 知识库的 AI 代理。
 liodeus/swaggerhole
一个用于在 SwaggerHub 上搜索机密的 Python3 脚本
 pigyon/mcpwner
用于自主漏洞发现的模型上下文协议服务器
 crissyfield/troll-a
使用Gitleaks规则从WARC网络存档中提取秘密(密码、API密钥、令牌)。支持HTTP、S3、本地文件和压缩存档,并支持并发处理。








