
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 completetech-security/netscaler-cve-2026-19490-check
用于 CVE-2026-19490 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
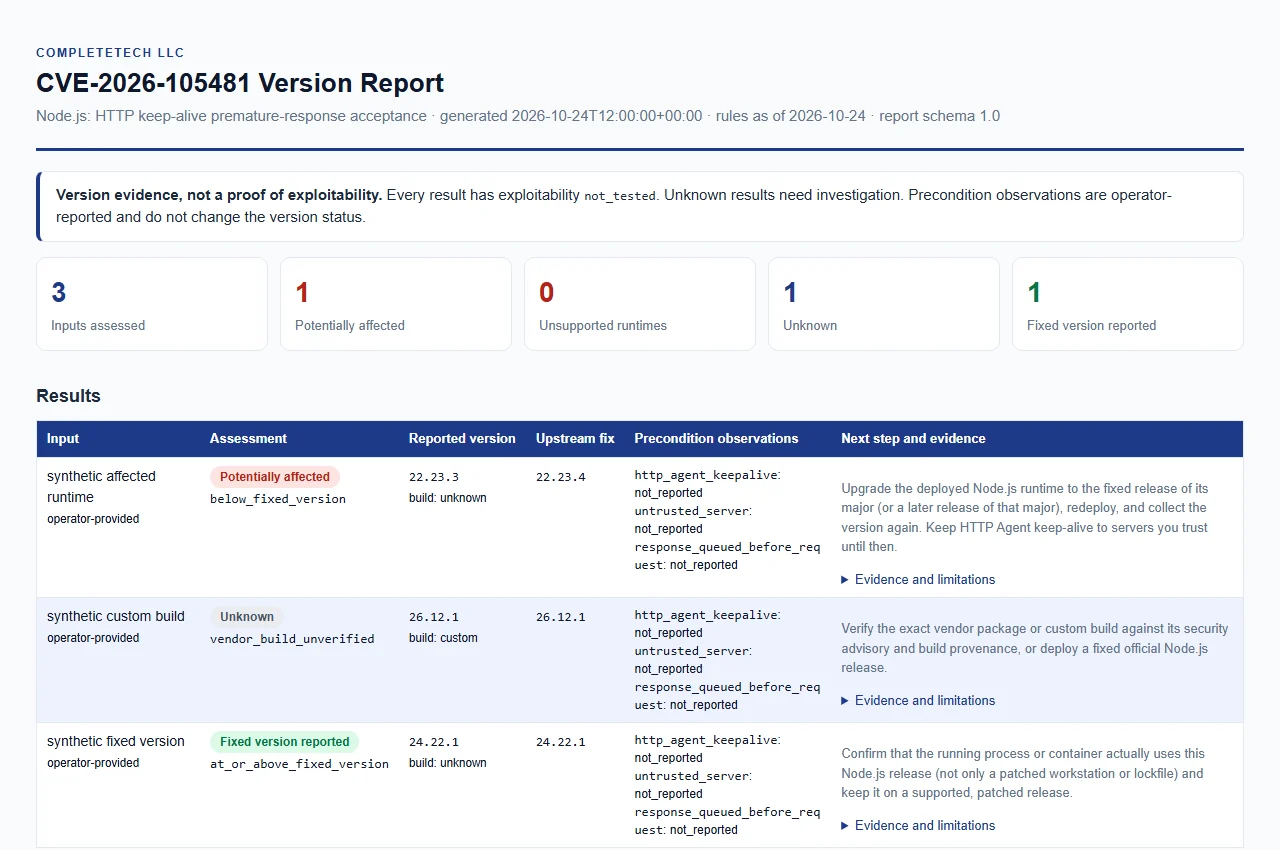 completetech-security/node-cve-2026-105481-check
针对 CVE-2026-105481 的离线 Node.js 证据检查工具:HTTP keep-alive 过早响应接受问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-106074-check
针对 CVE-2026-106074 的离线 Node.js 证据检查器:快照中的加密熵缓存重复问题。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node2shell-check
被动 Node2Shell(CVE-2026-111497)暴露检查器与离线 Node.js 运行时评估,附带品牌化 HTML 报告。Python 3.10+,无依赖,无漏洞利用载荷。
 completetech-security/php2shell-check
被动 PHP2Shell(CVE-2026-109618、CVE-2026-109619)暴露检查工具,可生成品牌化 HTML 报告。单文件 Python 实现,无依赖,不含漏洞利用载荷。
 completetech-security/sonicwall-sma1000-cve-2026-102255-check
用于 CVE-2026-102255 的离线 SonicWall SMA1000 证据检查工具。报告构建与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 joshuatownsend/windows-dns-policy-manager
基于浏览器的 Windows Server DNS 图形界面——策略、区域、记录、DNSSEC、DNS over HTTPS 和阻止列表。Next.js 前端 + PowerShell 桥接、8 个场景向导,以及面向 AI 代理的 MCP 服务器。可离线作为 PowerShell 命令生成器使用。
 problem99-io/kodeblue
面向 Linux 服务器的 SOC、事件响应与 SecOps 一体化代理:学习每台主机的特征,通过零 token 传感器进行监控,使用小型模型进行分诊,并在由 root 拥有的策略下遏制攻击。可选的中心节点用于管理主机集群。
 completetech-security/node-cve-2026-58041-check
用于 CVE-2026-58041 的离线 Node.js 证据检查工具:SQLite 缓存迭代器写入重放。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-58039-check
针对 CVE-2026-58039 的离线 Node.js 证据检查工具:Permission Model 进程报告文件系统绕过。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 elitexspam/def4cer
一个安全版本的 CVE-2026-53787 Amasty 订单属性文件上传漏洞利用,将 txt 文件上传修改为 html。
 avilum/secimport
面向 Python 的库级 eBPF 沙箱(Linux 与 macOS):按模块进行系统调用级控制。
 likithmanoj/nhi-risk-analyzer
发现、风险评估并修复 AWS、Azure 和 GCP 中的非人类身份,采用离线基于规则的分析、权限提升检测和权限边界遏制。
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 morpheuslord/cloudg
通过一个 CLI 对 AWS、Azure 和 GCP 进行映射、绘制图表和审计。构建拓扑图,运行 Prowler/Checkov/Trivy,将发现结果标记到 28 个合规框架,并导出 HTML 报告、RDF 本体、RAG 分块和 Terraform 重建文件。
 synfinner/kevin
基于 CISA 已知被利用漏洞目录的 REST API,提供 CVE 查询、最新 KEV 新增条目、文本搜索,以及合并的 CISA、MITRE 和 NVD 数据。
 tahaqaisar/hashprint
用于识别 90 多种哈希算法(MD5、bcrypt、SHA256)的 CLI 取证工具,可从单个值、文件或递归目录扫描中识别,并支持 JSON、YAML 和文本导出。
 9technologygroup/cve-2026-80587-check
临时:检查 Linux 主机是否存在 CVE-2026-80587(MPTCP)








