
 #1

 gmh5225/ntstrace
基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 r3n3r0/cve-2026-0006-step-2
研究包,演示通过 CVE-2026-0006 APV 解码器堆溢出在 Android media.swcodec 中实现的泄漏辅助 ROP 链,包含载荷生成器和 tombstone 证据。
 maoabc/nmmp
dex-vm used to protect the android classes.dex file
 mandiant/goresym
解析 Go 二进制文件以恢复符号、函数元数据、类型、文件路径和嵌入字符串,包括已剥离符号或经 UPX 打包的样本,并支持导入 IDA Pro。
 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 didierstevens/didierstevenssuite
用于恶意软件分析、文件格式解析、哈希计算和取证分诊的 Python 脚本集合,包括 PDF、OLE 和 XOR 分析工具。
 silentisvox/syscallrevenant
使用系统调用篡改实现干净的间接系统调用。
 yasindce1998/barzakh
Ring -4 到 Ring 0:攻防固件研究平台。我们先构建 bootkit,然后再捕获它们。闭环。对硅片零信任。
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 happytotoro116/ghidra-llm-pipeline
用于 C 语言重实现的确定性 PyGhidra 提取、分类与本地 LLM 编译器后端流水线。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - 严重 - 本地 - 类型混淆 / 任意读写 - SAS1068 CONFIG SCSI-SPI 覆盖
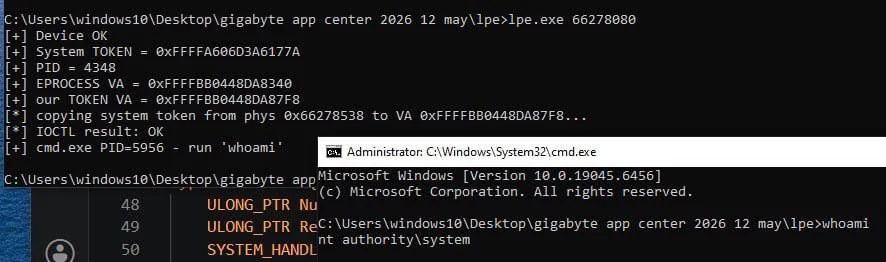 mein-0/knockgiga
利用 Gigabyte gdrv3.sys IOCTL 的本地权限提升概念验证,通过未检查的物理内存读取将 SYSTEM 令牌写入用户进程。
 gmh5225/memtools
Windows Linux DMA、Dump 、Direct、inject 内存读取、写入工具
 gmh5225/mapped-dumper
一个用 C++ 编写的用于远程转储手动映射模块的程序。









