#1

 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) 漏洞利用分支,适用于 RootMyVivo Neo — iQOO Neo 11(PD2520、SM8750、6.6.89)。仅限在自有设备上进行授权研究。
 seanrickerd/cve-2026-31431
针对 Linux 内核 CVE-2026-31431 的漏洞利用,通过 authencesn AEAD 操作导致页缓存损坏,针对容器和 OpenShift 环境中的权限提升。
 mbanyamer/cve-2025-24076
Python exploit for CVE-2025-24076,一个Windows跨设备服务权限提升漏洞。通过替换DLL,在本地攻击中获取SYSTEM权限。
 v1k1ngfr/exploits-rconfig
rConfig <= 3.9.4 的漏洞利用代码
 spawn451/cve-2025-8061-exploit
利用有漏洞的 LnvMSRIO.sys 驱动程序
 puckiestyle/cve-2023-0386
针对 CVE-2023-0386 的本地权限提升漏洞利用程序,目标是 Linux 内核 OverlayFS 的 uid 映射缺陷。编译并运行即可从非特权用户提升至 root 权限。
 manizada/tunderflow
针对 CVE-2026-81000 的 Python PoC,该漏洞是通过 TUN/OVS 越界写入和 pipe_buffer 标志操纵实现的 Linux 内核本地权限提升,可获取 root 权限。
 vxcall/kur
:pager: 一个使用 CVE-2023-38817 执行内核模式读写的小型代码。
 sofianehamlaoui/cve-2022-0492-checker
一个用于检查容器环境是否容易受到通过CVE-2022-0492导致的容器逃逸漏洞影响的脚本。
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass 符号链接过滤器绕过
 0xblackash/cve-2026-41091
CVE-2026-41091
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows辅助功能驱动(afd.sys)的本地特权升级漏洞利用工具,针对CVE-2023-21768,包含后渗透清理代码。已在Windows 11 22621.963上测试。
 ze0r/cve-2019-1422
CVE-2019-1422 漏洞利用工具,通过删除系统临时目录文件(teredo.txt、iphttps.txt)实现 Windows 权限提升。
 afanpan/cve-2025-29824-exploit
在Windows通用日志文件系统驱动程序中存在释放后使用漏洞,允许授权攻击者本地提升权限。
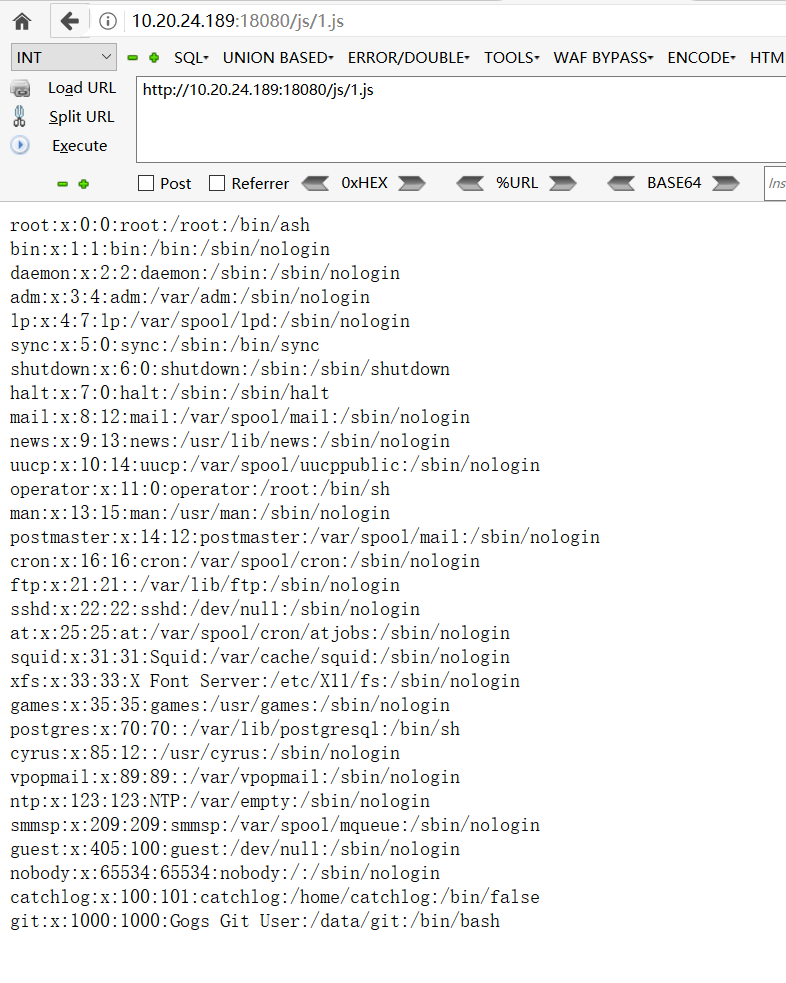 jas502n/gogs_rce
利用Gogs RCE (CVE-2018-18925)的漏洞,通过会话伪造和Git钩子注入实现任意命令执行并获取root权限。
 luanoliveira350/gameoverlayfs
针对 CVE-2023-2640 和 CVE-2023-32629 的 Shell 脚本利用程序,针对 Ubuntu 20.04 上的 OverlayFS 漏洞,以实现本地权限提升至 root。

 c4psu13/mali-pagecache-root
TCL 50C721(RTD1319 / Mali-G31)root 工具包 — 自主 CVE-2022-22706 漏洞利用链