
 #1

 abrewer251/cve-2025-62215_windows_kernel_pe
该 PoC 演示了 Windows 内核中的一个竞态条件,该条件可导致双重释放漏洞,从而允许本地权限提升至 SYSTEM。该漏洞利用程序通过多线程句柄操作和堆喷射,在受控条件下触发该缺陷。
 neonwhiterabbit/cve-2021-4034
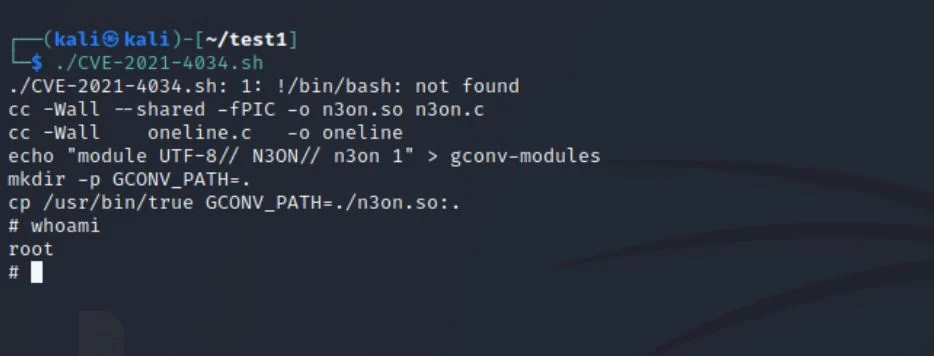
Bash 脚本,利用 CVE-2021-4034(Pwnkit)在易受攻击的 Linux 系统上进行本地权限提升。复制粘贴即可执行,便于快速测试。
 peterpan0927/cve-2017-2370
在 Mac 10.12.2 上
 kurtulusakyuz/ionstack_s21
针对 Samsung Galaxy S21 上 CVE-2026-43499 的漏洞利用链研究
 redinpulse/cve-2026-84568
面向 CVE-2026-84568(fstype 路径遍历导致 root 代码执行)和 CVE-2026-84570(Gatekeeper 绕过)的可复现 macOS automountd 实验环境 PoC 及源码引导分析。
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 diemoeve/copyfail-rs
CopyFail(CVE-2026-31431):Linux 内核页缓存权限提升 PoC + 唯一公开检测工具。新颖的 PAM 认证绕过向量 + Sigma/auditd/eBPF 规则。
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu本地提权漏洞)
 c3l3si4n/pwnkit
CVE-2021-4034 漏洞的 PoC,影响 polkit < 0.120。
 jm33-m0/cve-2021-3156
基于Go的CVE-2021-3156漏洞利用程序,一个sudo堆溢出漏洞,可在Linux系统上实现本地权限提升。
 chayewuu/prague-cve-2026-64560-os4.0
Kernel UAF exploit chain for CVE-2026-64560 on REDMI K90 Max (Android 17): race in posix-cpu-timers, KASLR leak, cred overwrite, and KernelSU module…
 p3nt3st3r-star/cve-2026-8732-poc
针对 WordPress WP Google Map Pro 中 CVE-2026-8732 的多线程批量扫描器。自动执行 nonce 提取、令牌利用,并在易受攻击的站点上创建隐藏管理员账户。
 zhangutah/security-research
针对已披露的 Linux 内核漏洞的概念验证 C 代码和详细分析,包括按 CVE 分类的漏洞利用源码和技术分析。
 davidcarliez/cve-2026-66804-crossdevice-lpe
针对 Windows CVE-2026-66804 的本地权限提升 PoC,利用 CrossDevice DLL 植入和 SigmaPotato 令牌模拟来生成 SYSTEM 进程。
 analyticeth/chronomaly-webos
CVE-2025-38352 针对 LG webOS 智能电视(ARM64)的内核漏洞利用程序。在真实消费者硬件上实现持久 root,采用新颖的利用技术。已负责任地向 LG 披露。









