
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 mein-0/knockgiga
利用 Gigabyte gdrv3.sys IOCTL 的本地权限提升概念验证,通过未检查的物理内存读取将 SYSTEM 令牌写入用户进程。
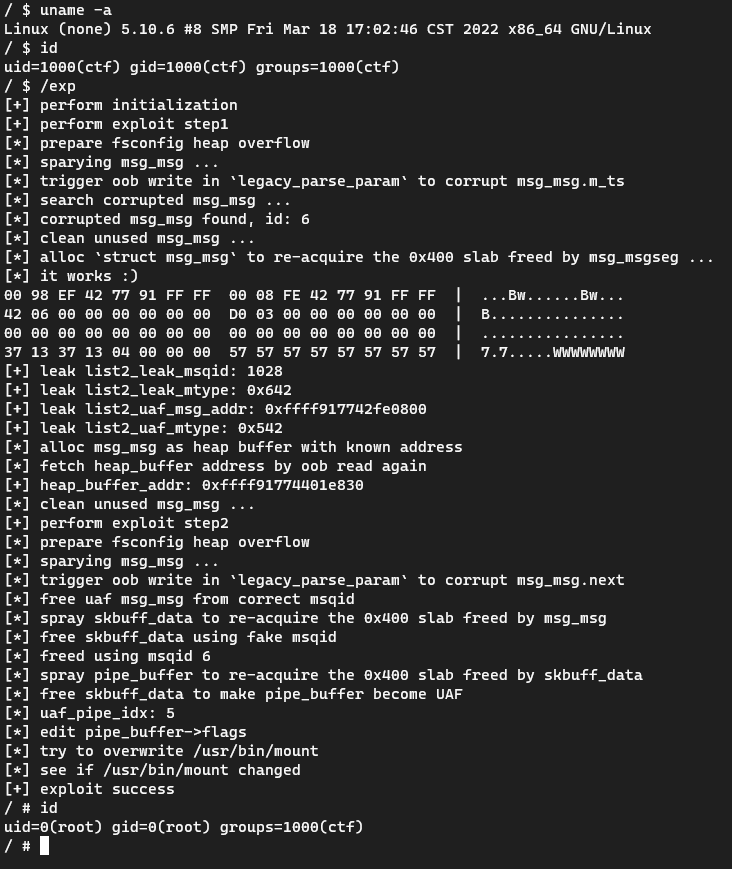 veritas501/cve-2022-0185-pipeversion
使用管道原语重写的 CVE-2022-0185 漏洞利用
 mirchr/cve-2025-32463-sudo-chwoot
CVE-2025-32463 的 PoC - Sudo chroot 权限提升漏洞
 spaceplant/upnphostfileread
针对Windows UPnP设备主机服务的任意文件读取利用工具。
 a7vinx/cve-2015-3636
针对安卓(goldfish 内核 v3.10.0+)的利用,在 arm64 上,绕过 PXN 和 SELinux。基于 fi01 的代码。
 phuketisland/cve-2021-3156-centos7
利用sudo提权,只针对cnetos7
 alfarom256/cve-2022-45451
Acronis 任意文件读取的 PoC - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
这个仓库包含一个概念验证,针对 📱🚀👑⚡,这是一个反序列化漏洞,用于在Android 10中本地权限提升到system_server。该概念验证仅激活一个特权intent。
 0xcyberstan/cve-2026-31694-poc
Linux 内核 FUSE readdir 缓存越界写入(CVE-2026-31694):恶意 FUSE 服务器将页面缓存页溢出 24 字节。包含 PoC 以及通过 /etc/passwd 页面缓存损坏实现的非特权本地提权利用。仅在虚拟机内运行。
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 概念验证
 adpunisher/ownershipstealer
适用于 Windows 的命令行工具,可启用 SeTakeOwnershipPrivilege 并将文件所有权修改为当前用户,从而授予对原本受保护文件的访问权限。
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD漏洞利用,包括远程代码执行 - CVE-2016-1542、CVE-2016-1543、CVE-2016-5063
 godylockz/cve-2024-42327
CVE-2024-42327 的 POC:Zabbix 权限提升 -> RCE
 pokerfacesad/cve-2021-1056
CVE-2021-1056 的 PoC,与 GPU 容器安全相关
 a0yami/cve-2025-50505
CVE-2025-50505 在 Clash Verge Rev 中的漏洞利用,演示了通过未认证 API 实现的本地权限提升和远程代码执行,包括 DNS 重绑定和反向 Shell 技术。
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 是一个权限提升漏洞,影响 Below 服务 0.9.0 版本之前的版本。
 al1ex/pentest-command
Pentest-Command
 athenasec16/cve-2026-29923
Proof-of-concept exploit for CVE-2026-29923, a BYOVD privilege escalation in pstrip64.sys. Demonstrates physical memory read/write via IOCTL to steal…








