#1

 masriyan/fufufafa
统一缺陷与故障审计框架 终极 AWS 云安全审计框架,让安全审计变得如此简单,即使你昏昏欲睡也能轻松完成!
 diego-tella/cve-2023-1326-poc
针对 apport-cli 2.26.0 中 CVE-2023–1326 的概念验证
 r3dxpl0it/secrep
SecRep 是一个包含实用入侵、渗透和黑客存档的仓库,包括工具列表、速查表和载荷。
 gmh5225/cve-2022-44721-csfalconuninstaller
CVE-2022-44721 的利用程序,绕过 Windows 上 CrowdStrike Falcon 卸载保护令牌检查,允许拥有管理员权限的攻击者移除 EDR/AV 传感器。
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
Proof-of-concept exploit for CVE-2023-32364 enabling sandbox escape on macOS via crafted application entitlements.
 alucard0x1/cve-2024-28000
LiteSpeed Cache 权限提升 PoC
 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 ivancabrera02/whfb-pincapture
通过在 LogonUI.exe 中注入 DLL,在 NgcSerializeConvenienceCredential 上设置 CPU 硬件断点,从而在输入时捕获 Windows Hello PIN,并附带一个 WHFB/NGC/TPM 枚举器。
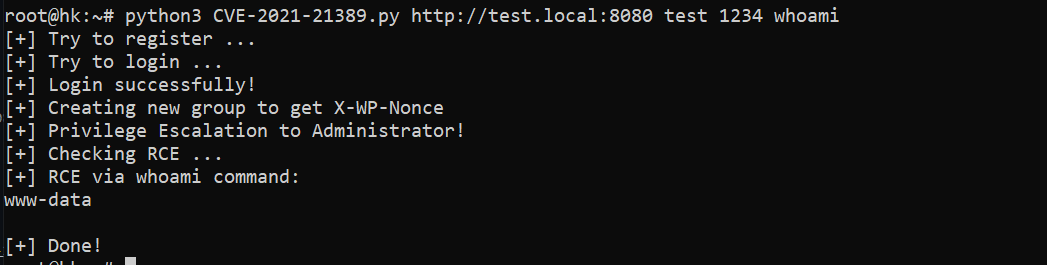 hoangkien1020/cve-2021-21389
BuddyPress是一个开源WordPress插件,用于构建社区网站。在BuddyPress从5.0.0到7.2.1之前的版本中,非特权普通用户可能通过利用REST API成员端点中的问题获得管理员权限。该漏洞已在BuddyPress 7.2.1中修复。应更新插件现有安装到此版本以缓解该问题。
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed 页缓存漏洞利用 — 在共享同一镜像层的容器中执行代码
 f1tz/cve-2020-0796-lpe-exp
编译的Windows SMBv3本地权限提升漏洞利用,针对CVE-2020-0796(SMBGhost)。已在x64 Win10 1909上测试。
 nanabingies/cve-2021-21551
Dell 驱动程序 EoP (CVE-2021-21551)
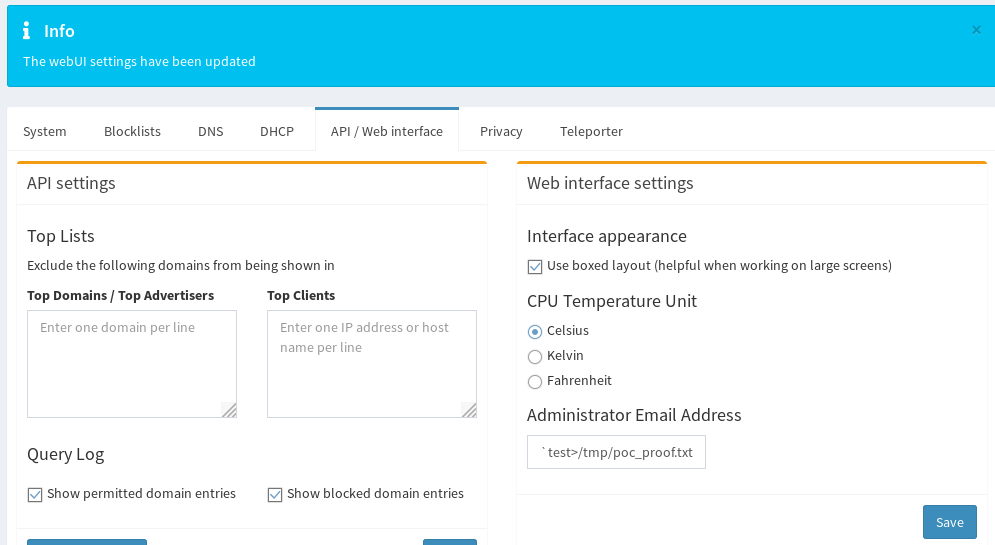 pr0tean/cve-2019-13051
针对 Pi-Hole AdminLTE 命令注入(CVE-2019-13051)的概念验证漏洞利用,通过电子邮件字段注入和基于 cron 的执行实现远程 root 访问。
 zjns/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for CVE-2026-98260, achieving uid=0 shell or KernelSU late-load via fake credentials on SM8650…
 tiepologian/cve-2023-23397
CVE-2023-23397 的 Python 概念验证
 gergelykalman/cve-2023-32428-a-macos-lpe-via-mallocstacklogging
Proof-of-concept exploit for CVE-2023-32428, a macOS local privilege escalation via MallocStackLogging, demonstrating kernel-level memory corruption…