
 #1

 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) 适用于 Galaxy S26 系列的应用
 wtrwx/smt878u-ionstack-poc
未完成/进行中 - 针对 Samsung SM-T878U / gts7l 的 CVE-2026-43499(IonStack/GhostLock)研究 POC。触发条件 + 几何结构已验证,尚无可用 root。
 hessandrew/cve-2020-9442
OpenVPN Connect for Windows (MSI) - 3.1.0.361 - 权限提升
 davidbuchanan314/wampage
WAMpage - 一个WebOS root权限本地提权漏洞利用链(CVE-2022-23731)
 chenaotian/cve-2022-0847
CVE-2022-0847(Dirty Pipe)Linux 内核权限提升漏洞的概念验证利用及详细分析,包括用于测试和调试的 Docker 环境。
 danaepp/pwncat_pwnkit
pwncat 模块,可自动利用 CVE-2021-4034(pwnkit)漏洞。
 1xpwn/cve-2025-32463
该CVE针对sudo 1.9.14至1.9.17版本中的一个漏洞,允许未授权的本地权限提升至root访问权限。
 chenaotian/cve-2022-0492
CVE-2022-0492 Linux 内核容器逃逸(通过 cgroup release_agent)的详细技术分析与可用漏洞利用,包含分步实验环境搭建与缓解措施指南。
 entra1337/dirtyclone
Python proof-of-concept for CVE-2026-43503 Linux kernel local privilege escalation via page-cache corruption using cloned socket buffers. Overwrites…
 capture0x/aws-pentest
自动化 AWS 安全评估 CLI,包含 30 个模块,涵盖 IAM 权限提升、S3 暴露、计算、网络、日志记录和错误配置检查,可生成 Markdown 审计报告。
 illegal-instruction-co/processhacker-mcp
面向 AI 智能体的运行时进程分析与内存黑客 MCP 服务器。支持动态扩展加载、只读模式、审计日志记录,以及用于自定义绕过的即时 C 代码编译。
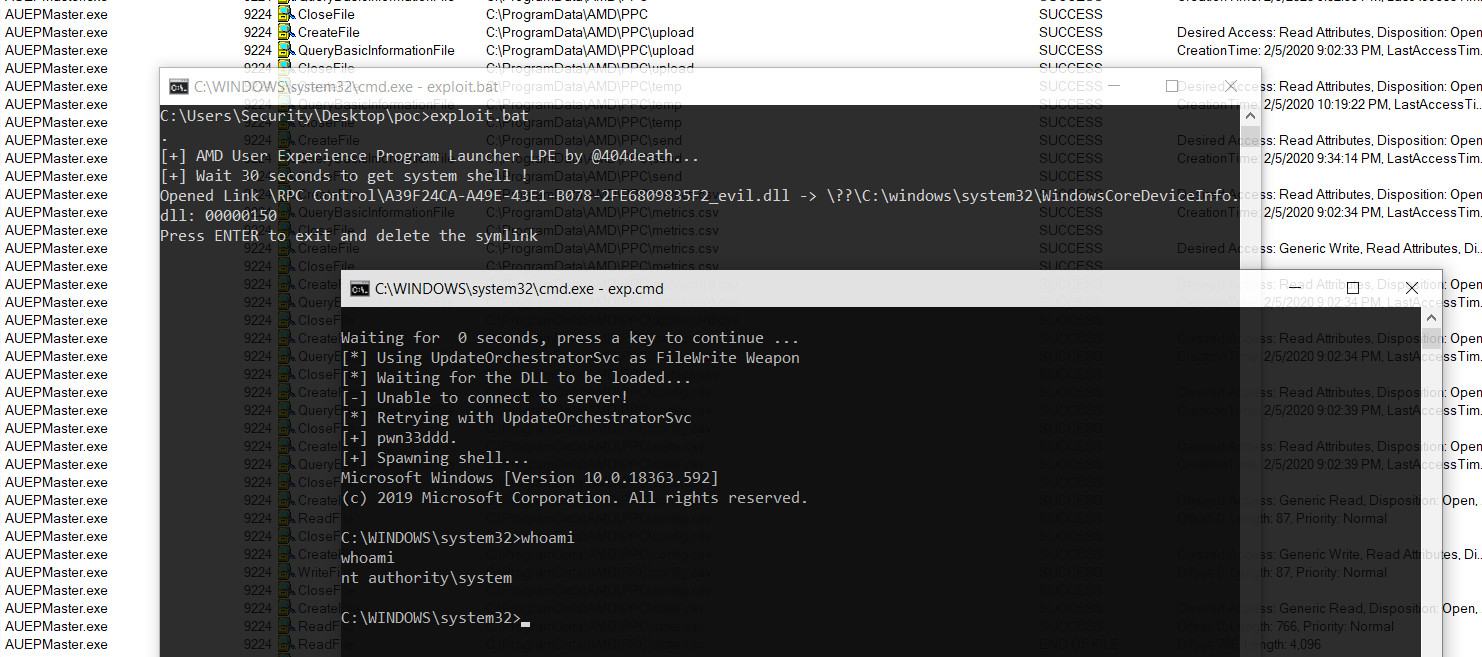 sailay1996/amd_eop_poc
CVE-2020-8950 AMD 用户体验计划启动器(来自 Radeon 软件)权限提升(FileWrite eop)
 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 权限提升完整 PoC
 st0rn/windows-10-exploit
Windows 10 漏洞利用
 andrd3v/cve-2026-43783
CVE-2026-43783 的概念验证与技术分析:通过 DesktopServicesHelper XPC 任意 chown 实现 macOS 本地权限提升以获取 root 权限。
 straight-tamago/nohomebar
CVE-2022-46689
 0xc4r/cve-2026-21508_poc
CVE-2026-21508 的概念验证,演示了针对 Windows 11 的 DLL 劫持攻击,通过将精心构造的 DLL 加载到 WUDFHost.exe 中来提升权限。









