
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 offensive-panda/nt-authority-system-context-rtcore
此漏洞利用程序重建并利用了 CVE-2019-16098,该漏洞位于驱动程序 Micro-Star MSI Afterburner 4.6.2.15658(即 RTCore64.sys 和 RTCore32.sys)中,允许任何已认证用户读取和写入任意内存、I/O 端口和 MSR。我没有使用…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — 通过 WER 时间旅行调试参数注入提权至 SYSTEM(Windows 11 本地提权),并附带自适应 faultrep.dll 解析器。
 melardev/xeytanwin32-rat
开发中。使用 Win32 API 以 C++ 编写的 RAT。
 karollooool/cve-2026-83991-writeup-and-poc
概念验证,演示了 Windows 云文件访问检查绕过(CVE-2026-83991),该漏洞通过 supersede 语义将只读文件转换为云占位文件,并附有详细的技术分析和复现步骤。
 mebeim/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,通过简单的 C 辅助程序和 shell 脚本演示漏洞利用过程。
 petergottesman/pwnkit-exploit
针对 pkexec 中 CVE-2021-4034 的本地权限提升漏洞利用程序,提供了一个概念验证,可在易受攻击的系统上获取 root shell。
 synacktiv/sccmsqlclient
MSSQL 客户端,适用于 SCCM 环境,支持侦察、在受管客户端上远程执行 PowerShell,以及提取敏感机密,如 NAA 凭据和 Azure AD 应用配置。
 incredibleindishell/certi-bhai
AD CS 利用相关内容放在这里
 malwareman007/cve-2023-27326
Parallels Desktop <18.1.1 的 VM 逃逸
 rjt-gupta/cve-2021-29337
CVE-2021-29337 - MODAPI.sys 中的权限提升(MSI Dragon Center)
 mbcrump/cve-2021-3156
关于 CVE-2021-3156 的说明:Sudo 中的基于堆的缓冲区溢出
 fi01/libput_user_exploit
CVE-2013-6282内核利用,覆盖ptmx.fsync处理程序和uevent_helper字符串,在易受攻击的Linux系统上实现本地权限提升。
 josephtlucas/vger
用于与经过身份验证的Jupyter实例交互的交互式CLI应用程序。
 bazad/gsscred-race
CVE-2018-4331: 针对iOS 11.2上GSSCred系统服务中竞争条件的利用程序。
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Proof-of-concept exploit for CVE-2026-20127, a pre-auth RCE in Cisco SD-WAN Manager/Controller enabling admin access and network configuration…
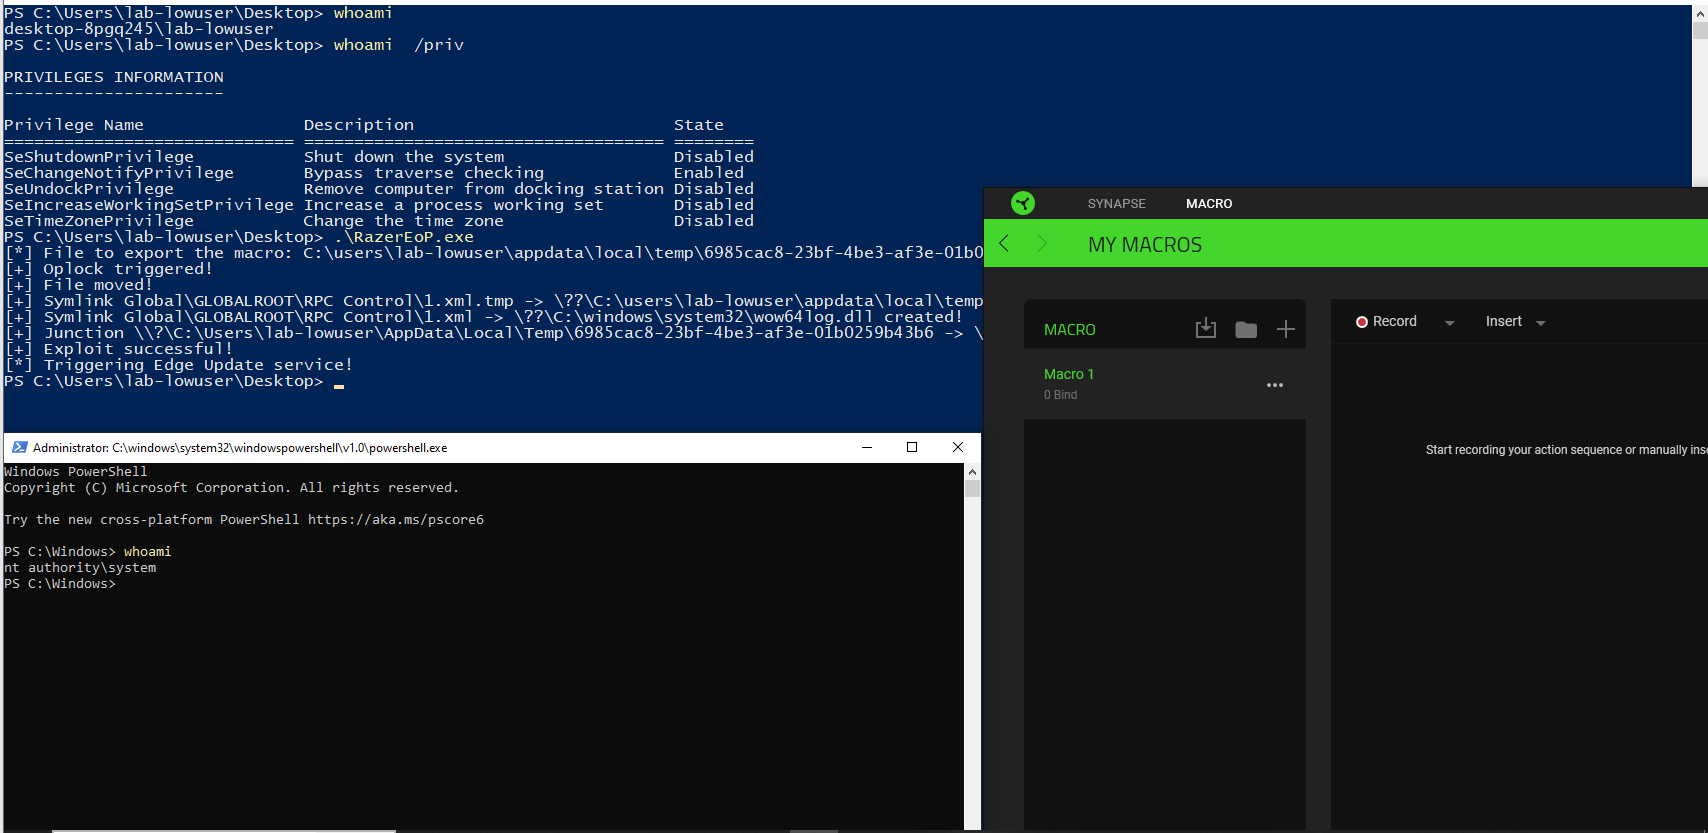 wh04m1001/razereop
针对 Razer Synapse 3 Macro SYSTEM 服务中任意文件删除/移动漏洞的概念验证漏洞利用程序,演示受影响版本上的本地权限提升。
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
适用于 iQOO Z9 5G 和 vivo T3 5G 的越狱/root CVE-2026-43499 Android 应用程序与载荷。这两款设备均使用 MediaTek Dimensity 7200 (MT6886) 平台。内核版本 5.15.178。
 gmh5225/dse-patcher
Windows 工具,通过修补内核变量来禁用驱动程序签名强制,允许加载未签名驱动程序以进行测试和研究。








