
 #1

 alirezac0/cve-2022-27502
RealVNC VNC服务器的漏洞利用
 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC for CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
CVE-2016-0728的C语言漏洞利用程序,针对Linux内核keyring子系统中的一个本地提权漏洞。包含一个检查器,用于测试系统是否易受攻击。
 hiikezoe/libperf_event_exploit
基于C语言的CVE-2013-2094漏洞利用程序,针对Android内核通过perf_event_open系统调用漏洞实现权限提升。
 manizada/ovswrap
针对 CVE-2026-64531 的本地权限提升概念验证,滥用 OVS 内核数据路径破坏凭据,并通过 sudoers 注入获取 root 权限。
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 wa1nut4/cve-2024-26230
CVE-2024-26230 的本地权限提升
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 在 powershell 中的漏洞利用
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
CVE-2025-24203 iOS漏洞的轻微改进版利用程序,由Google Project Zero的Ian Beer开发
 blacksnufkin/axhunter
针对 Wellbia XIGNCODE3 反作弊 xhunter 驱动系列(xhunter1.sys v2023.12.7.78 和 xhunter2.sys v2026.6.1.192)的 PoC(CVE-2026-15430、CVE-2026-3609)。
 d0n601/pentest-cheat-sheet
网上的速查表有很多,但这份是我的。
 askyeye/cve-2018-19320
利用类似ring0 memcpy的功能来禁用驱动程序签名强制(DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
针对CVE-2020-27949的概念验证利用程序,演示了通过DTrace fasttrap ioctl在没有提升权限的情况下对macOS进程进行任意内存读写。
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 上的预认证远程 root(CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub 本地权限提升
 grisuno/blacksandbeacon
Linux C2 信标,具备原生内存 ELF BOF 加载器、AES-256-CFB 加密轮询,以及用于无文件后渗透模块的 Python C2 服务器。
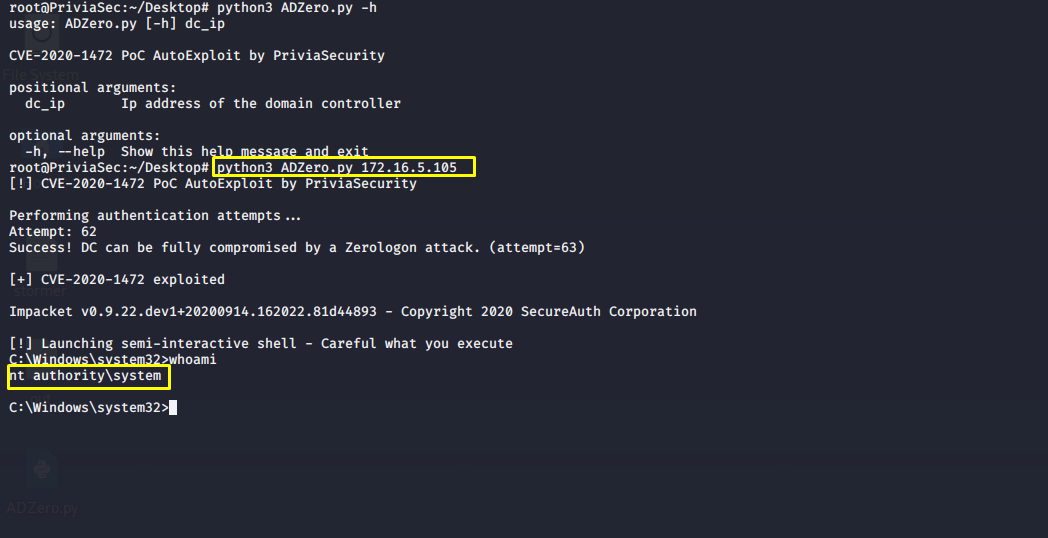 privia-security/adzero
Zerologon自动利用工具 | CVE-2020-1472









