
 #1

 slyd0g/dylibhijacktest
在 macOS 上发现 DYLD_INSERT_LIBRARIES 劫持
 bridgeralderson/cve-2025-9074-poc
已在 Docker Desktop 中发现一个漏洞。远程攻击者可能利用该漏洞在目标系统上触发安全限制绕过。
 android-rooting-tools/libfutex_exploit
CVE-2014-3153 漏洞利用程序
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
托管假想的EDR Spoofer的仓库,最初由Nightmare-Eclipse发现
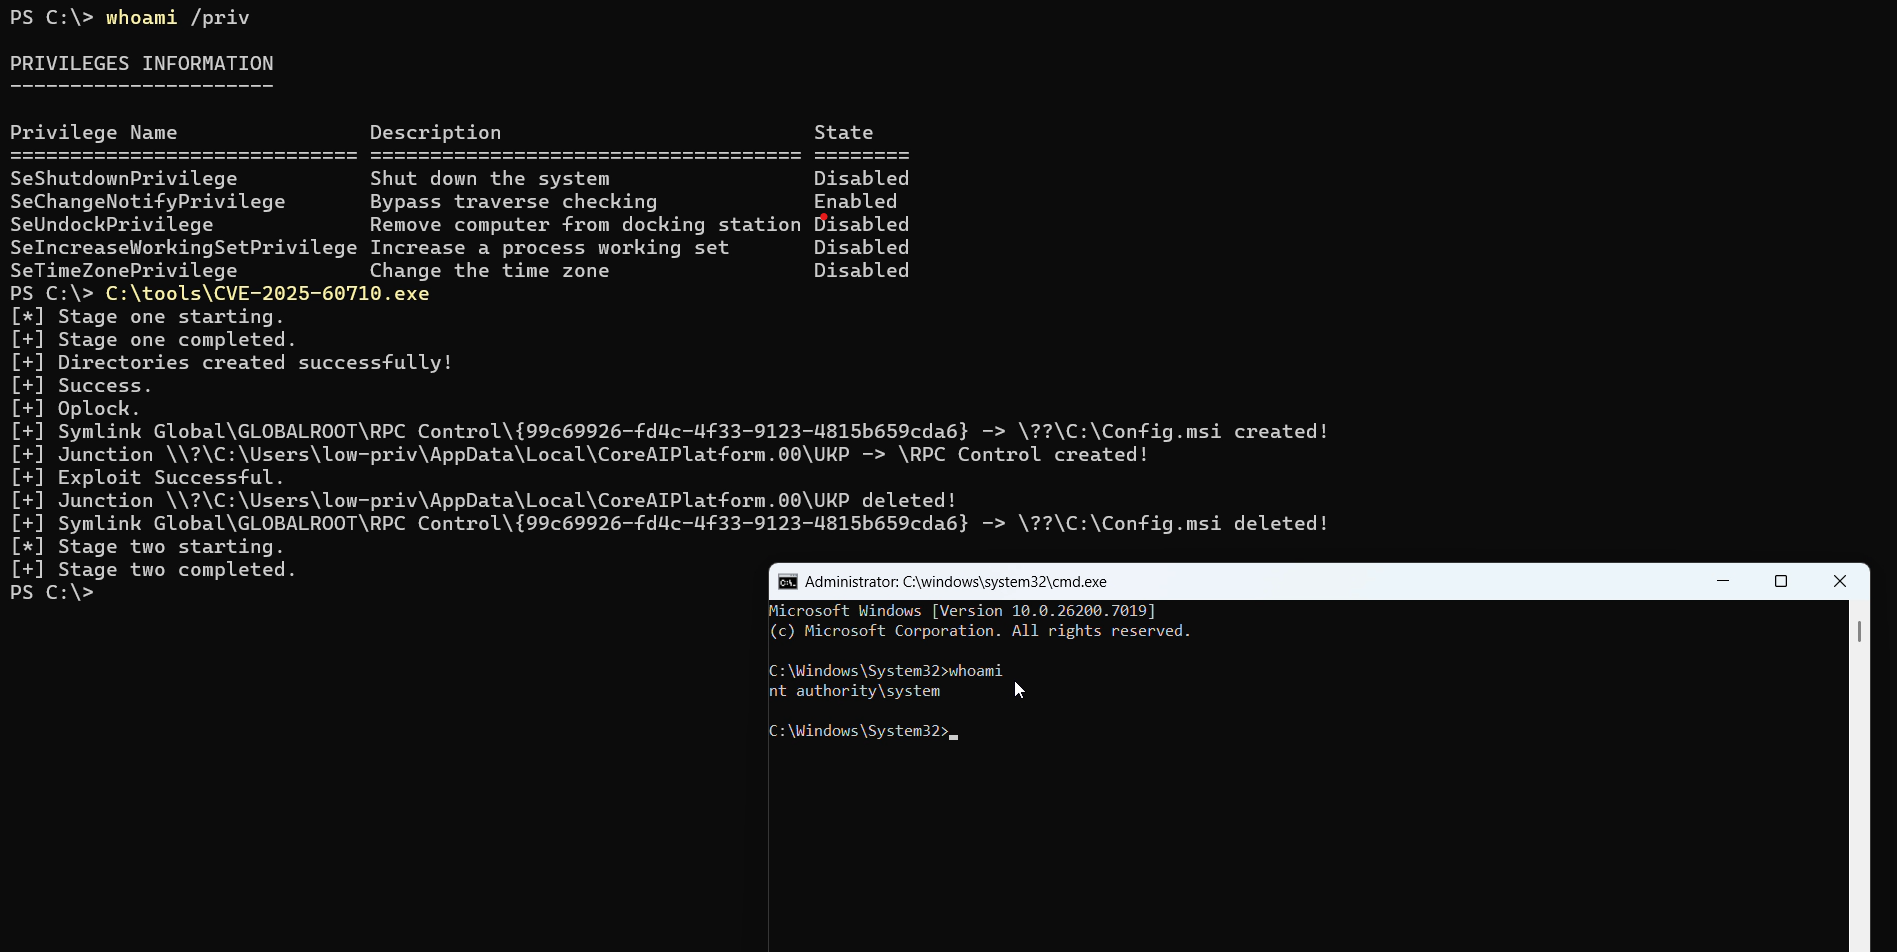 redpack-kr/cve-2025-60710
针对 CVE-2025-60710 的概念验证漏洞利用程序,这是一个存在于 Windows Recall 计划任务中的本地提权漏洞,利用符号链接攻击能够以 SYSTEM 权限删除任意文件夹。
 msm8916-mainline/cve-2022-22063
某些旧款高通芯片组的虚拟机监视器固件存在安全问题
 u53rw4r3/remotekeystrokes
一个用于通过图形桌面程序自动化击键的脚本。
 ihack4falafel/dell-driver-eop-cve-2021-21551
戴尔驱动程序权限提升 (CVE-2021-21551)
 mhdgning131/teletunnel
使用隐秘的C++ Telegram Bot以及Telegram本身作为C2接口绕过EDR!
 blasty/wake-and-break
针对 AMD navi31(RX 7900)GPU 的 PSP 漏洞利用,可禁用固件签名检查,使显卡加载未签名的 SMU、SDMA、MEC、IMU 和 RLC 固件;冷启动后不持久。

 tandasat/cve-2022-25949
金山毒霸 KWatch 驱动程序版本 2009.3.17.77 中一个存在多年的本地 EoP 漏洞利用程序。
 chenaotian/cve-2022-0185
CVE-2022-0185 POC and Docker and Analysis write up
 raesene/cve-2022-23648-poc
CVE-2022-23648 的 POC

 juanbindez/cve-2026-31431
复制失败 - CVE-2026-31431









