
 #1
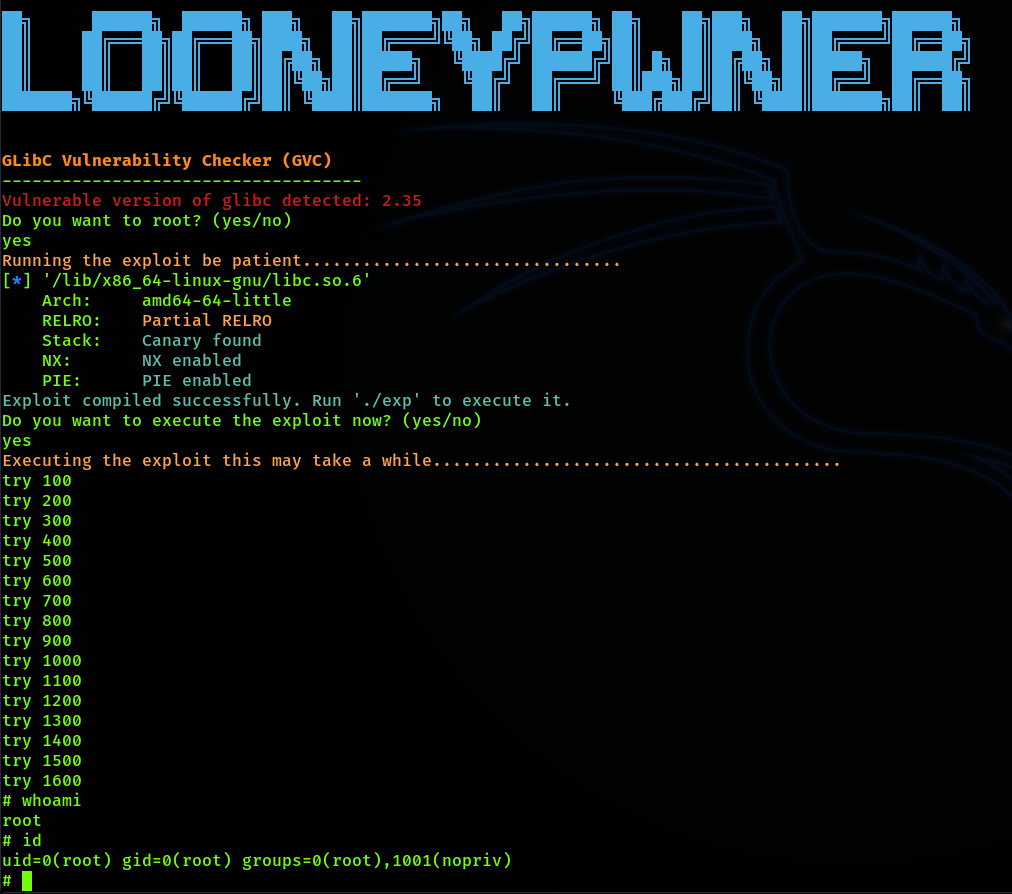
 chaudharyarjun/looneypwner
针对 CVE-2023-4911 的利用工具,瞄准多种 Linux 发行版中的 'Looney Tunables' glibc 漏洞。
 aiex-3/confluence-hack
CVE-2023-22515 在 Atlassian Confluence 中的漏洞利用程序,可创建新的管理员用户并部署基于 Web 的 Shell 插件,以便在服务器上执行命令。

 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor 的派对包。
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows 跨设备虚拟摄像头权限提升 - 标准用户到 SYSTEM
 slaptat/copyfail30
适用于 Python 3.10 之前版本的 copyFail,无需 os.splice()
 ch3rn0byl/cve-2021-21551
针对CVE-2021-21551的概念验证利用程序,针对Dell的dbutil_2_3驱动程序,在禁用HVCI的系统上实现代码执行。
 roddux/germy
GERMY 是 Linux 内核中 N_GSM 线路规程的一个 n-day 漏洞。
 karazajac/dirtyfail
针对Linux页缓存写入漏洞的检测器+概念验证代码:Copy Fail(CVE-2026-31431)和Dirty Frag(CVE-2026-43284/43500)。仅限授权的安全研究。
 rhzv0/bat
全频谱Linux对手模拟平台,具备内核级隐蔽、C2回连、权限提升、凭据窃取、横向移动及痕迹清除能力。专为红队行动与检测研究设计。
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 的概念验证代码。
 sxlmnwb/cve-2023-0386
Ubuntu 22.04 上的漏洞利用
 zephrfish/copyfail-cve-2026-31431
使用 AF_ALG + splice 覆盖 setuid 二进制文件页缓存以获取 root 权限的 Linux 内核 LPE 漏洞利用(CVE-2026-31431)。无竞态条件,自 2017 年起适用于所有发行版。
 hd3s5aa/cve-2023-21674
CVE-2023-21674的概念验证漏洞利用工具,针对Windows ALPC漏洞,可通过内核内存操作实现浏览器沙箱逃逸及SYSTEM权限提升。
 hoangkien1020/cve-2020-14321
课程注册允许从教师角色提权到管理者角色,进而实现远程代码执行(RCE)









