
 #1

 apkc/cve-2024-26229-bof
CVE-2024-26229针对Cobalt Strike和BruteRatel的BOF实现
 geekben/towelroot
CVE-2014-3153 及其著名漏洞利用 towelroot 在 x86 架构上的研究
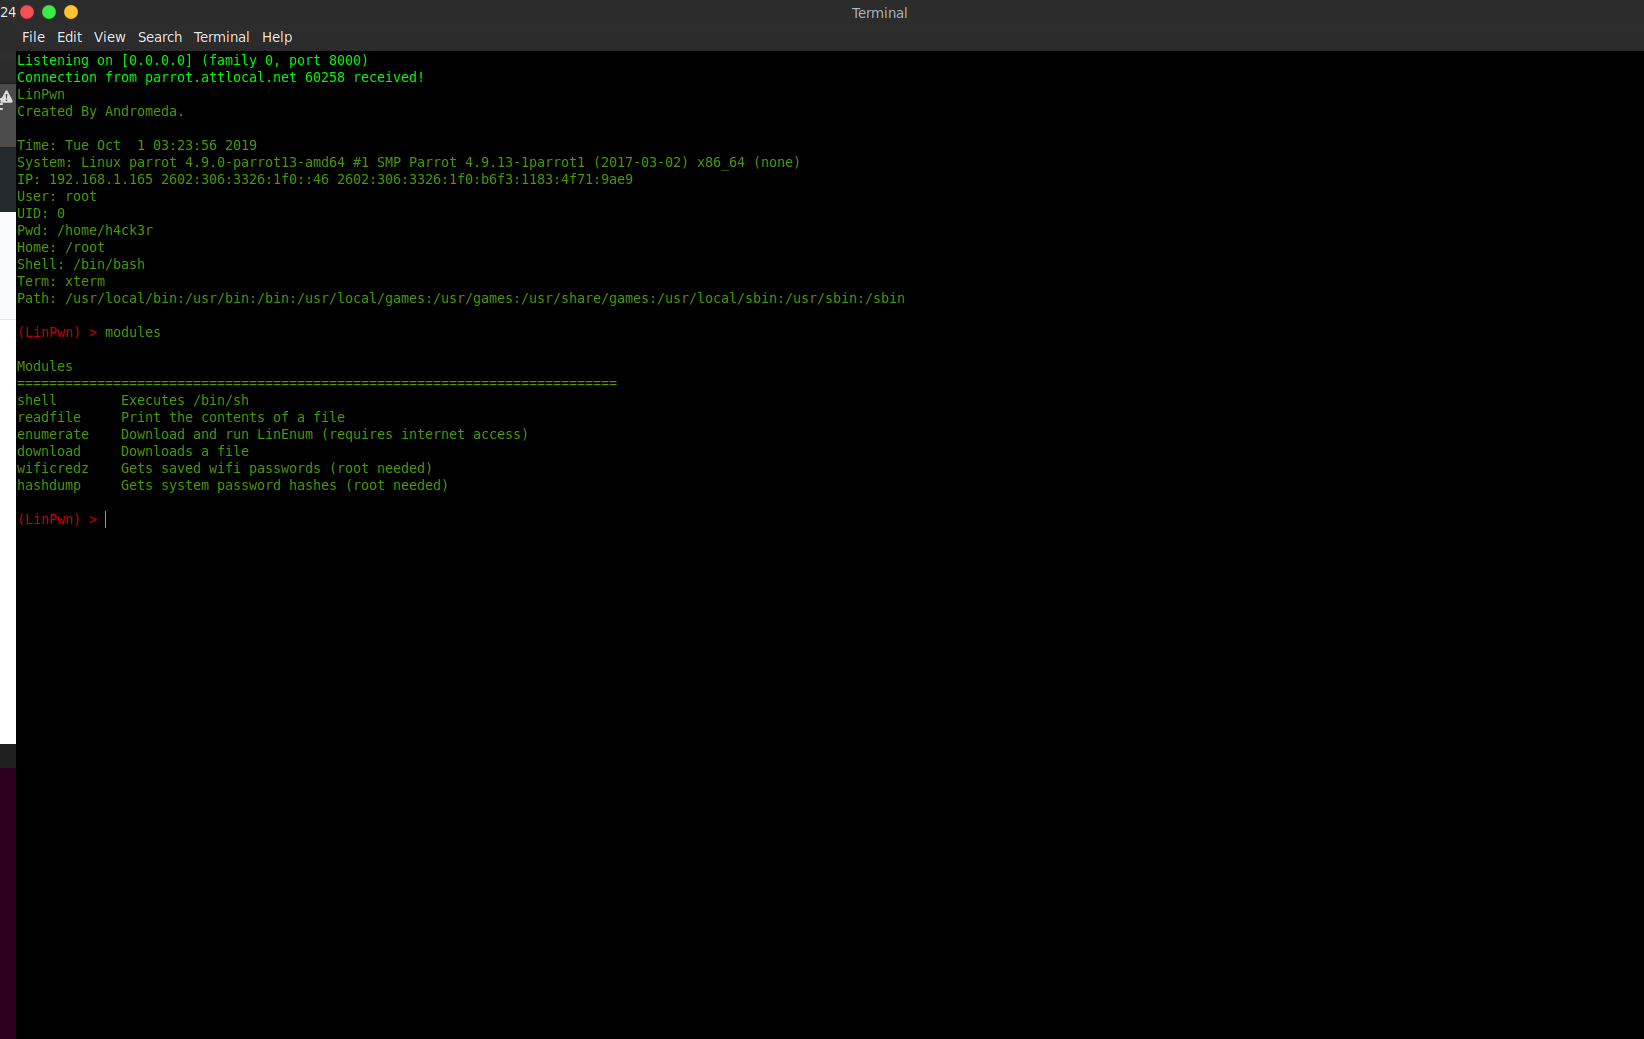 andromeda1957/linpwn
交互式后渗透工具,用于Linux权限提升、枚举、文件外泄和通过反弹shell获取凭证。
 mr-r3b00t/cve-2021-3156
CVE-2021-3156 的概念验证漏洞利用代码,sudo 中的一个基于堆的缓冲区溢出漏洞,允许本地权限提升至 root。
 synacktiv/windows_kernel_shadow_stack
Windows 内核影子栈缓解措施某些方面的概念验证。
 kristal-g/cve-2021-40449_poc
CVE-2021-40449 漏洞利用
 iss4cf0ng/cve-2026-31431-linux-copy-fail
基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。
 canyie/cve-2024-23700
CVE-2024-23700 的 PoC,Android 静默权限提升,允许读取/写入联系人、短信、日历、通话记录和语音信箱,拨出电话或接听来电,操纵通话设置,访问并控制其他应用发送的通知,控制附近设备,录制音频,访问设备标识符,并绕过后台限制。
 tr3ee/cve-2021-4204
CVE-2021-4204:Linux 内核 eBPF 本地权限提升
 kc57/awesome-pentest
一份很棒的渗透测试工具和资源列表。
 abstractclass/cloudprivs
通过暴力测试从云凭证中确定权限。
 alexlinov/miniplasma-runner
为 C2 改写的 CVE-2020-17103,具有拆分二进制 SYSTEM 回调功能
 alfarom256/logmeinpochandledup
针对 LogMeIn/GoTo Windows 内核驱动程序竞争条件的漏洞利用,可复制 SYSTEM 句柄,从而实现线程令牌模拟和本地权限提升。
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop 本地权限提升的 POC
 silverplate3/my-cves
我发现的CVE。技术文章、漏洞利用示例以及模糊测试会话的演练。
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499(GhostLock)rtmutex remove_waiter() UAF 本地提权 PoC,适用于高通 Android 4.19 内核(Redmi K40 / 骁龙 870 级别),基于 LD_PRELOAD









