
 #1
 exploitblizzard/windows-privilege-escalation-cve-2021-1732
针对 CVE-2021-1732 的 C++ 漏洞利用,目标是 Win10 1803-20H2 和 Server 2019/2004 上的 Windows 权限提升。提供内核级权限提升,用于渗透测试。
 ynwarcs/cve-2023-24871
CVE-2023-24871 的 pocs 和漏洞利用 (rce + lpe)
 saisathvik1/windows-privilege-escalation-notes
我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
 hoangkien1020/cve-2020-11890
CVE-2020-11890: usergroup 表类中的不当输入验证可能导致 ACL 配置损坏,进而导致远程代码执行(RCE)
 phackt/wptsextensions.dll
WptsExtensions.dll,用于利用任务计划程序的 DLL 劫持漏洞。
 estamelgg/cve-2021-4034-nogcc
针对 CVE-2021-4034(polkit pkexec)的独立利用程序,无需 gcc 或 cmake 即可运行,可在 Linux 系统上提供交互式 Shell 或单行命令执行。
 joelgmsec/thunderstorm
用于利用UPS设备的模块化框架
 yakidango-official/ghostlock-h80gt
荣耀 80 GT 权限提升 PoC:GhostLock(CVE-2026-43499)+ 自定义 KernelSU 模块加载
 r41n3rzuf477/ps-ppl-bypass
Process Explorer 漏洞驱动 PPL 绕过
 duck-sec/cve-2023-28252-compiled-exe
对fortra的CVE-2023-28252利用程序的一个修改版本,已编译为exe文件。
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
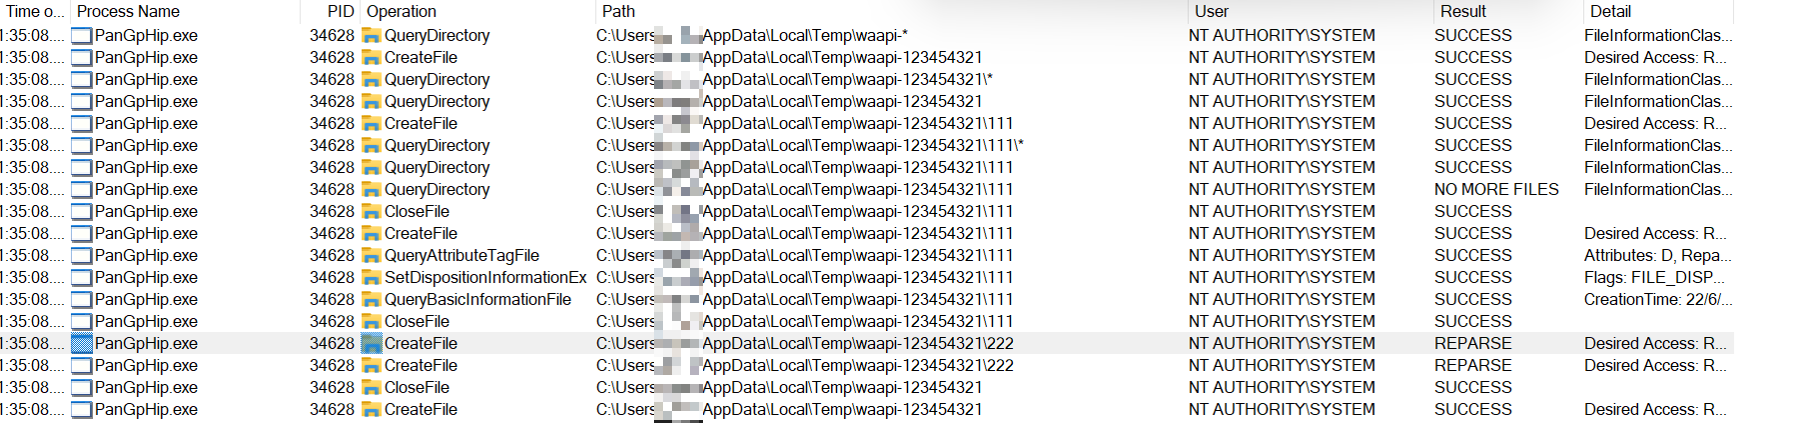 hagrid29/cve-2024-2432-paloalto-globalprotect-eop
Proof-of-concept exploit for CVE-2024-2432 demonstrating local privilege escalation on Windows via arbitrary file delete through symbolic link attack…
 sourceincite/dashoverride
这是一个针对 VMware vRealize Operations Manager 的预认证 RCE 漏洞利用工具。
 malwation/cve-2026-43786
针对 CVE-2026-43786 的概念验证漏洞利用,该漏洞是 macOS CoreServices 中的本地权限提升漏洞,可让应用程序获取 root 权限。
 sharif-dev/androidkernelvulnerability
触发与分析 Android 内核漏洞 CVE-2019-2215
 csenox/cve-2021-22911
Pre-Auth Blind NoSQL Injection 导致 Rocket Chat 3.12.1 远程代码执行
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
关于 CVE-2022-41040 的 metasploit 脚本(POC)。Microsoft Exchange 容易受到服务器端请求伪造(SSRF)攻击。经过身份验证的攻击者可以利用该漏洞提升权限。









