
 #1
 zeromemoryex/cve-2025-68921
影响数百万游戏笔记本电脑的本地权限提升
 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 wh0am123/cve-2025-54918-poc
CVE-2025-54918 的 POC 及技术演示。
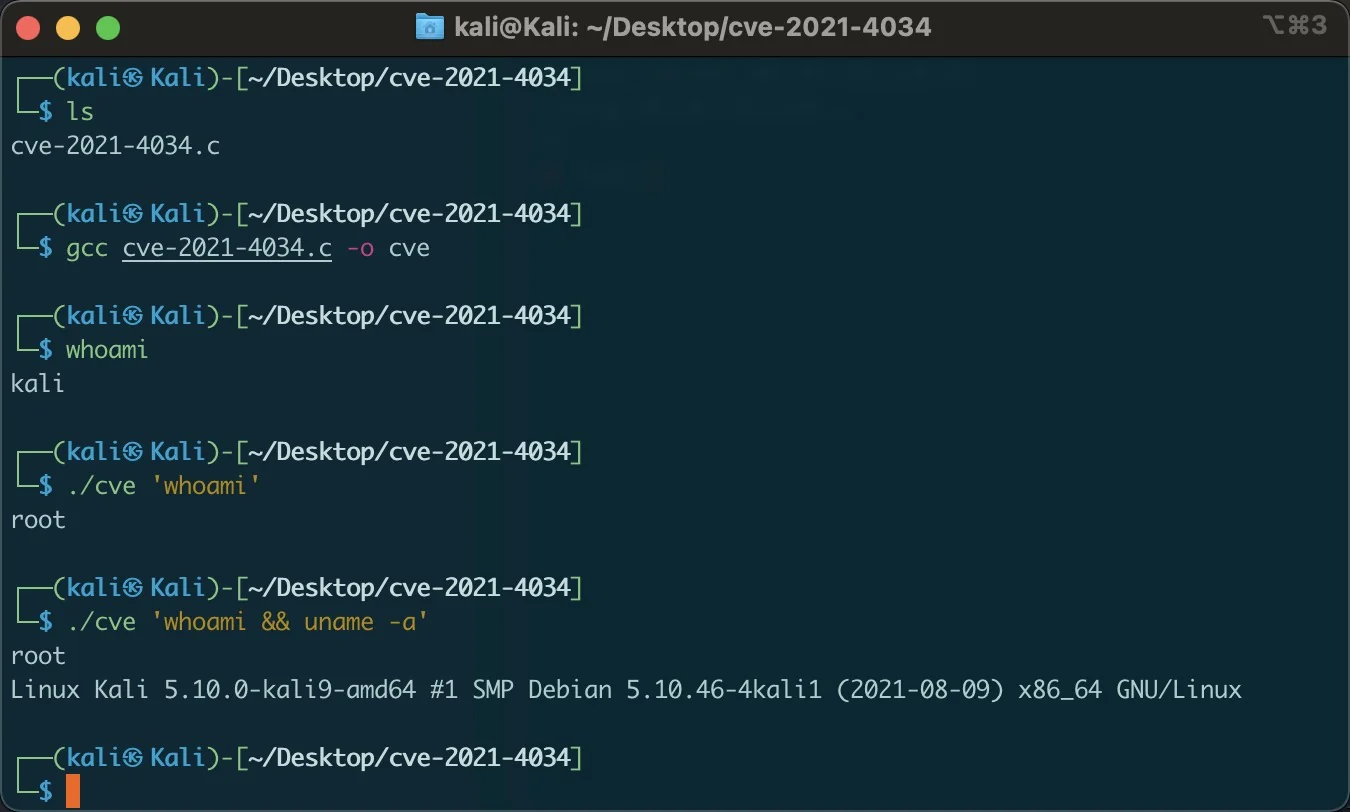 zhzyker/cve-2021-4034
polkit pkexec 本地权限提升漏洞,用于添加自定义命令
 webldix/cve-2024-31317-poc-deployer
用于在 Android 9-13 上自动化部署 CVE-2024-31317 PoC 的工具,可通过 Zygote 注入实现权限提升并执行反向 Shell。
 dev-2null/kerberosrun
一个用来摆弄 Kerberos 的小工具。
 alfarom256/hphardwarediagnostics-poc
HP硬件诊断工具EtdSupp驱动的PoC漏洞利用程序
 mindsflee/winflesher
自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。
 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 buter-chkalova/project-rvbbit
探索 DKOM、系统调用挂钩、隐蔽性、可观测性与防御性检测的教育性 Linux 内核 Rootkit PoC
 veritas501/cve-2021-22555-pipeversion
使用管道原语重写的 CVE-2021-22555 漏洞利用
 zombie-kaiser/cve-2024-30088-windows-poc
该漏洞存在于 NtQueryInformationToken 函数中,特别是在处理AuthzBasepCopyoutInternalSecurityAttributes 函数时,该漏洞源于内核在操作对象时对锁定机制的不当管理,这一失误可能导致恶意实体意外提升权限。
 rabidwh0re/reality_smasher
vRealize 远程代码执行 + 权限提升 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
PoC漏洞利用集合,针对Nexus Repository Manager 3的漏洞(CVE-2020-10199, CVE-2020-10204, CVE-2020-11444),可通过HTTP端点实现远程代码执行和权限提升。
 swelljoe/flar
轻量级CLI工具,在隔离的Bubblewrap沙箱中运行AI编码代理,具有严格的文件系统、网络和凭据隔离,以防止提示注入和供应链攻击。









