
 #1

 blacksnufkin/pt-toolkit
渗透测试或红队演练中使用的利用脚本及其他实用工具
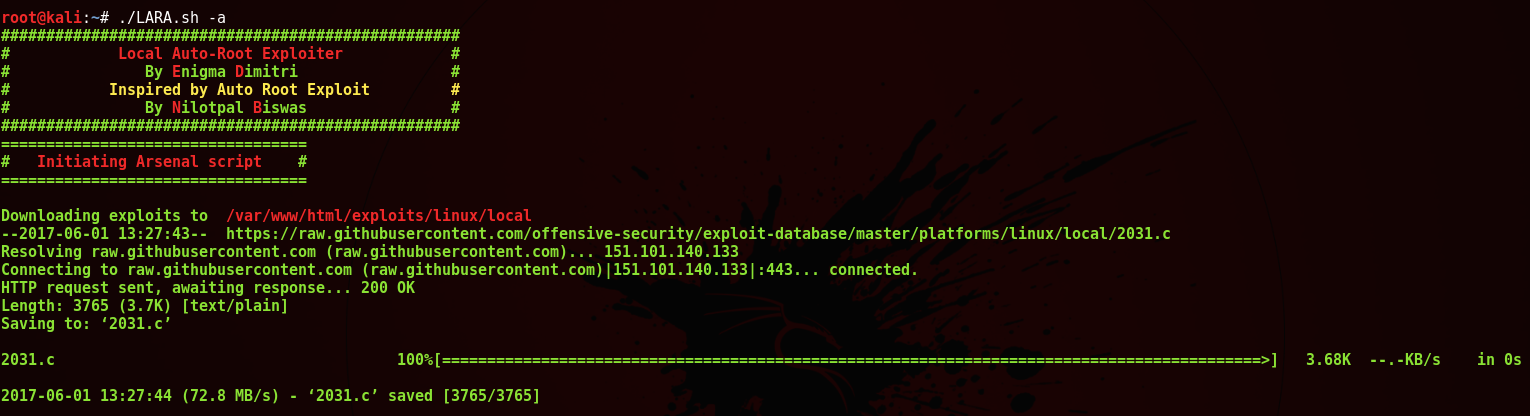 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter 是一款简单的 Bash 脚本,可帮助你在目标机器没有网络连接时,从攻击机部署本地提权漏洞利用程序。
 basharkey/cve-2022-0847-dirty-pipe-checker
用于检查 CVE-2022-0847 "Dirty Pipe" 的 Bash 脚本
 mtjailed/unjailme
基于 Rani Idan(Zimperium)的概念验证(CVE-2018-4087)的沙箱逃逸工具。
 laginimaineb/cve-2016-2431
高通TrustZone内核权限提升
 nickguitar/yaps
Yet Another PHP Shell - 最完整的PHP反弹Shell
 veritas501/pipe-primitive
受 DirtyPipe 启发的 Linux 内核漏洞利用原语
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File,实现CVE-2020-0796 SMBGhost本地权限提升,具备令牌窃取和会话提升双重武器化途径。
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
PowerShell 概念验证,演示 CVE-2026-85884,即 Windows whesvc/WinDiag Lua ETW 权限提升漏洞,可从低权限或 WPAD LPAC 代码提升至 SYSTEM。
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
针对 Android 内核漏洞 CVE-2020-0041 的本地权限提升利用程序,可跨设备和内核版本移植。
 mazx0p/mssqlbof
一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 davidcarliez/cve-2026-49176_lpe_poc
本地权限提升概念验证,针对Windows WalletService漏洞(已于2026年7月修复)。









