
 #1

 anonymous941/zygote-injection-toolkit
用于利用 Android Zygote 注入漏洞 (CVE-2024-31317) 的命令行工具
 flangvik/sharpapplocker
C# 移植版本的 Get-AppLockerPolicy PowerShell cmdlet
 bbaranoff/cve-2022-0847
CVE-2022-0847 的漏洞利用程序,这是一个 Linux 内核权限提升漏洞,提供了获取 root 访问权限的概念验证。
 deathshotxd/0xkern3lcrush
高级 PoC 与研究:针对 CVE-2026-0828(Safetica)和 CVE-2025-7771(ThrottleStop)。分析 BYOVD(自带易受攻击驱动程序)TTP,用于 Ring 0 进程终止和物理内存读写。研究 EDR-Killer 模式、PPL 绕过以及…
 manizada/cifswitch
CVE-2026-46243 的概念验证漏洞利用,利用伪造的 NSS 库和命名空间操作,通过 cifs.upcall 提升权限。

 wavestone-cdt/defcon-cicd-pipelines-workshop
实战型 CI/CD 流水线安全工作坊,包含 Terraform 实验环境、AWS 漏洞利用、Kubernetes 逃逸及制品后门植入练习,用于进攻性安全培训。
 lukegix/cve-2022-2602
CVE-2022-2602
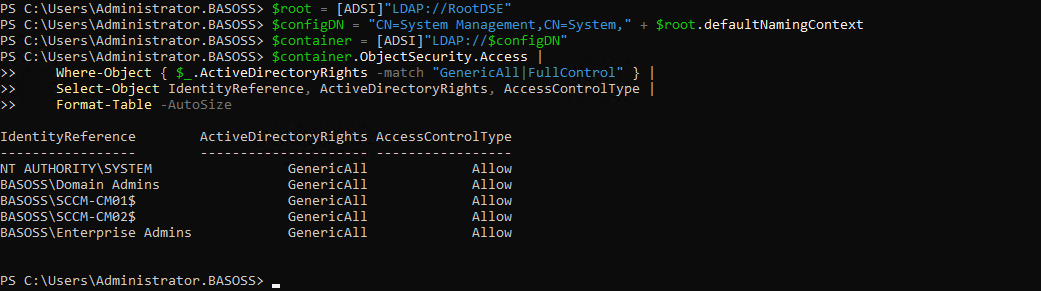 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
针对 Microsoft Configuration Manager (SCCM) 的概念验证漏洞利用链 (CVE-2026-47301),结合了失效的访问控制、CAB 任意写入路径遍历、证书验证绕过和 DLL 劫持,以实现 SYSTEM 级代码执行。
 estimated1337/lenovo_exec
CVE-2022-3699 具备任意内核代码执行能力
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 内核漏洞利用
 wh04m1001/diagtrackeop
滥用 SeImpersonate 的 Windows 权限提升漏洞利用,通过 DiagTrack RPC,利用 Secondary Logon 获取 INTERACTIVE 令牌并取得 SYSTEM 权限。
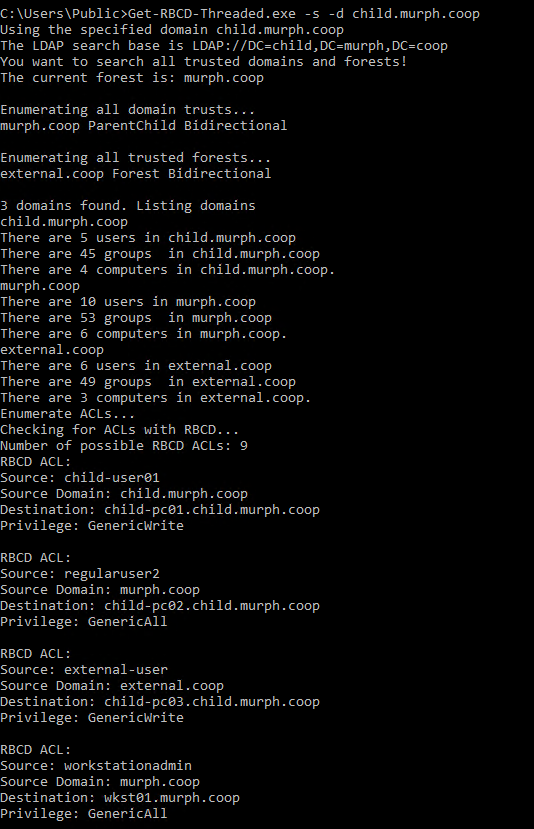 fatrodzianko/get-rbcd-threaded
用于发现 Active Directory 环境中基于资源的约束委派攻击路径的工具
 nmulasmajic/cve-2018-8897
通过使机器触发 bugcheck(本地 DoS),实现 POP/MOV SS(CVE-2018-8897)漏洞的利用。
 deadjakk/reg1c1de
用 C# 编写的注册表权限扫描器,用于发现注册表中的潜在权限提升途径。
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099)仅限服务









