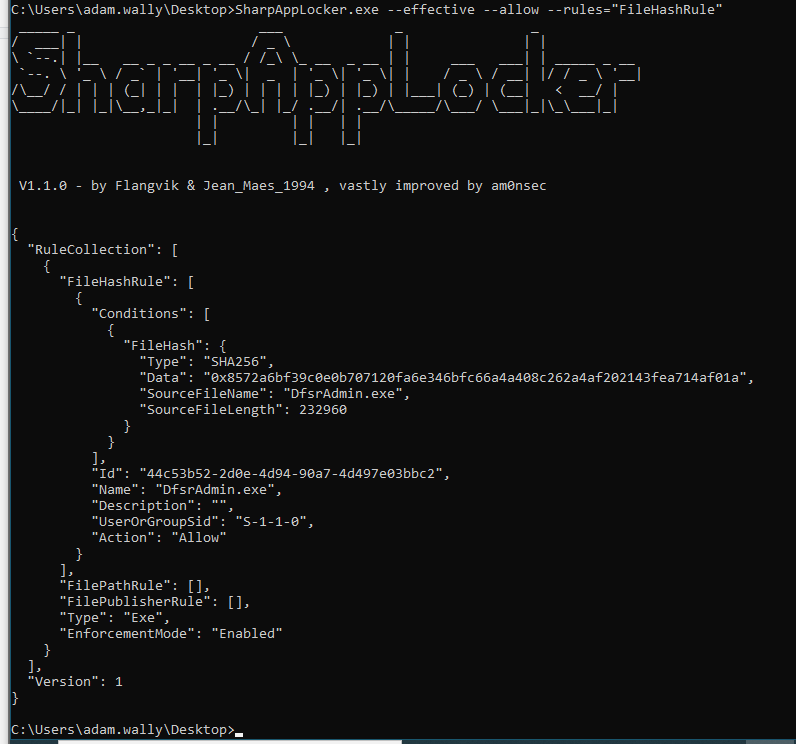
C# 移植的 PowerShell cmdlet Get-AppLockerPolicy,具有扩展功能。包括过滤和搜索特定类型规则和操作的能力。当你已初步绕过AppLocker且不想留下PowerShell日志时非常有用。
寻找预编译版本?请查看 https://github.com/Flangvik/SharpCollection 项目!
 _____ _                       ___              _                _
/  ___| |                     / _ \            | |              | |
\ `--.| |__   __ _ _ __ _ __ / /_\ \_ __  _ __ | |     ___   ___| | _____ _ __
 `--. \ '_ \ / _` | '__| '_ \|  _  | '_ \| '_ \| |    / _ \ / __| |/ / _ \ '__|
/\__/ / | | | (_| | |  | |_) | | | | |_) | |_) | |___| (_) | (__|   <  __/ |
\____/|_| |_|\__,_|_|  | .__/\_| |_/ .__/| .__/\_____/\___/ \___|_|\_\___|_|
                       | |         | |   | |
                       |_|         |_|   |_|


 V1.1.0 - by Flangvik & Jean_Maes_1994 , vastly improved by am0nsec


使用方法:
  -h, -?, --help              显示帮助

  -l, --local                  查询本地AppLocker配置

  -d, --domain              查询域AppLocker配置(需要LDAP路径)

  -e, --effective           查询本机生效的AppLocker配置

  -A, --allow                仅返回允许的操作规则

  -D, --deny                仅返回拒绝的操作规则

      --ldap=VALUE         用于查询域策略的LDAP过滤器

      --rules=VALUE        逗号分隔的规则类型列表,用于过滤 "FileHashRule, FilePathRule, FilePublisherRule, All" 默认:All

      --outfile=VALUE      将找到的规则以JSON格式写入磁盘的文件路径

示例:
         SharpAppLocker.exe --effective --allow --outfile "C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe --effective --allow --rules="FileHashRule,FilePathRule" --outfile="C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe -e -D
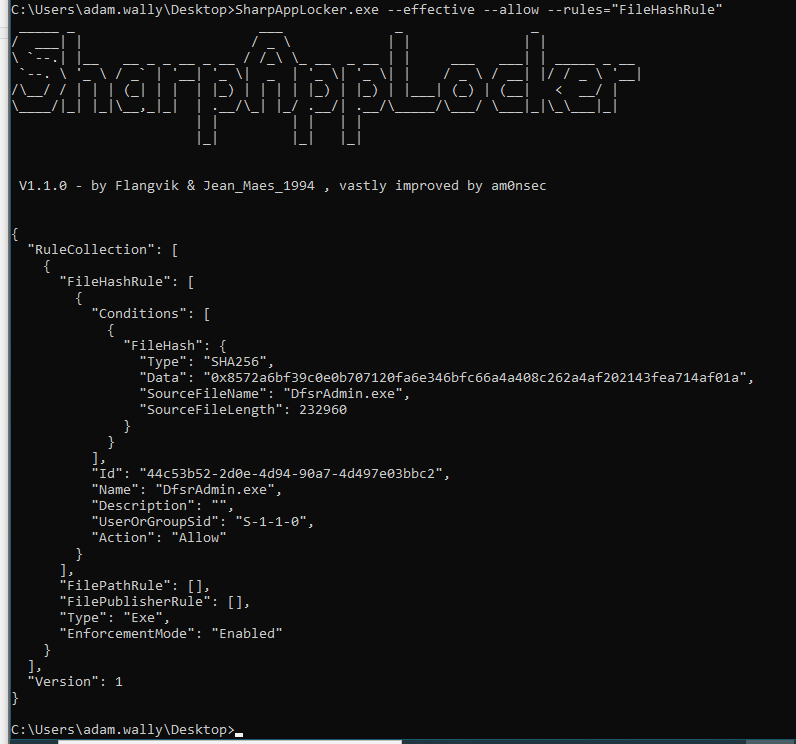
详细信息请查看MSDN网址:https://docs.microsoft.com/en-us/powershell/module/applocker/get-applockerpolicy?view=win10-ps