
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。
 tastypepperoni/runaswintcb
概念验证型C漏洞利用程序,可从用户态运行带WinTcb-Light保护机制的DLL,演示Windows权限提升原语,并实现AV/Defender绕过。
 horizon3ai/backup_dc_registry
一个简单的 POC,滥用 Backup Operator 权限远程导出 SAM、SYSTEM 和 SECURITY
 wh04m1001/cve-2023-20178
针对Cisco Secure Client和AnyConnect中任意文件删除漏洞的概念验证,可通过滥用Windows Installer实现权限提升至SYSTEM。

 mitchmoser/lacheck
多线程C# .NET程序集,用于通过SMB、WMI和WinRM枚举Windows主机上的本地管理员权限,集成了BloodHound以进行Active Directory侦察。
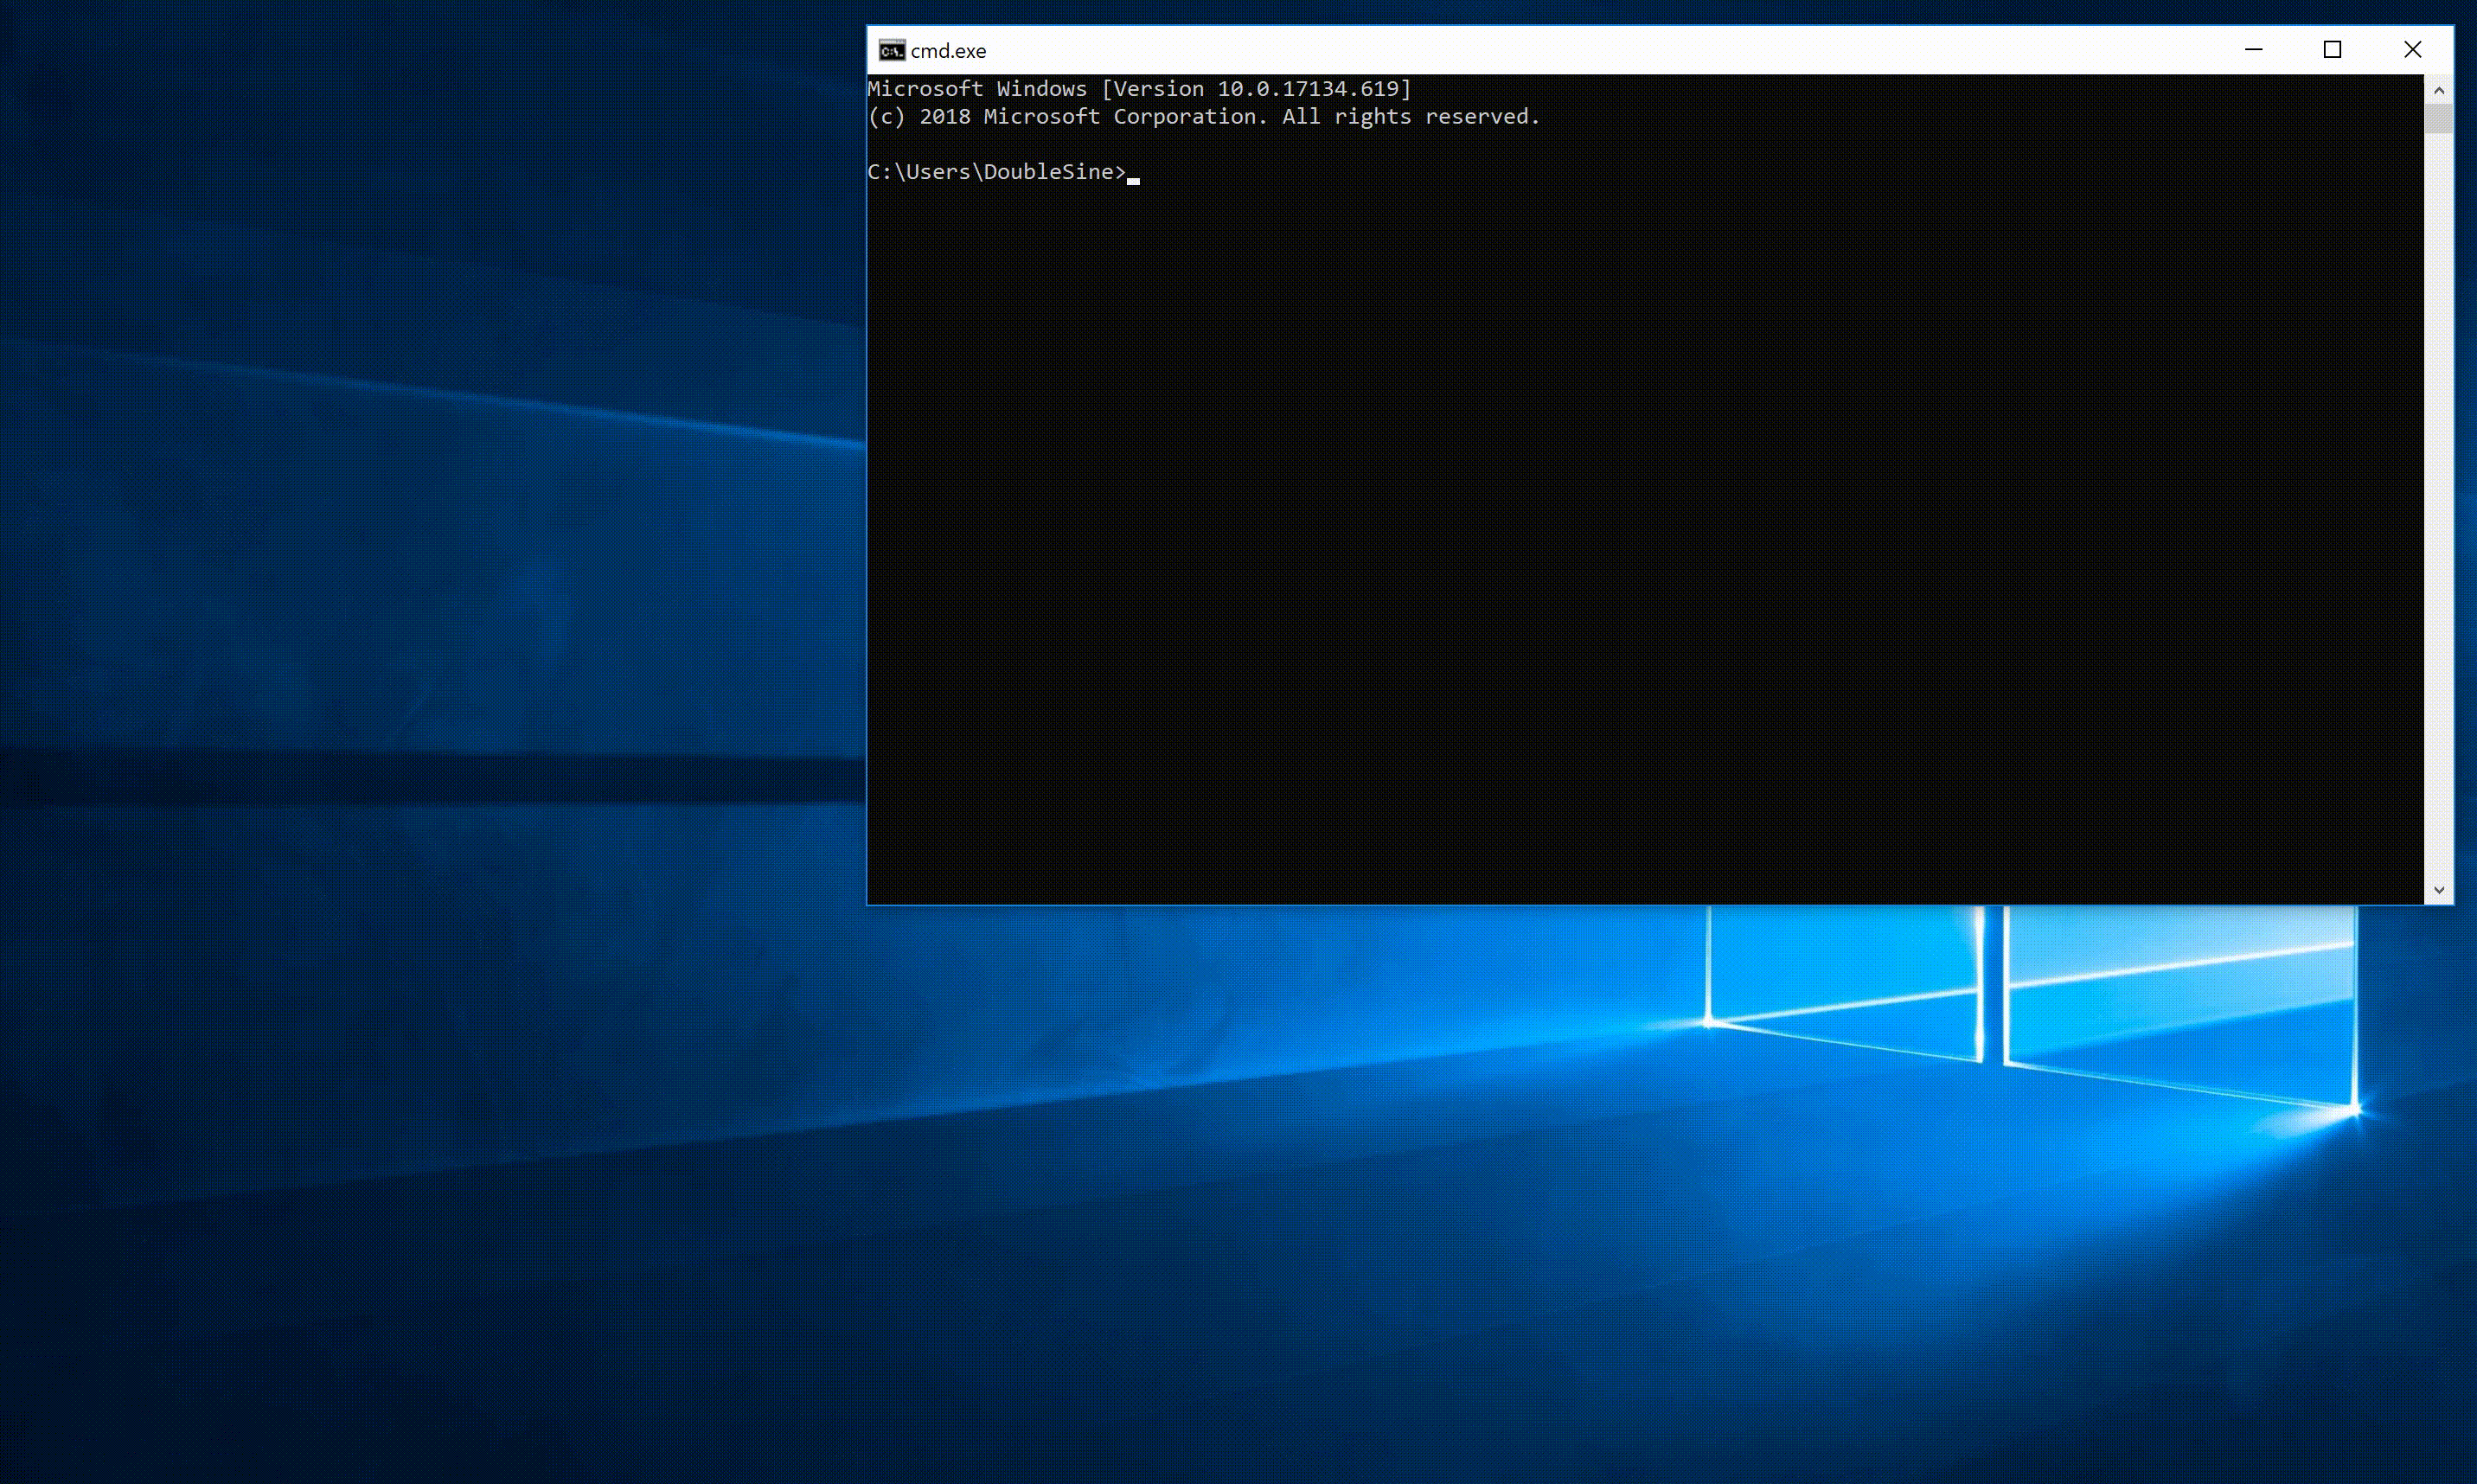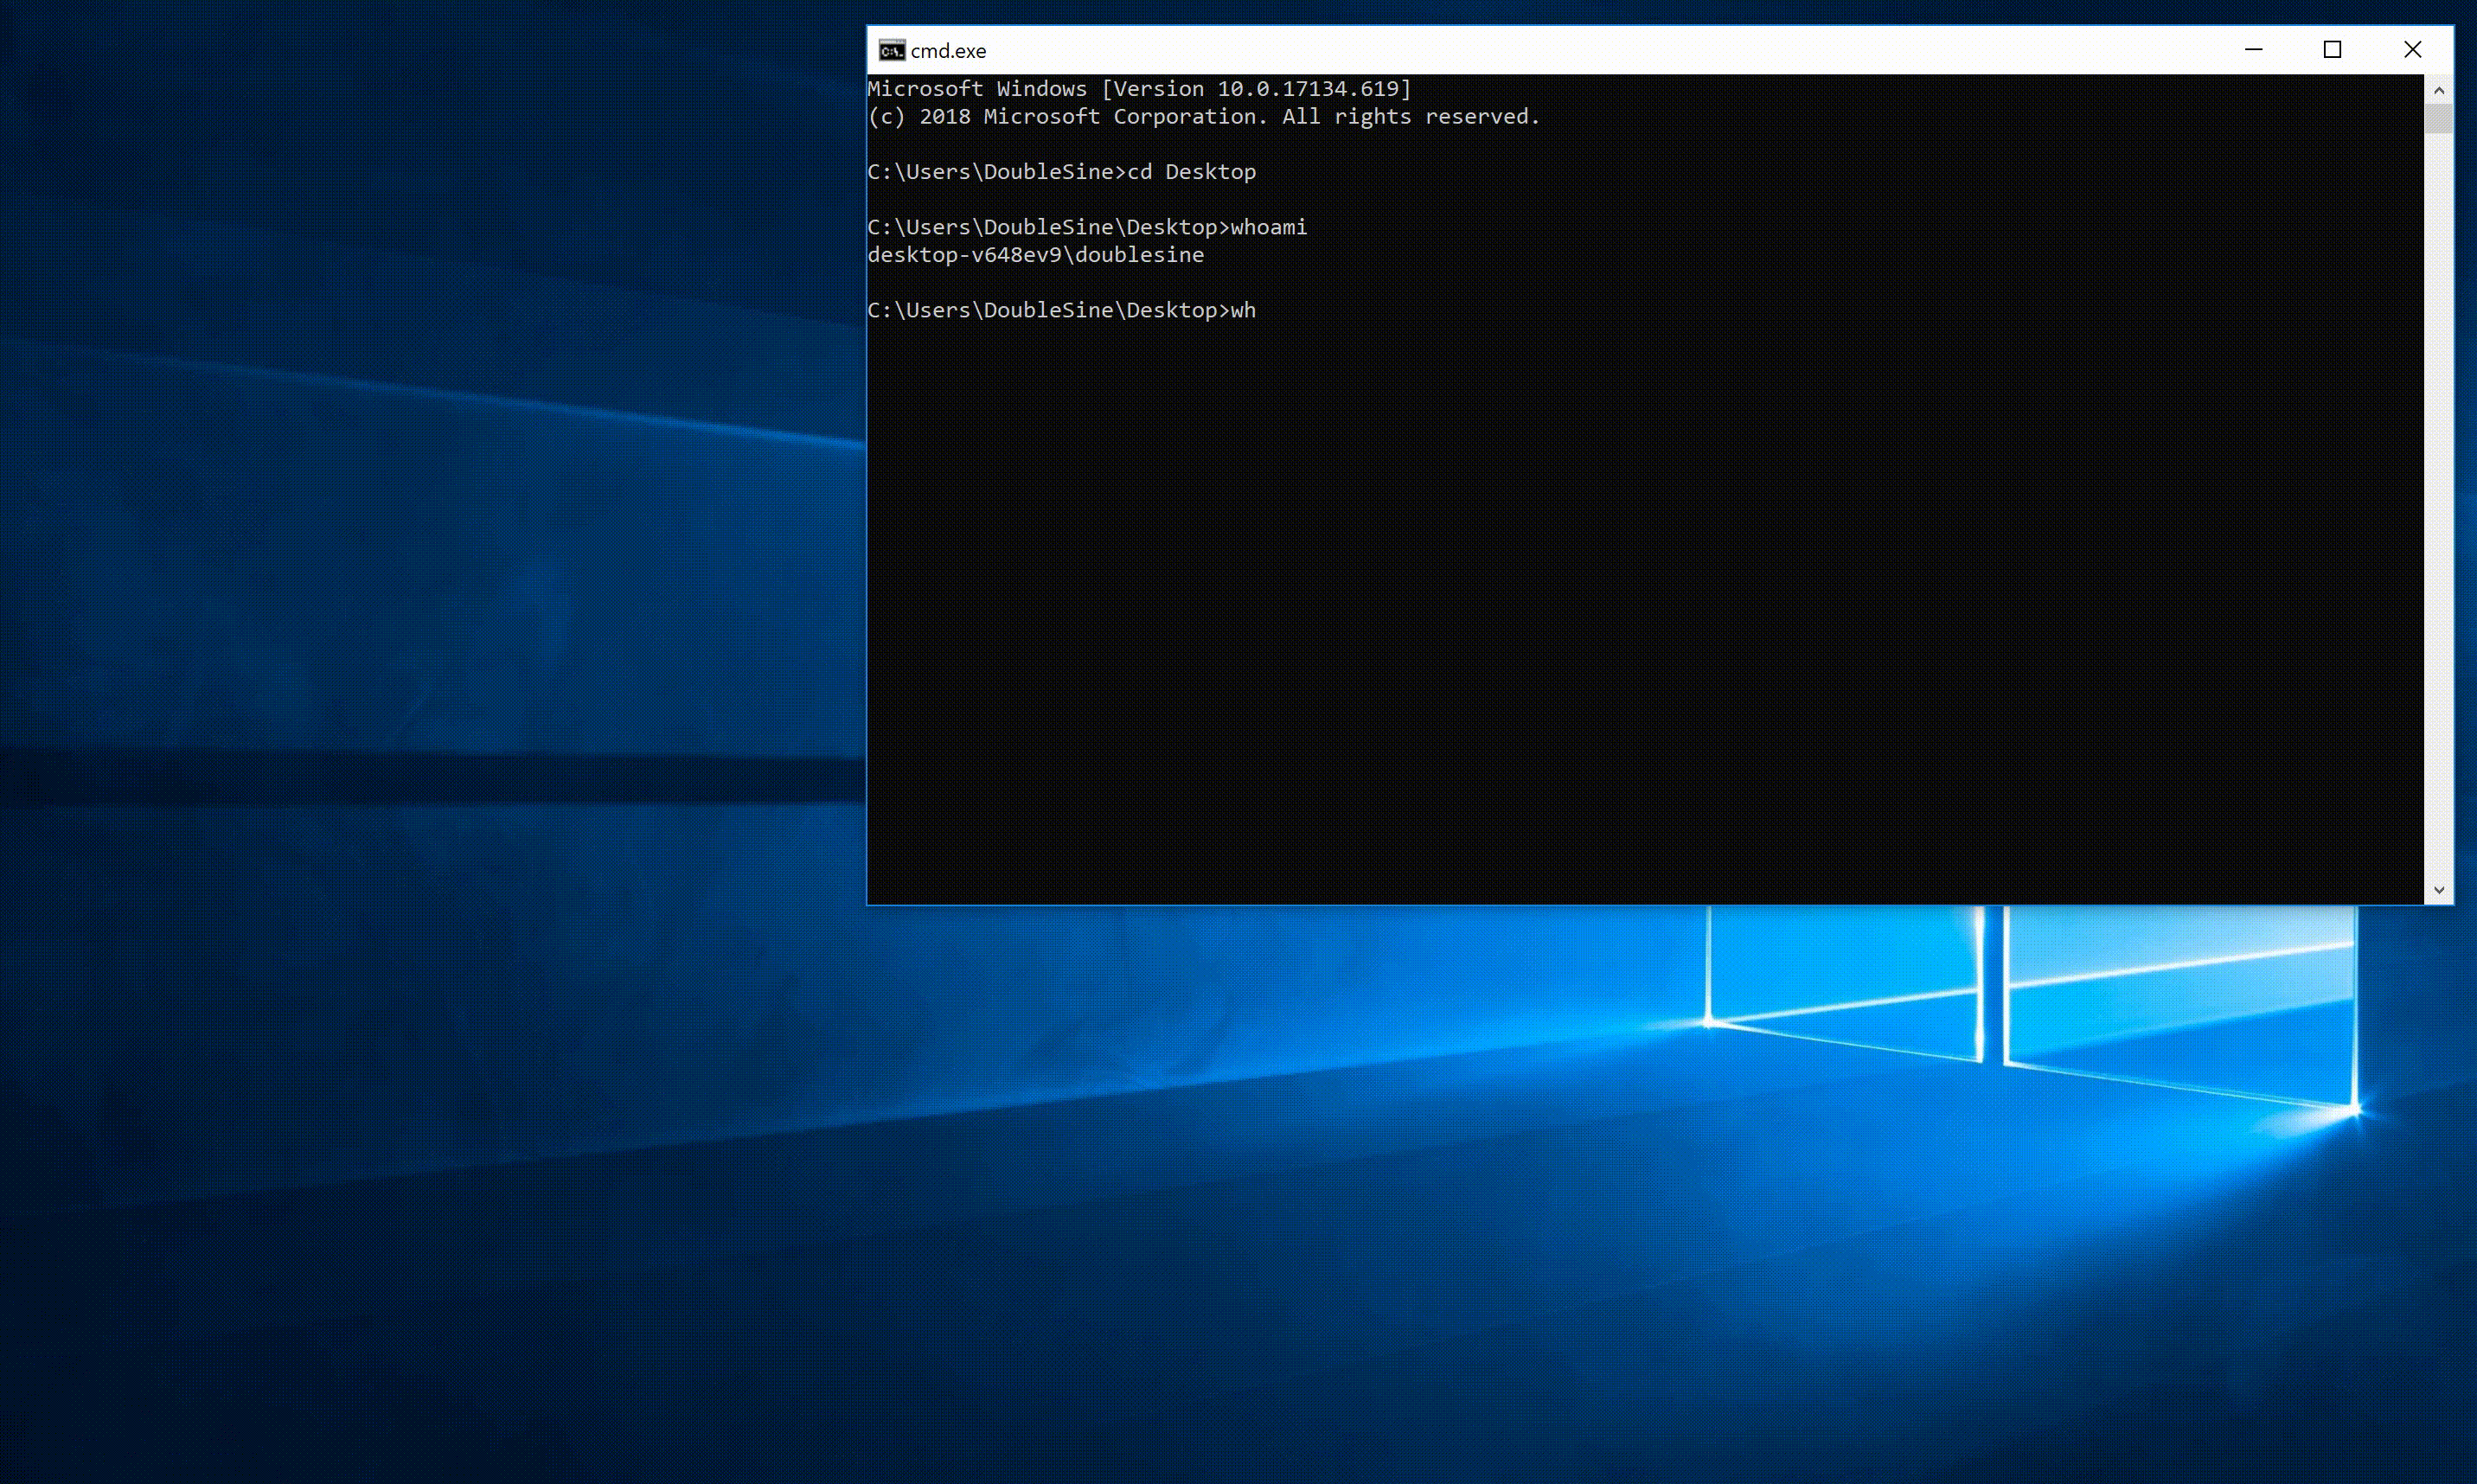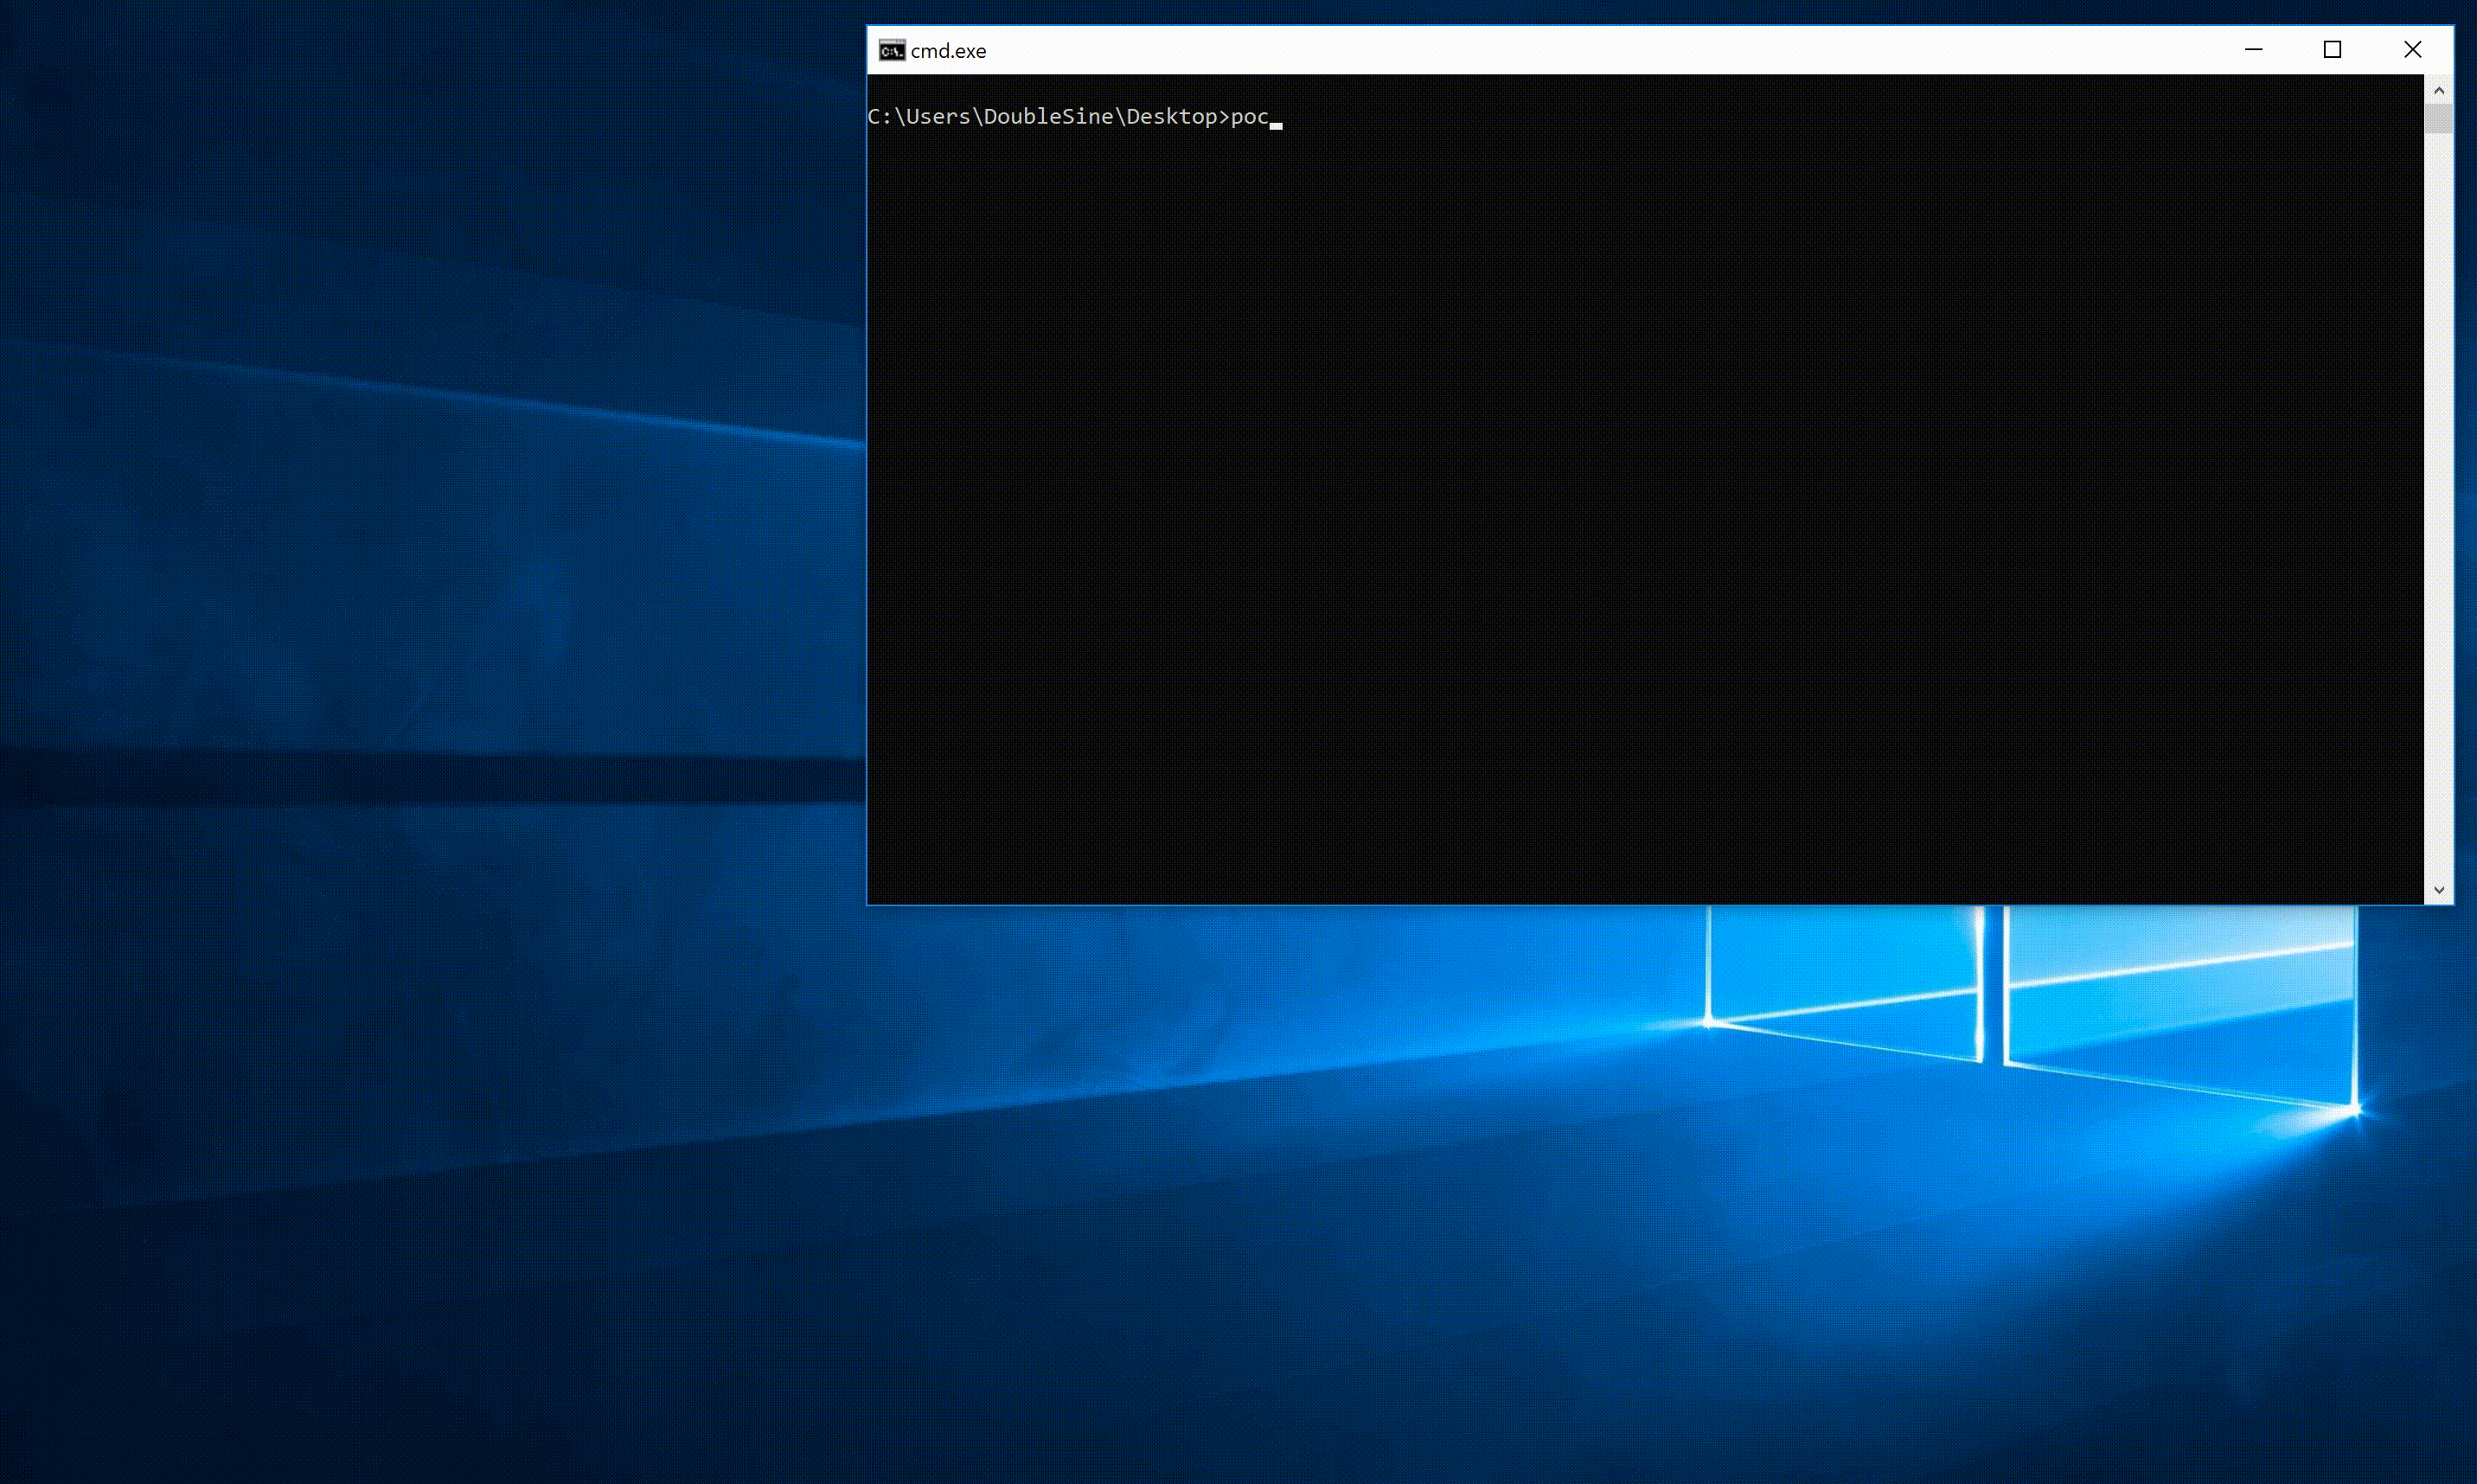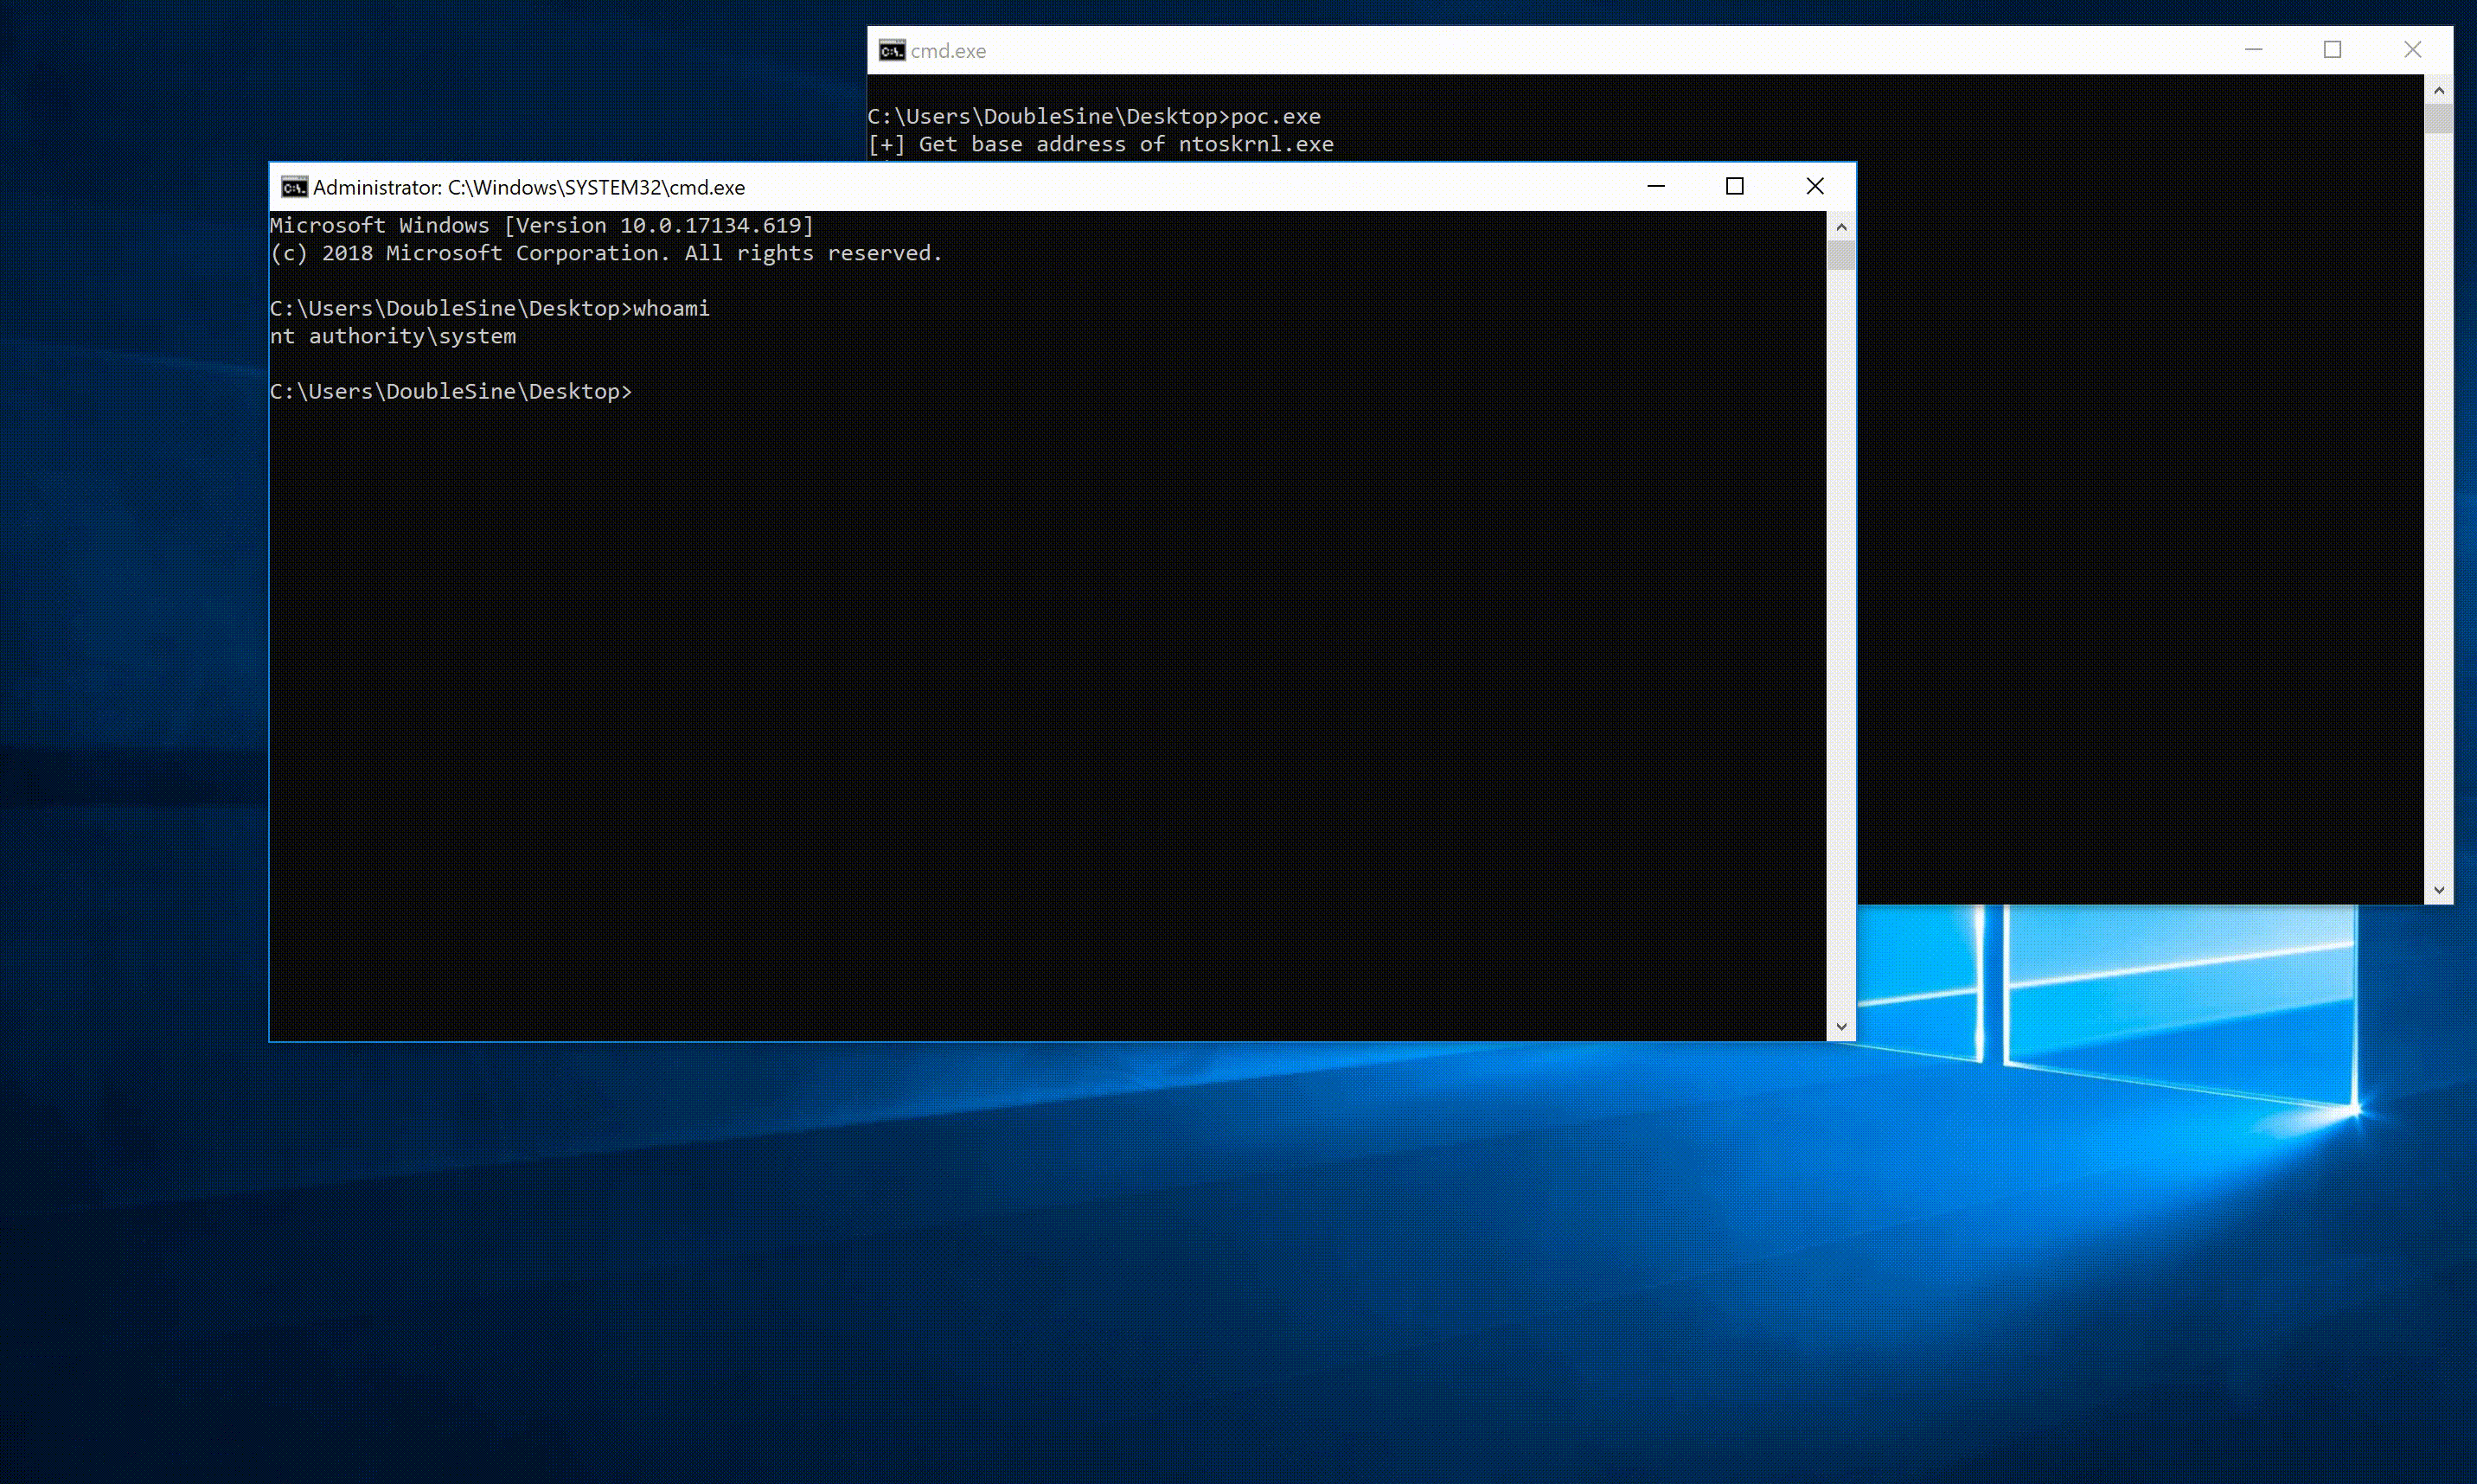 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729。从https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation转移
 sourceincite/cve-2018-8440
CVE-2018-8440 独立漏洞利用程序
 frkngksl/silentnimvest
sud0Ru 的 SAM/安全配置单元凭据转储方法(又称 SilentHarvest)的 Nim 实现
 al1ex/cve-2022-0847
CVE-2022-0847

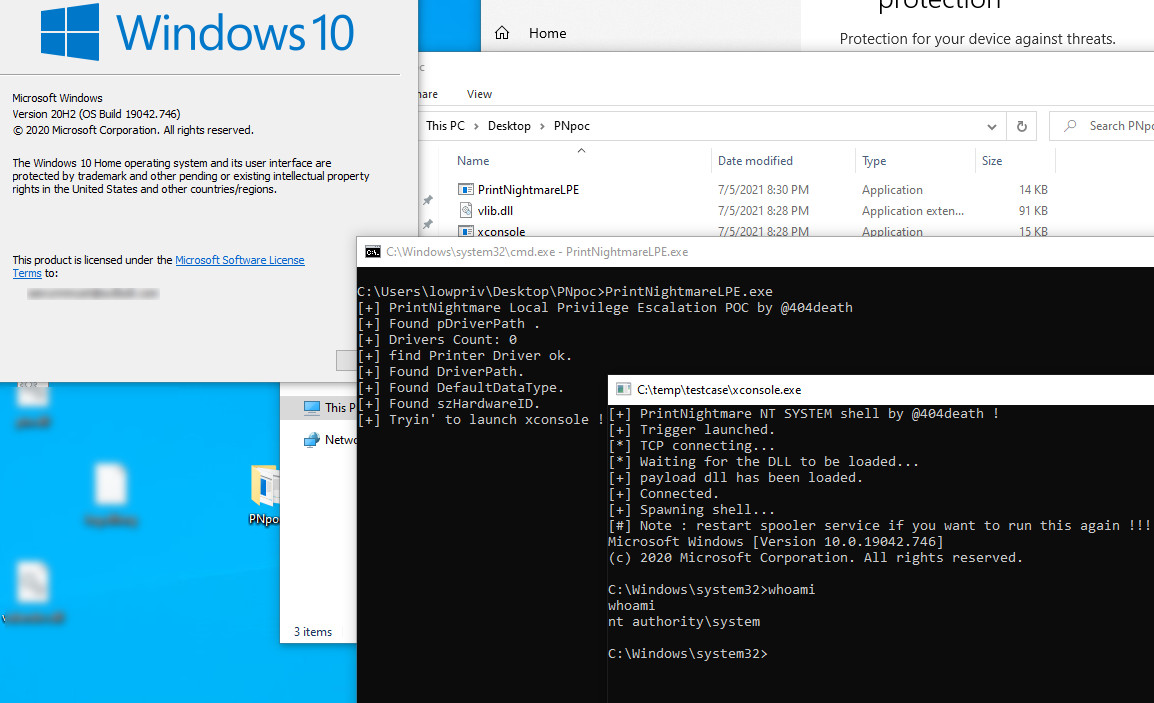 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
针对 Linux 内核漏洞 CVE-2022-0847(Dirty Pipe)的本地权限提升漏洞利用程序,允许非特权用户覆盖只读文件中的数据并获取 root 访问权限。
 hackerhouse-opensource/mssettingsdelegateexecute
使用 ms-settings DelegateExecute 注册表项绕过 Windows 10/11 x64 上的 UAC

 dzonerzy/poc-cve-2021-4034
PoC for CVE-2021-4034,名为 pwnkit
 kpwn/vpwn
xnu 通过 cve-2015-1140 的 IOHIDSecurePromptClient injectStringGated 堆溢出实现本地权限提升 | poc||gtfo








