
 #1
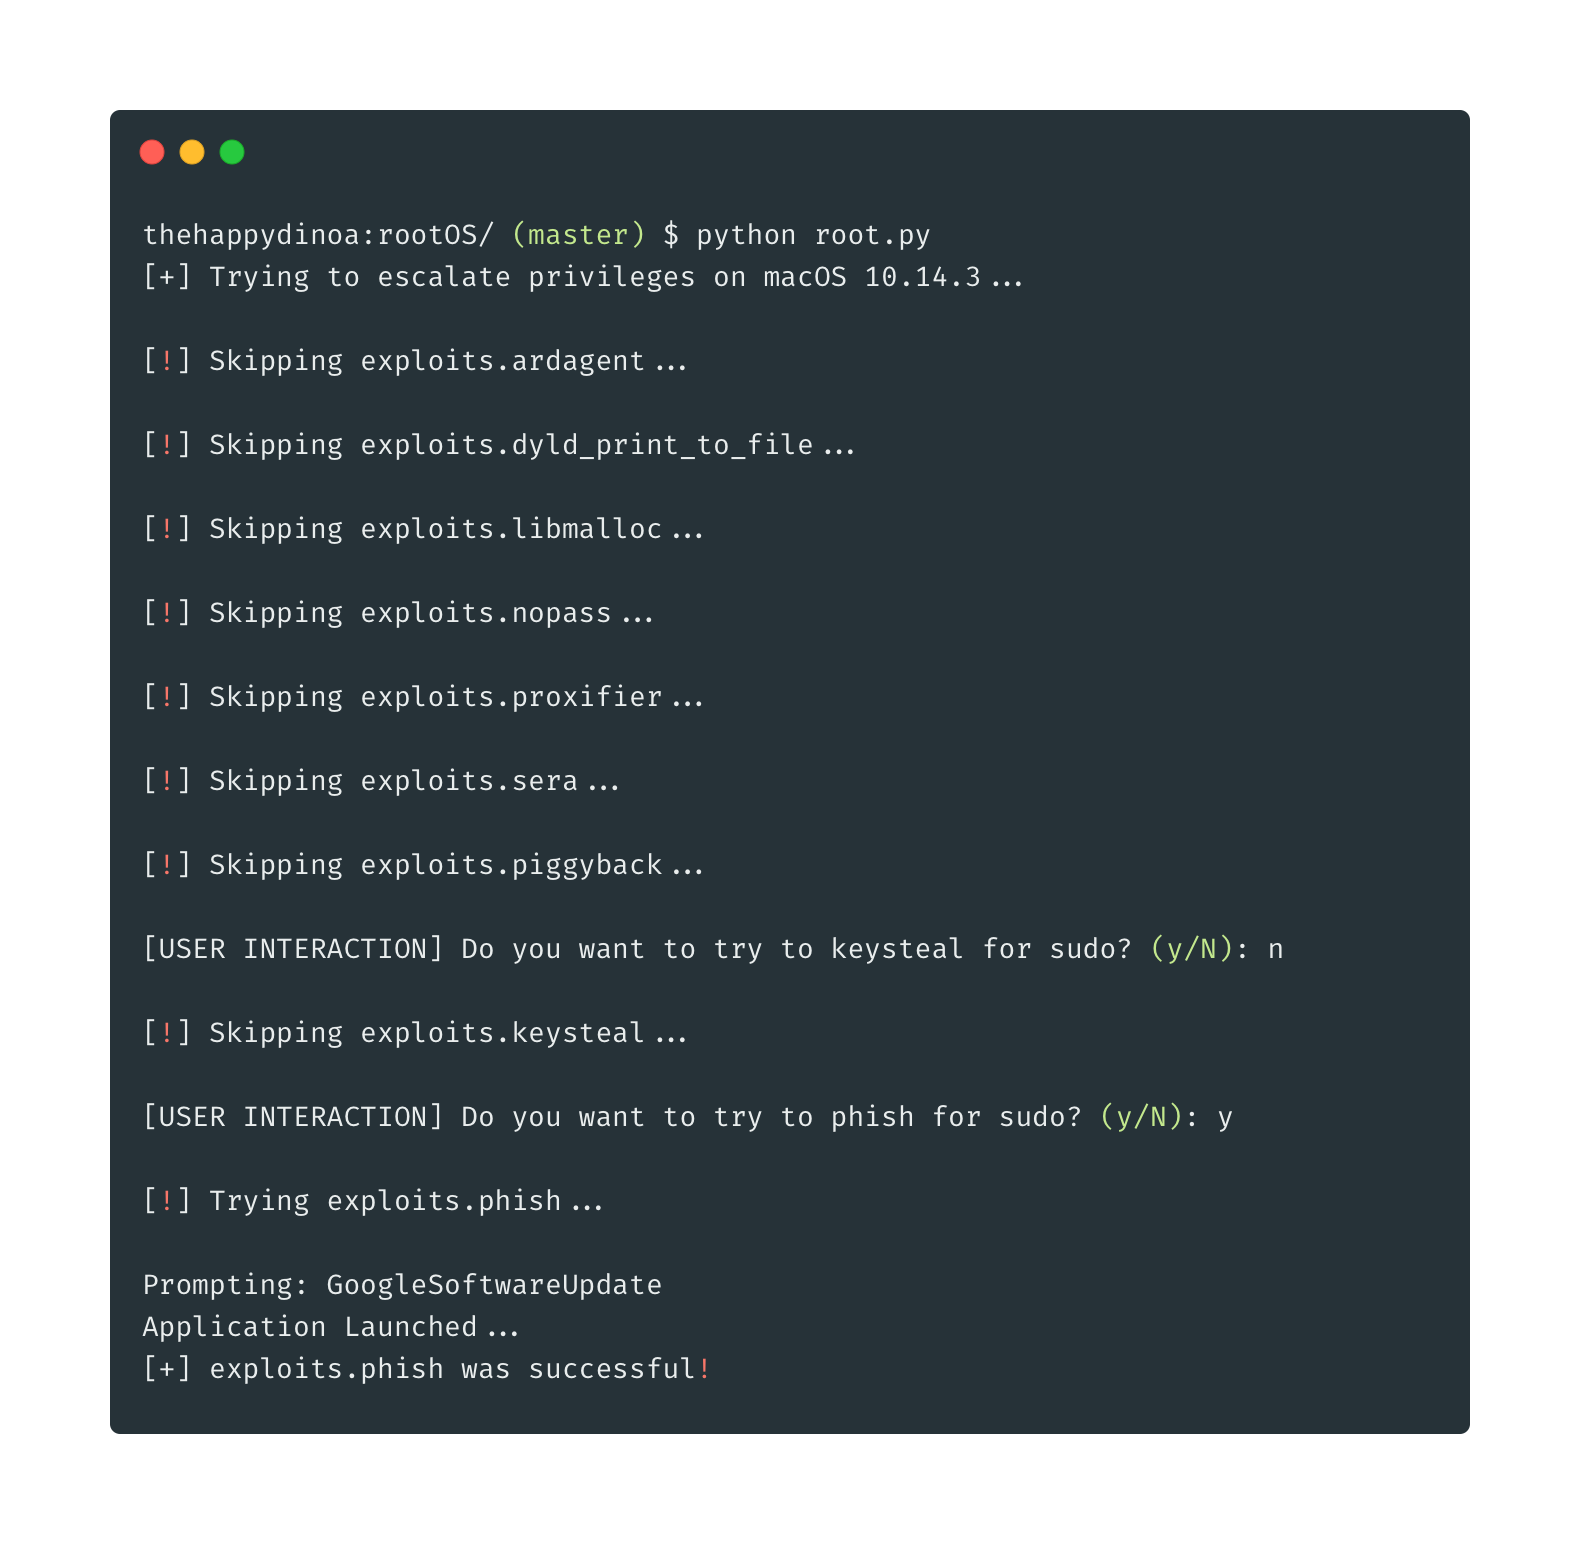

 division-36/z-jail
一个轻量级的多层 Linux 沙箱,结合了命名空间、pivot_root、seccomp-bpf、能力降级以及基于证据的判决引擎(Truthimatics 公开版),用于安全、可审计的代码执行。
 balki97/owassrf-cve-2022-41082-poc
影响 Microsoft Exchange 服务器的 CVE-2022-41080、CVE-2022-41082 和 CVE-2022-41076 漏洞的 PoC
 malwaretech/uacelevator
利用 DLL 感染实现被动 UAC 提权
 twelvesec/rootend
一个 *nix 枚举器与自动提权工具。
 henkru/cs-token-vault
内存中的令牌保险库BOF,适用于Cobalt Strike
 hyblove/iqoo-temp-root
vivo/iQOO 临时 root 工具箱 (免解锁临时root, CVE-2026-43499) - 源码与脚本
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 plackyhacker/cmdlinespoofer
如何在使用C#创建新进程时伪造命令行。
 ivanitlearning/juicy-potato-x86
滥用服务令牌模拟,以 SYSTEM 权限执行任意命令的 Windows 提权漏洞利用程序,专为 x86 系统设计。
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
Ubuntu权限提升bash单行命令,利用CVE-2023-32629 & CVE-2023-2640
 qazeer/farsightad
PowerShell脚本,旨在帮助揭示威胁行为者在Active Directory域被入侵后部署的(潜在的)持久化机制。
 jarnovandenbrink/getspnless
自动执行无SPN的RBCD攻击的Python工具。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 irql/cve-2021-31728
CVE-2021-31727 和 CVE-2021-31728 的公开概念验证,展示了在 zam64.sys 和 zam32.sys 驱动程序中不受限制的磁盘读写和任意 ring 0 代码执行。
 lsecqt/find-adminaccess
该C#工具用于在整个域中喷射管理员访问权限。









